La organización de monitoreo de amenazas en Internet Shadowserver ha identificado más de 14.000 instancias de BIG-IP APM expuestas en línea, en medio de ataques en curso que explotan una vulnerabilidad de ejecución remota de código (RCE) de gravedad crítica. BIG-IP APM es la solución de proxy de gestión de acceso centralizado de F5, diseñada para ayudar a los administradores a asegurar el acceso a las redes, la nube, las aplicaciones y las interfaces de programación de aplicaciones (API) de sus organizaciones.
La falla, con cinco meses de antigüedad y registrada como CVE-2025-53521, fue revelada en octubre como una vulnerabilidad de denegación de servicio (DoS) y reclasificada como RCE durante el fin de semana. 'Debido a nueva información obtenida en marzo de 2026, la vulnerabilidad original se está reclasificando a RCE. La remediación original del CVE ha sido validada para abordar el RCE en las versiones corregidas. Hemos sabido que esta vulnerabilidad ha sido explotada en las versiones vulnerables de BIG-IP', advirtió F5 en una actualización de aviso el domingo.
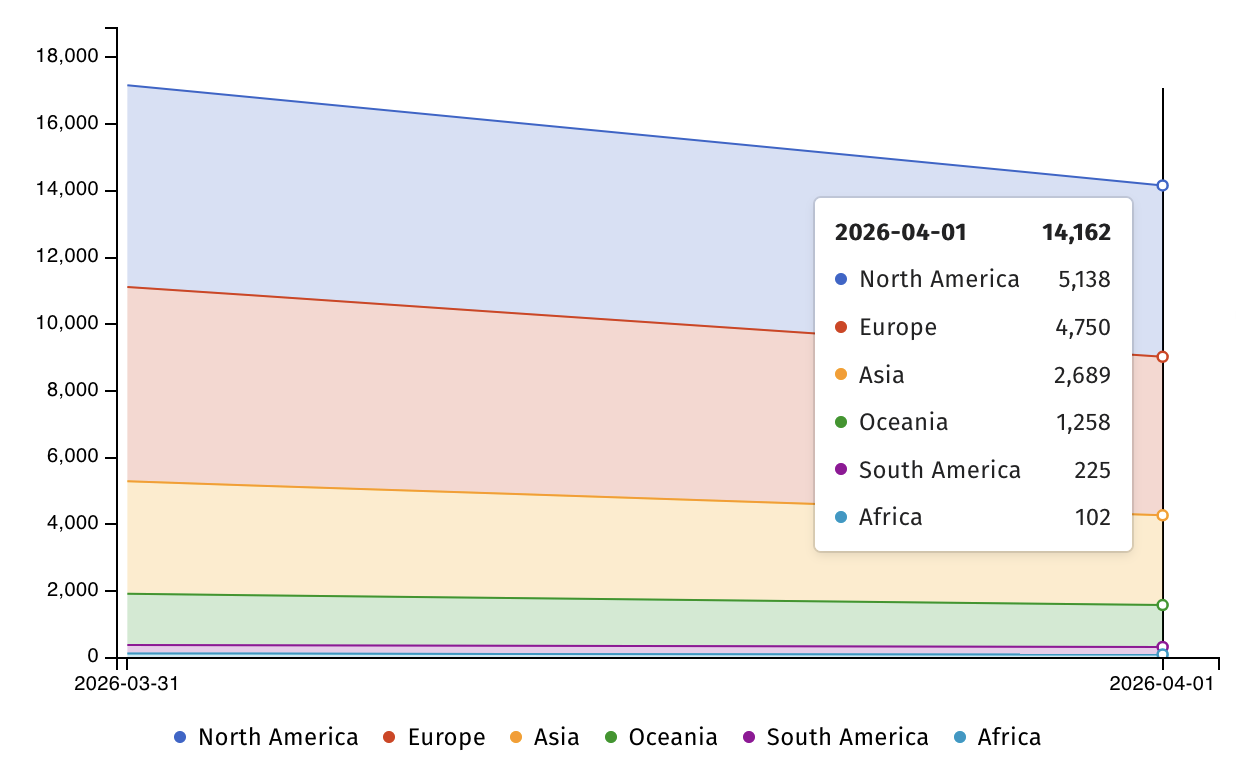
Atacantes sin privilegios están explotando este problema de seguridad para obtener ejecución remota de código en sistemas BIG-IP APM sin parchear que tengan políticas de acceso configuradas en un servidor virtual. Si bien no hay información sobre cuántas instancias de BIG-IP APM expuestas en Internet tienen una configuración vulnerable, Shadowserver dijo el miércoles que ahora rastrea más de 17.100 IPs con huellas de BIG-IP APM.
Más de 14.000 sistemas BIG-IP APM siguen expuestos a ataques CVE-2025-53521 según los datos de Shadowserver, aunque la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ordenó a las agencias federales asegurar sus sistemas BIG-IP APM antes de la medianoche del lunes, después de agregar la vulnerabilidad a su lista de fallas explotadas activamente el viernes.
F5 también ha compartido indicadores de compromiso (IOC) publicados y ha recomendado a los defensores revisar los discos, registros e historial de terminales de los dispositivos BIG-IP en busca de señales de actividad maliciosa. Además, proporciona orientación sobre las medidas a tomar después de detectar evidencia de compromiso, incluida la reconstrucción de los sistemas afectados desde cero. 'Si los clientes no saben exactamente cuándo fue comprometido el sistema, las copias de seguridad del conjunto de configuración de usuario (UCS) pueden haberse creado después del compromiso', dijo la compañía. 'F5 recomienda encarecidamente que los clientes reconstruyan la configuración desde una fuente conocida y confiable, porque los archivos UCS de sistemas comprometidos pueden contener malware persistente'.
Como gigante tecnológico Fortune 500, F5 proporciona ciberseguridad, entrega de aplicaciones en red (ADN) y otros servicios a más de 23.000 clientes, incluidas 48 empresas Fortune 50. En los últimos años, las vulnerabilidades de BIG-IP han sido atacadas tanto por grupos de amenazas de estados nacionales como por ciberdelincuentes para violar redes corporativas, secuestrar dispositivos, implementar malware de borrado de datos, mapear servidores internos y robar datos confidenciales.