Vulnerabilidad en BMCs expone servidores
Más de 24.000 servidores expuestos en Internet están filtrando hashes de contraseñas de autenticación debido a una vulnerabilidad de 20 años en su interfaz Baseboard Management Controller (BMC). Al menos un tercio de ellos permiten recuperar la contraseña mediante ataques de diccionario o utilizando los patrones de las etiquetas de fábrica con credenciales por defecto.
La vulnerabilidad, identificada como CVE-2013-4786, es una debilidad en la autenticación de IPMI 2.0, un protocolo introducido en 2004. Permite a los atacantes solicitar una respuesta de autenticación que puede ser utilizada para descifrar la contraseña offline mediante equipos GPU dedicados.
"Un servidor GPU físico puede soportar múltiples inquilinos o cargas de trabajo mediante virtualización, particionamiento de GPU u otros mecanismos de compartición. En esos entornos, la compromisión de un servidor físico podría interrumpir o exponer varias cargas de trabajo de clientes." – Investigadores de Lava
Alcance de la exposición
Los investigadores de Lava encontraron 36.872 hosts accesibles públicamente mediante servicios IPMI en el puerto UDP 623. De ellos, 24.650 exponían material derivado de contraseñas que podía usarse para ataques de descifrado offline. Además, 6.240 hosts aceptaban un nombre de usuario vacío durante la autenticación, y pruebas posteriores confirmaron que estaban protegidos por contraseñas débiles.
- 2.340 instancias usaban contraseñas de administrador débiles que coincidían con diccionarios públicos.
- Estados Unidos encabeza la lista con el 39% de los servidores vulnerables.
- Muchos BMCs expuestos son sistemas Supermicro con contraseña de 10 caracteres en mayúsculas impresa en la etiqueta del chasis y usuario 'ADMIN'.
Actividad maliciosa y respuesta de los fabricantes
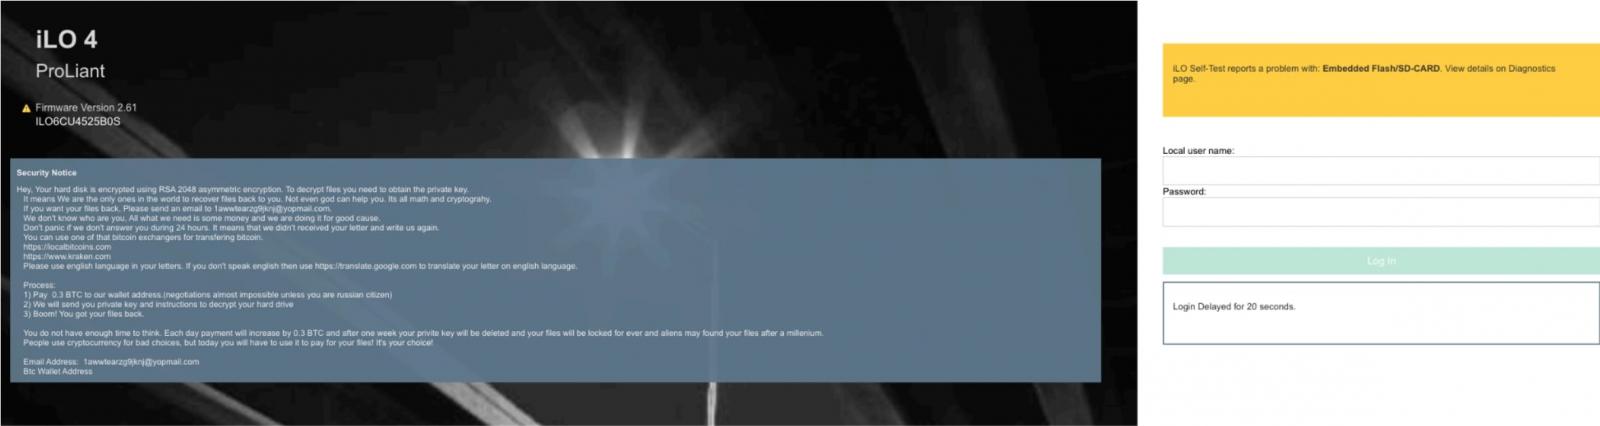
Durante la investigación, Lava encontró una página de inicio de sesión de HPE iLO 4 expuesta que mostraba una nota de rescate exigiendo 0.3 BTC, lo que indica actividad maliciosa en curso. Los investigadores notificaron a Supermicro en junio; la compañía reconoció el riesgo pero señaló que la guía oficial recomienda rotar las contraseñas predeterminadas de BMC y aislar las redes de gestión. No obstante, dijo que revisará políticas de contraseñas por defecto más robustas en futuras revisiones de hardware. Lava también notificó a HPE, pero solo recibió una respuesta automática.
Recomendaciones
Los investigadores recomiendan mantener IPMI y Redfish fuera de Internet pública, rotar las contraseñas de fábrica de los BMC, restringir el acceso a redes de gestión aisladas y desactivar la autenticación IPMI heredada.