Más de 900 instancias de Oracle E-Business Suite (EBS) han sido identificadas como expuestas en línea, mientras se reportan ataques en curso que explotan una vulnerabilidad crítica. La falla, registrada como CVE-2026-46817, se encuentra en el componente de transmisión de archivos del producto Oracle Payments de EBS y permite que actores maliciosos sin privilegios, con acceso HTTP a la red, tomen el control de sistemas vulnerables mediante ataques de baja complejidad.
Oracle corrigió esta vulnerabilidad con actualizaciones de seguridad lanzadas como parte de su Parche Crítico de Seguridad de mayo de 2026, instando a los clientes a aplicar los parches de inmediato. Aunque la compañía aún no ha señalado que esta falla sea explotada en ataques, la empresa de inteligencia de amenazas Defused advirtió el lunes que los actores de amenazas están explotándola activamente, con los primeros intentos observados durante el fin de semana.
CVE-2026-46817 (CVSS 9.8; toma de control no autenticada por HTTP en Oracle E-Business) está siendo explotada. Durante el fin de semana, observamos a un actor explotando la vulnerabilidad en nuestros honeypots de Oracle E-Business. Esta vulnerabilidad no tiene explotación previa conocida y no existe código POC público.
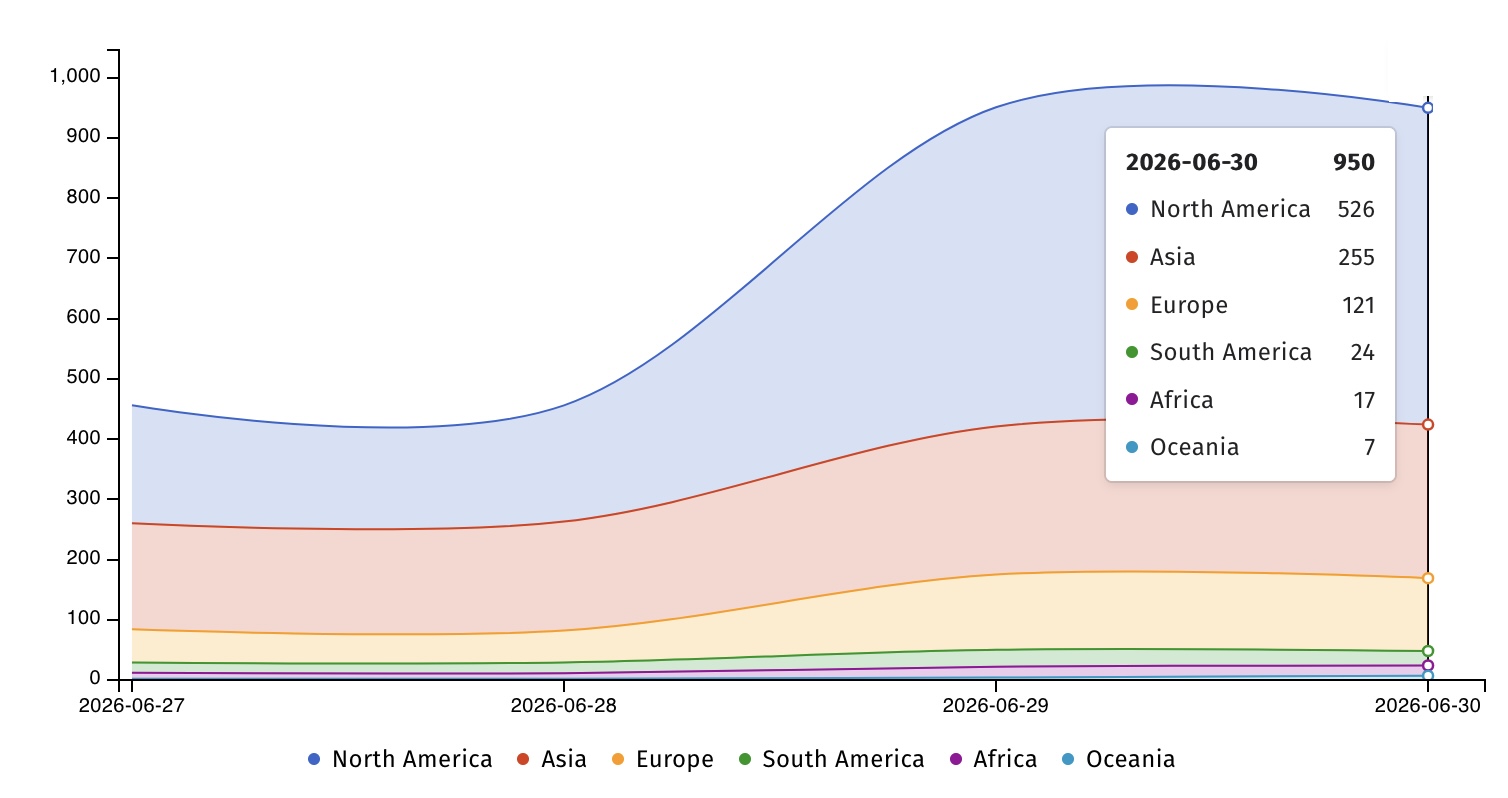
Más temprano hoy, el organismo de vigilancia de seguridad en internet Shadowserver también advirtió que rastrea alrededor de 950 instancias de Oracle EBS expuestas en línea. Sin embargo, no hay información sobre cuántos de estos sistemas han sido asegurados contra ataques CVE-2026-46817.
El mes pasado, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) también etiquetó una vulnerabilidad de alta gravedad en Oracle WebLogic Server (CVE-2024-21182), parcheada hace dos años, como explotada activamente en la naturaleza. Semanas después, Oracle mitigó una vulnerabilidad de día cero crítica en PeopleSoft Suite (CVE-2026-35273) que fue explotada por la banda de extorsión ShinyHunters para obtener ejecución remota de código no autenticada entre el 27 de mayo y el 9 de junio, robando datos de muchas organizaciones en todo el mundo, incluyendo la Universidad de Nottingham y la Asociación Nacional de Comisionados de Seguros (NAIC).
Más recientemente, Nissan también advirtió sobre una violación de datos que afecta a empleados actuales y anteriores tras el compromiso de su instancia de Oracle PeopleSoft. Desde principios de agosto de 2025, la banda de extorsión Clop ha explotado otra falla de seguridad de Oracle EBS (CVE-2025-61882) en ataques de día cero dirigidos a universidades estadounidenses (incluyendo la Universidad de Harvard, la Universidad de Pensilvania, Dartmouth College y la Universidad de Phoenix), así como víctimas de alto perfil como Logitech, GlobalLogic y el Washington Post. CISA ha agregado 44 vulnerabilidades en varios productos de Oracle a su catálogo de fallas explotadas activamente desde noviembre de 2021, 13 de las cuales también fueron abusadas por bandas de ransomware.