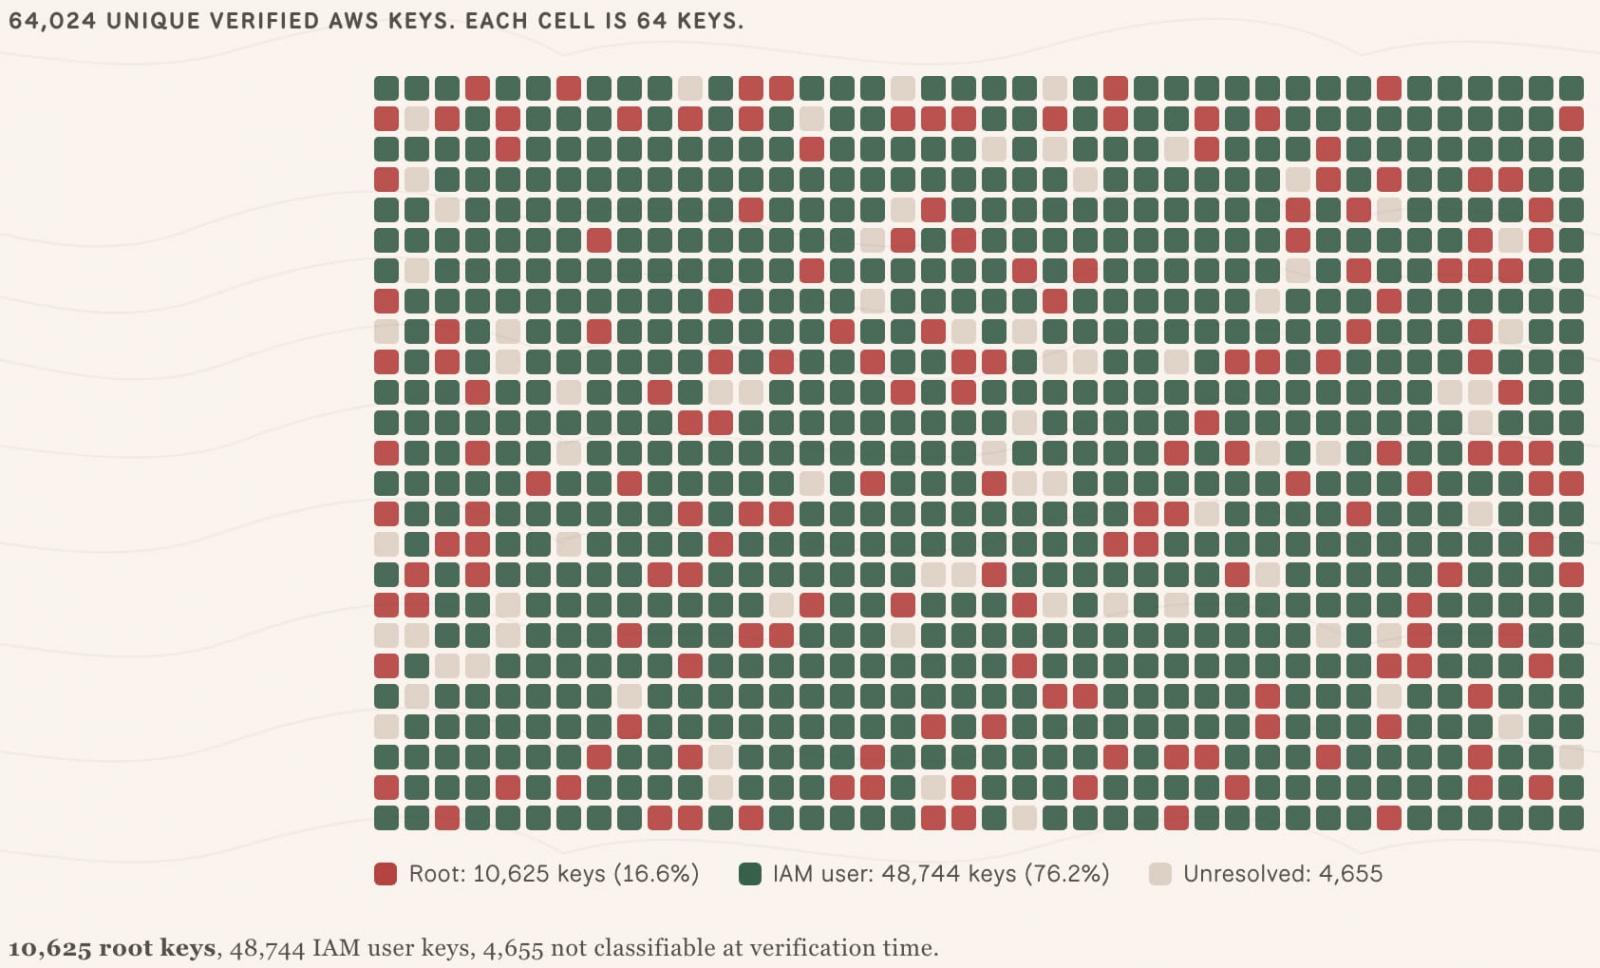
Más de 9.300 claves de acceso de Amazon Web Services (AWS) expuestas públicamente entre agosto de 2022 y agosto de 2026 siguen estando activas y son válidas, según un análisis de Truffle Security. De estas, 817 estaban vinculadas a empresas y 526 eran claves raíz de AWS, el nivel de privilegio más alto.
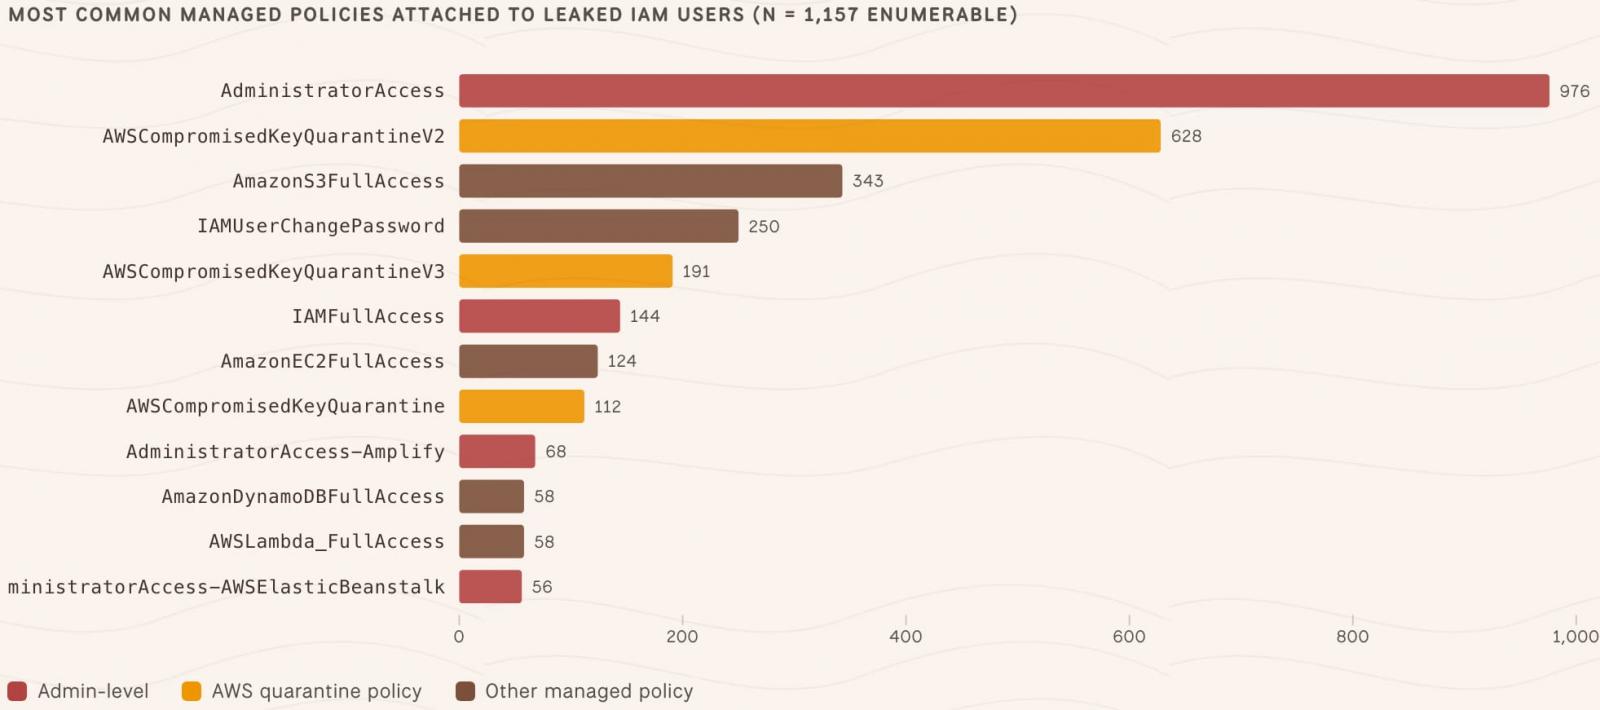
Los investigadores encontraron que 242 claves pertenecían a usuarios de Identity and Access Management (IAM) con la política de acceso de administrador, que otorga permisos totales para crear, modificar, eliminar y ver prácticamente todos los servicios y recursos de AWS dentro de una cuenta. En total, 768 claves activas daban control total de la cuenta AWS de una empresa.
Datos del estudio
Truffle Security identificó 431.875 secretos de AWS en diversos repositorios de código, historial de Git, conjuntos de datos, imágenes Docker, registros y registros de CI. Tras eliminar duplicados, extrajeron 64.024 claves únicas correspondientes a 50.654 cuentas AWS. Sin embargo, solo 10.616 claves tenían credenciales completas que permitían su verificación, y el 88% de ellas seguían autenticándose correctamente al 10 de agosto.
Riesgos para las empresas
El control total de una cuenta AWS permite a los atacantes acceder, exfiltrar o borrar datos alojados en la nube, tomar control de servidores y aplicaciones, y crear cuentas de administrador persistentes. También podrían implementar mineros de criptomonedas, generando cargos significativos para la empresa. El estudio revela que solo 262 de las 2.754 cuentas legibles tenían configurada una alerta de presupuesto.
Origen de las filtraciones
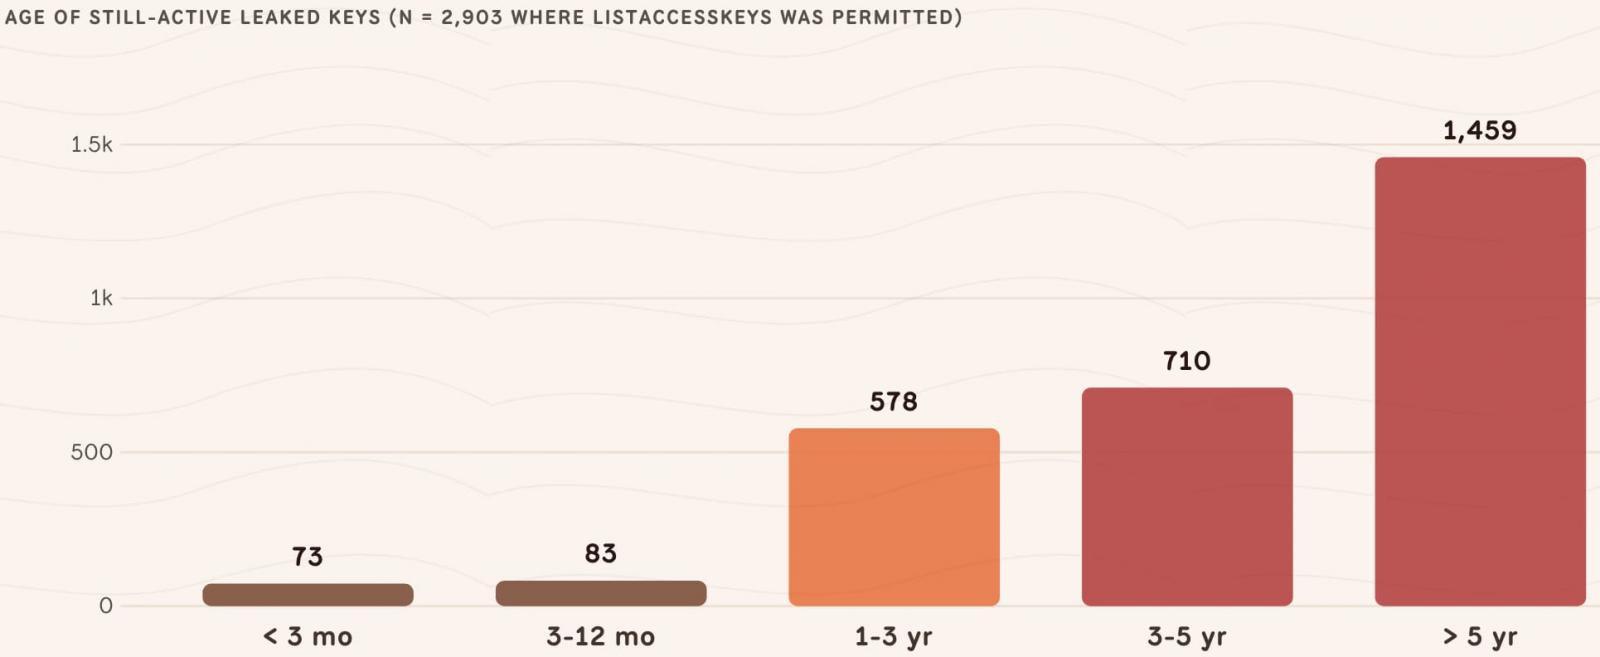
Hugging Face, la plataforma donde desarrolladores comparten modelos de IA y conjuntos de datos, fue la mayor fuente de claves AWS filtradas, con 8.482 exposiciones únicas. De estas, el 17,9% eran claves raíz, no restringidas por permisos IAM. Para las 2.903 claves con fecha de creación conocida, la edad media era de 1.831 días (unos cinco años), y la más antigua tenía 17,4 años. Solo el 13,7% de los usuarios tenían una clave más nueva asociada, lo que indica que la mayoría nunca se rotó.
Recomendaciones
Los investigadores recomiendan eliminar todas las claves raíz, revisar las credenciales IAM por antigüedad, rotar o revocar claves expuestas y configurar alertas de presupuesto. Además, cualquier credencial comprometida en una fuente pública debe considerarse comprometida.
Respuesta de Amazon
Un portavoz de Amazon declaró a BleepingComputer: "Siempre que AWS tiene conocimiento de claves expuestas, notificamos a los clientes afectados. Investigamos a fondo todos los informes de claves expuestas y tomamos las medidas necesarias, como aplicar políticas de cuarentena para minimizar riesgos sin interrumpir su entorno de TI". También instaron a seguir las mejores prácticas de seguridad y reportar incidentes a través del correo aws-security@amazon.com.