Ataques de ACR Stealer
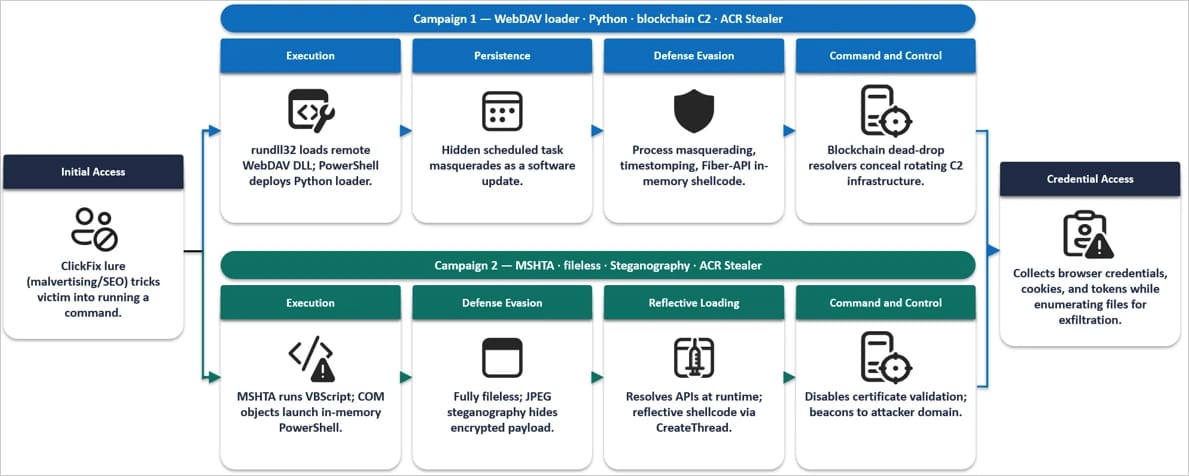
Aunque existen múltiples métodos de distribución, Microsoft destaca dos cadenas de ataque como las más prevalentes para ACR Stealer. La primera campaña comienza con un señuelo ClickFix que ejecuta un comando para cargar una DLL maliciosa desde un recurso compartido remoto de WebDAV mediante rundll32.exe.
Los actores de amenazas abusan de WebDAV con frecuencia, como se ha visto en ataques anteriores que distribuían Bumblebee y Voldemort. En un informe de esta semana, Microsoft señala que el actor de amenazas suele utilizar una estructura de directorios basada en GUID y nombres de archivo en la ruta WebDAV para imitar recursos legítimos (por ejemplo, google.ct) y camuflar la actividad con el tráfico de red esperado.
Tras establecer comunicación con la infraestructura de comando y control (C2), se ejecuta un script de PowerShell fuertemente ofuscado para lanzar un instalador de malware y establecer persistencia. La rutina instala un cargador de Python empaquetado, crea una tarea programada disfrazada de actualización de software, manipila marcas de tiempo, limpia el historial de PowerShell e inyecta el payload final en un proceso del sistema para su ejecución en memoria. Algunas variantes utilizan servicios públicos de blockchain como resolvedores de caída (dead-drop) para obtener ubicaciones de payload actualizadas o direcciones C2, una técnica conocida como 'EtherHiding'.
En la segunda cadena de distribución, el actor de amenazas utiliza ClickFix para lanzar MSHTA, que recupera contenido malicioso del servidor del atacante y ejecuta un descargador de PowerShell ofuscado. Luego, el malware extrae un payload cifrado oculto en una imagen JPEG alojada públicamente con esteganografía y lo ejecuta directamente en memoria.
A pesar de las diferencias, el objetivo sigue siendo robar datos sensibles: contraseñas, cookies, datos de sesión y tokens de autenticación almacenados en navegadores; descifrar datos del navegador mediante la API de Protección de Datos de Windows (DPAPI); acceder a bases de datos de Chromium en Chrome y Edge; buscar archivos PDF y documentos de Microsoft 365; recolectar archivos de las carpetas Escritorio y Descargas; y atacar directorios empresariales sincronizados de OneDrive y SharePoint. Todos los datos se archivan y preparan para su exfiltración.
"Estas dos campañas representan algunas de las más prevalentes de distribución de ACR Stealer observadas por Defender Experts; sin embargo, no representan la gama completa de métodos de distribución utilizados por esta familia de malware", advierte Microsoft, señalando que es muy probable que existan cadenas de ejecución adicionales.
Como regla general de defensa contra ataques ClickFix, los usuarios deben evitar copiar y ejecutar instrucciones en intérpretes de comandos, especialmente cuando afirman corregir un error o verificar que el usuario es humano. Microsoft recomienda que las organizaciones reduzcan la exposición a cadenas de distribución basadas en la web mediante la aplicación de filtros, el bloqueo de dominios de baja reputación o nuevos, y la restricción del acceso a recursos en línea que no sean necesarios para las operaciones comerciales. Las reglas de control de aplicaciones pueden restringir el inicio de contenido desde un recurso remoto utilizando herramientas como PowerShell, Python, mshta.exe o rundll32.exe, especialmente desde rutas modificables por el usuario. El informe de Microsoft proporciona una lista más amplia de mitigaciones recomendadas junto con un conjunto de indicadores de compromiso específicos para la actividad observada de ACR Stealer.