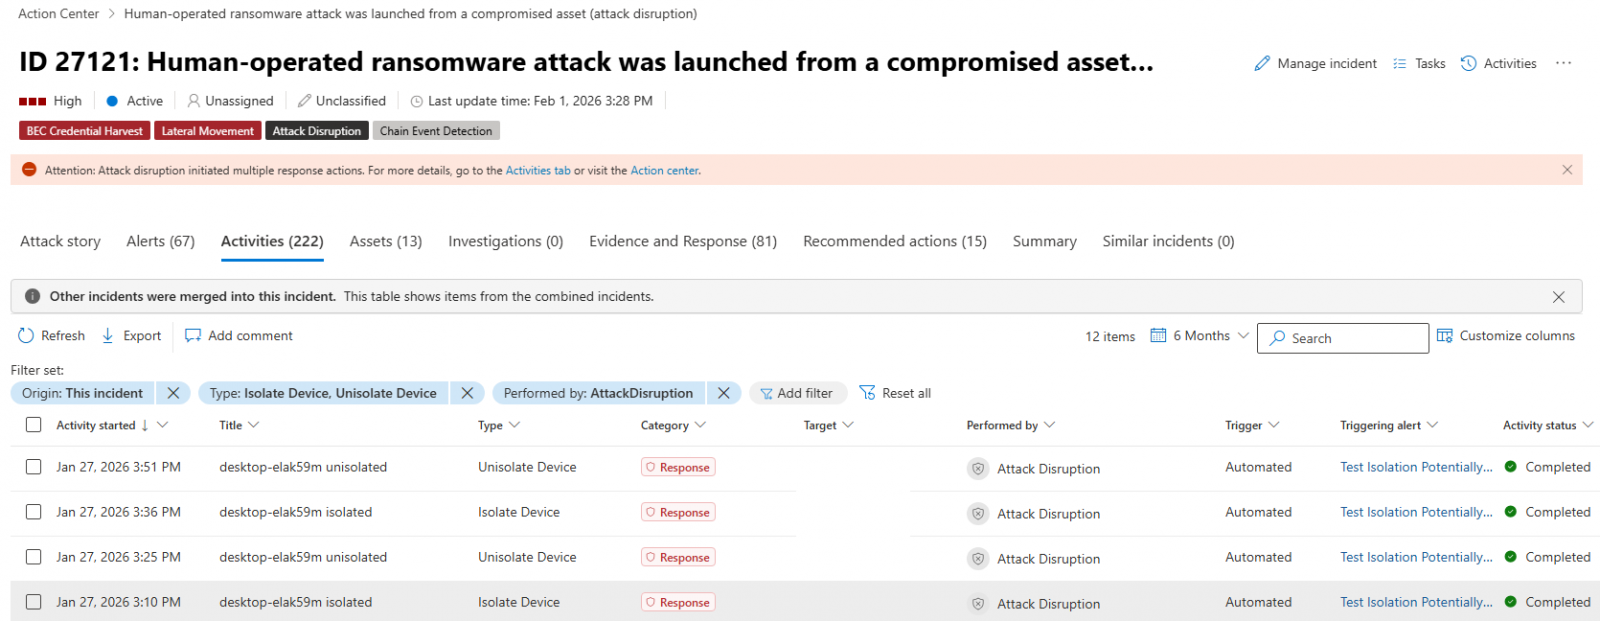
Microsoft está probando una nueva capacidad en Defender for Endpoint que aísla automáticamente los puntos finales comprometidos para frustrar los intentos de los atacantes de moverse lateralmente por la red. La función, disponible en modo de vista previa, forma parte de la interrupción automática de ataques, diseñada para contenerlos, limitar su impacto y dar más tiempo de remediación a los equipos de seguridad.
Los endpoints comprometidos que se aíslan automáticamente se desconectan de la red para reducir el riesgo de daños adicionales, pero mantienen la conectividad con el servicio Microsoft Defender for Endpoint, que continúa monitoreando el dispositivo. Microsoft explicó que "cuando se sospecha que un dispositivo de su organización está comprometido, Defender for Endpoint puede aislarlo automáticamente como parte de la interrupción automática de ataques, ayudando a reducir el riesgo de impacto adicional, limitar el movimiento lateral del atacante y prevenir consecuencias como la exfiltración de datos y la propagación de ransomware".
El aislamiento automático de dispositivos funciona solo en estaciones de trabajo de usuarios finales incorporadas y gestionadas por Microsoft Defender for Endpoint. Los operadores de seguridad pueden liberar los dispositivos del aislamiento en cualquier momento tras completar la investigación del incidente y mitigar los riesgos. Para liberar un dispositivo, se selecciona desde el "Inventario de dispositivos" o se abre la página del dispositivo y se elige "Liberar del aislamiento" en el menú de acciones.
Hace casi cuatro años, en junio de 2022, Microsoft anunció que los administradores podían aislar manualmente dispositivos Windows no gestionados comprometidos, cortando la comunicación entrante y saliente con los endpoints incorporados a Defender for Endpoint. En enero de 2023, Microsoft comenzó a probar el soporte de aislamiento de dispositivos para Defender for Endpoint en dispositivos Linux incorporados, y la capacidad alcanzó disponibilidad general en octubre de 2023. Ese mismo mes, reveló que Defender for Endpoint también podía aislar cuentas de usuario comprometidas como parte de la interrupción automática de ataques para bloquear el movimiento lateral en ataques de ransomware con intervención manual.
Más recientemente, Microsoft comenzó a probar otra nueva característica para la plataforma de seguridad de endpoints empresariales Defender for Endpoint que bloquea automáticamente el tráfico hacia y desde endpoints Windows no descubiertos, impidiendo que los atacantes afecten a otros dispositivos no comprometidos en la red. A principios de este mes, reveló otra característica en vista previa que permitirá a los administradores programar escaneos antivirus en sistemas Linux incorporados utilizando el portal de Microsoft Defender, la configuración JSON gestionada de mdatp o la herramienta de línea de comandos mdatp. "Los escaneos programados admiten escaneos rápidos diarios, escaneos rápidos basados en intervalos y escaneos completos semanales, con opciones para ejecución de baja prioridad, programación en tiempo de inactividad y horarios de inicio aleatorios", dijo Microsoft.