En la segunda jornada de Pwn2Own Berlín 2026, los participantes acumularon 385.750 dólares en efectivo al explotar 15 vulnerabilidades de día cero en diversos productos, incluyendo Windows 11, Microsoft Exchange y Red Hat Enterprise Linux for Workstations. La competición, que se celebra del 14 al 16 de mayo en la conferencia OffensiveCon, se centra en tecnologías empresariales e inteligencia artificial.
Los investigadores de seguridad pueden ganar más de un millón de dólares en efectivo y premios hackeando productos completamente parcheados en categorías como navegadores web, aplicaciones empresariales, entornos cloud-native/contenedores, virtualización, escalada de privilegios locales, servidores, inferencia local y modelos de lenguaje grande (LLM). Según las reglas, todos los dispositivos atacados ejecutan las versiones más recientes de los sistemas operativos, y las entradas deben comprometer el objetivo demostrando ejecución de código arbitrario. Los fabricantes disponen de 90 días para parchear sus productos tras la divulgación de los fallos.
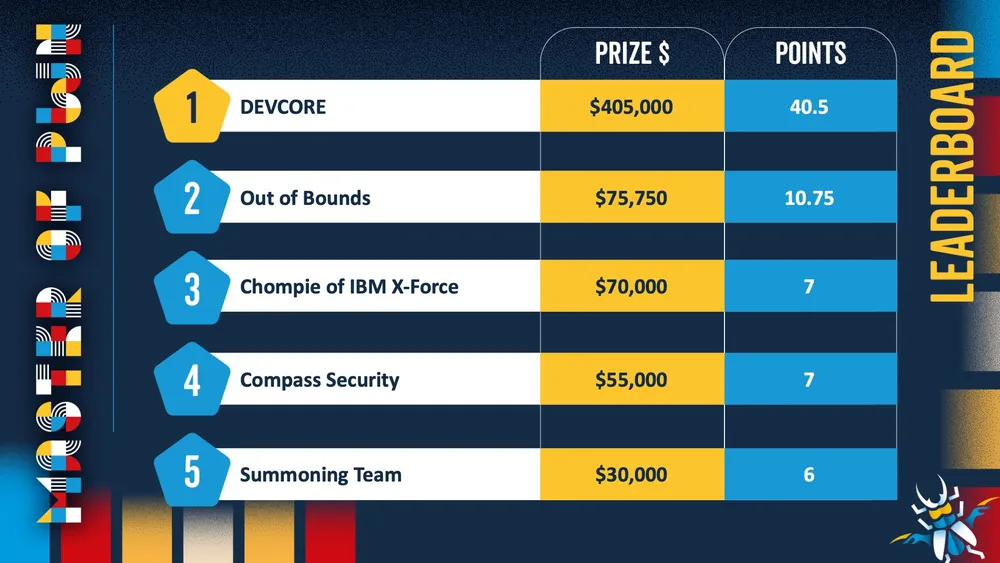
El momento más destacado del segundo día fue la actuación de Cheng-Da Tsai (conocido como Orange Tsai), del DEVCORE Research Team, quien se embolsó 200.000 dólares tras encadenar tres fallos para lograr ejecución remota de código con privilegios SYSTEM en Microsoft Exchange. Además, Siyeon Wi obtuvo 7.500 dólares por explotar un desbordamiento de enteros en Windows 11, Ben Koo, del equipo DDOS, escaló privilegios a root en Red Hat Enterprise Linux for Workstations para ganar 10.000 dólares, y 0xDACA junto a Noam Trobishi utilizaron un error de use-after-free para explotar el NVIDIA Container Toolkit.
En la categoría de IA, Le Duc Anh Vu, de Viettel Cyber Security, hackeó el agente de codificación Cursor AI por 30.000 dólares; Sina Kheirkhah, de Summoning Team, demostró un día cero en OpenAI Codex (20.000 dólares); y Compass Security también explotó Cursor por 15.000 dólares.
Durante el primer día, Orange Tsai ya había ganado otros 175.000 dólares al encadenar cuatro fallos lógicos para escapar del sandbox de Microsoft Edge. Valentina Palmiotti (chompie), de IBM X-Force Offensive Research, obtuvo 20.000 dólares por obtener root en Red Hat Linux for Workstations y 50.000 dólares por un día cero en el NVIDIA Container Toolkit. Windows 11 fue hackeado tres veces el primer día por Angelboy y TwinkleStar03 (del programa de prácticas de DEVCORE), Kentaro Kawane (GMO Cybersecurity) y Marcin Wiązowski, cada uno ganando 30.000 dólares por demostrar nuevos fallos de escalada de privilegios.
En el tercer día de Pwn2Own, los hackers se centrarán en Microsoft Windows 11, VMware ESXi, Red Hat Enterprise Linux, Microsoft SharePoint y varios agentes de codificación de IA. El programa completo del segundo día y los resultados de cada desafío están disponibles aquí, mientras que el calendario general de Pwn2Own Berlín 2026 puede consultarse aquí. En la edición del año anterior, TrendMicro's Zero Day Initiative entregó 1.078.750 dólares por 29 fallos de día cero y algunas colisiones de bugs.