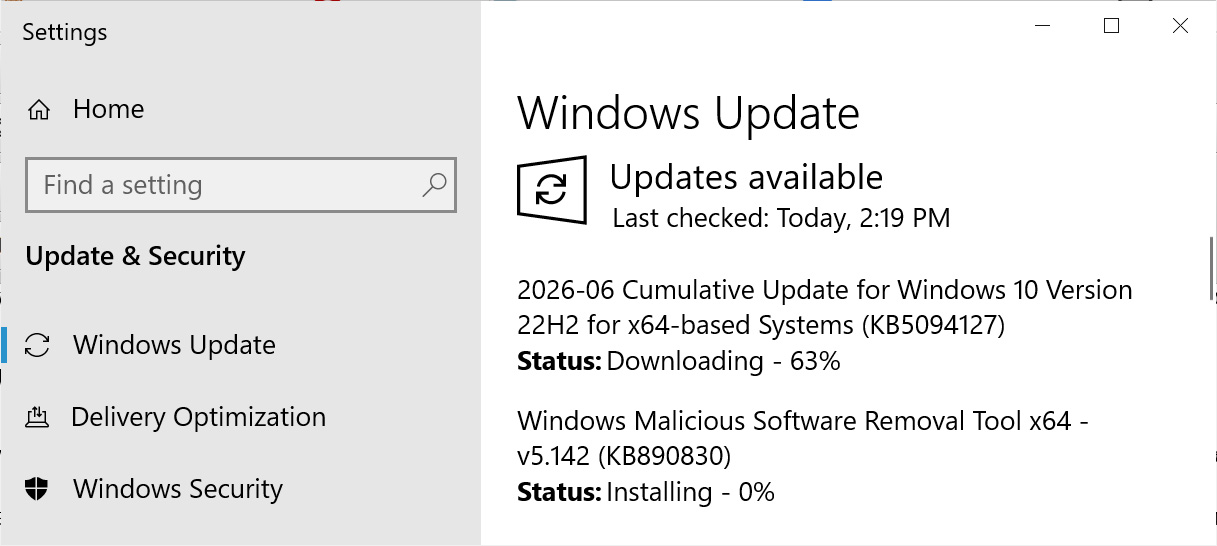
Microsoft ha lanzado la actualización de seguridad extendida KB5094127 para Windows 10, que corrige las vulnerabilidades del Patch Tuesday de junio de 2026 y agrega nuevas funcionalidades para monitorear la implementación de certificados Secure Boot actualizados que reemplazan a los que vencen este mes.
Si utiliza Windows 10 Enterprise LTSC o está inscrito en el programa ESU, puede instalar esta actualización de forma habitual accediendo a Configuración, haciendo clic en Windows Update y realizando una 'Comprobación de actualizaciones' manual.
Después de instalar esta actualización, Windows 10 se actualizará a la compilación 19045.7417, y Windows 10 Enterprise LTSC 2021 pasará a la compilación 19044.7417.
Novedades de Windows 10 KB5094127
Microsoft ya no lanza nuevas funciones para Windows 10, y la actualización KB5094127 contiene principalmente correcciones de seguridad y solución de errores.
La actualización también incluye las correcciones publicadas como parte del Patch Tuesday de junio de 2026, que solucionó 200 vulnerabilidades, incluidas tres fallas de día cero divulgadas públicamente.
- Mejora en la búsqueda del Explorador de archivos, incluyendo soporte para texto en chino y archivos codificados en UTF-8 sin marca de orden de bytes (BOM). El texto se muestra de forma más clara y consistente en los resultados de búsqueda, la vista de contenido y la información sobre herramientas.
- Se habilita la generación de informes de estado dinámicos para los estados de Secure Boot en la aplicación Seguridad de Windows.
- Se añade una nueva configuración de directiva, LimitSecureBootRequiredServiceData, en Configuración del equipo > Plantillas administrativas > Componentes de Windows > Secure Boot. Al habilitarla, Windows limita los datos del servicio Secure Boot que envía, suprimiendo el evento que normalmente se envía a Microsoft. Esta directiva también está incluida en el paquete de línea base de funcionalidad limitada para tráfico restringido de Windows.
- Las actualizaciones de calidad de Windows incluyen datos adicionales de segmentación de dispositivos de alta confianza, lo que aumenta la cobertura de dispositivos elegibles para recibir automáticamente nuevos certificados Secure Boot. Los dispositivos reciben los nuevos certificados solo después de demostrar señales de actualización exitosas suficientes, manteniendo una implementación controlada y gradual.
Microsoft también advierte de un problema conocido que puede desencadenar solicitudes de recuperación de BitLocker en algunos sistemas Windows después de instalar actualizaciones recientes.
Según Microsoft, el problema afecta principalmente a dispositivos configurados con una directiva de grupo específica de BitLocker que incluye explícitamente PCR7 en el perfil de validación de TPM, y ciertas configuraciones de Secure Boot y el Administrador de arranque de Windows relacionadas con el nuevo certificado Windows UEFI CA 2023.
Como solución temporal, Microsoft recomienda eliminar la configuración de la directiva de grupo y luego suspender y reanudar BitLocker para regenerar los enlaces PCR predeterminados mientras la compañía trabaja en una solución permanente.