Microsoft lanza la actualización de seguridad extendida KB5099539 para Windows 10
Microsoft ha lanzado la actualización de seguridad extendida KB5099539 para Windows 10, que incluye las correcciones de seguridad del Patch Tuesday de julio de 2026, abarcando 570 vulnerabilidades, junto con parches de seguridad adicionales.
Inicialmente, Microsoft solo ofrecía un año de actualizaciones de seguridad extendidas para consumidores. Sin embargo, el mes pasado, la compañía amplió silenciosamente su programa gratuito de Actualizaciones de Seguridad Extendidas (ESU) de Windows 10 por un año adicional, permitiendo que los dispositivos inscritos reciban actualizaciones de seguridad hasta el 12 de octubre de 2027.
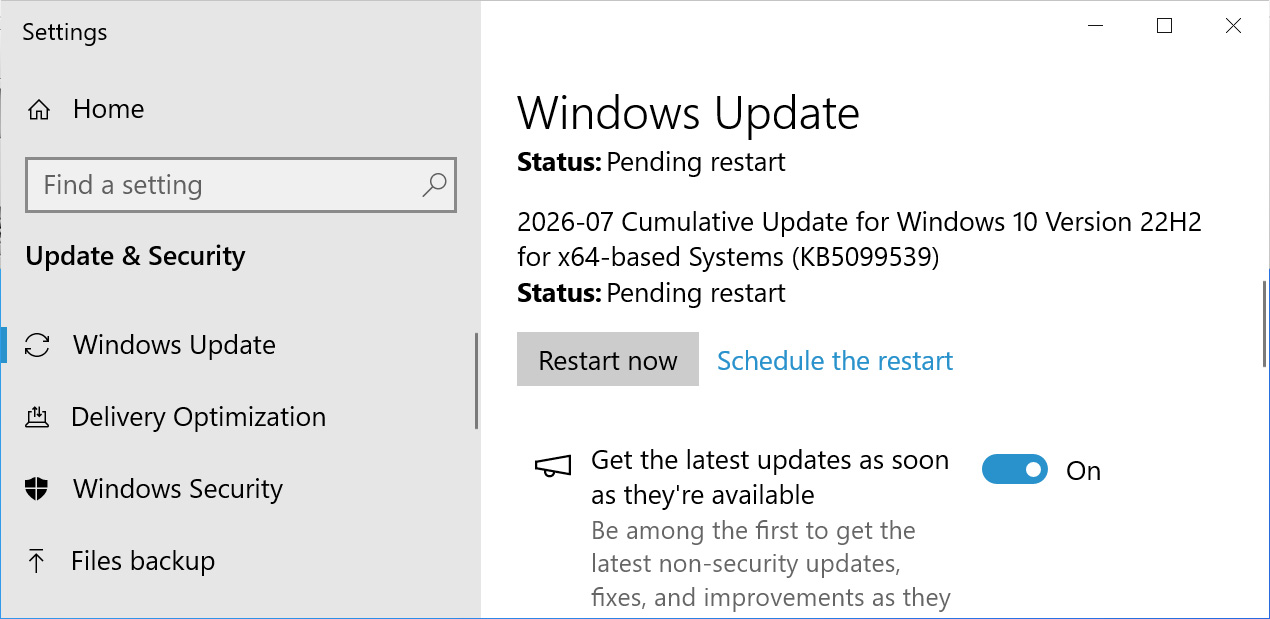
Si está ejecutando Windows 10 Enterprise LTSC o está inscrito en el programa ESU, puede instalar esta actualización como de costumbre yendo a Configuración, haciendo clic en Windows Update y realizando una 'Búsqueda de actualizaciones' manual.
Después de instalar esta actualización, Windows 10 se actualizará a la compilación 19045.7548, y Windows 10 Enterprise LTSC 2021 se actualizará a la compilación 19044.7548.
Novedades en Windows 10 KB5099539
Microsoft ya no lanza nuevas funciones para Windows 10, y la actualización KB5099539 contiene principalmente correcciones de seguridad y solución de errores. La actualización también incluye las correcciones publicadas como parte del récord de julio de 2026 del Patch Tuesday, que solucionó 570 vulnerabilidades, incluyendo dos exploits activos y una falla de día cero divulgada públicamente.
Lista completa de correcciones en KB5099539
- - [OLE Automation (problema conocido)] Corregido: Se soluciona un problema de compatibilidad en OLE Automation (oleaut32.dll) introducido por la actualización de seguridad de junio de 2026. Algunas aplicaciones que usan el método IDispatch::Invoke para llamar a métodos COM con parámetros BYREF que comparten el mismo almacenamiento subyacente podrían fallar. Esta actualización corrige la gestión de la propiedad de los parámetros y restaura el comportamiento esperado de la aplicación.
- - [Explorador de archivos (problema conocido)] Corregido: Un problema por el cual el acceso directo de OneDrive en el Explorador de archivos dejaba de funcionar cuando se ejecutaba en modo administrativo.
- - [Papelera de reciclaje (problema conocido)] Corregido: Esta actualización soluciona un problema por el cual el cuadro de diálogo de confirmación mostraba un nombre de archivo interno de la Papelera de reciclaje en lugar del nombre original al eliminar permanentemente un archivo.
- - [Entrada] Esta actualización cambia el comportamiento de desregistro y limpieza de teclas de acceso rápido. En casos raros, algunas experiencias integradas de Windows que dependen del comportamiento anterior del ciclo de vida de las teclas de acceso rápido podrían dejar de responder temporalmente a ciertos atajos de teclado. Este problema generalmente se resuelve reiniciando la aplicación afectada.
- - [Secure Boot] Esta actualización habilita el informe de estado dinámico para los estados de Secure Boot en la aplicación de Seguridad de Windows. Incluye datos adicionales de segmentación de dispositivos de alta confianza, aumentando la cobertura de dispositivos elegibles para recibir automáticamente nuevos certificados de Secure Boot. La implementación de certificados a través de Windows Update continúa en los próximos meses en PC compatibles y dispositivos comerciales no administrados.
- - [Redes] Esta actualización introduce un cambio de refuerzo de seguridad que impone los requisitos de registro de transporte TDI. Como resultado, las aplicaciones que usan sockets sobre transportes TDI de terceros no registrados podrían dejar de funcionar después de instalar esta actualización. Los transportes TDI registrados no se ven afectados.
- - [Seguridad de Escritorio Remoto (RDP)] Se ha agregado soporte para huellas digitales de certificados SHA-2 para editores RDP de confianza, manteniendo el soporte SHA-1 solo para compatibilidad hacia atrás. Se recomienda a los administradores de TI migrar a huellas SHA-256 o un algoritmo más fuerte.
Microsoft también advierte que un cambio intencional de refuerzo de seguridad que impone los requisitos de registro de transporte TDI puede afectar aplicaciones heredadas que dependen de transportes TDI de terceros no registrados. Los usuarios pueden determinar si están afectados verificando el registro de eventos del sistema de Windows en el Visor de eventos para entradas de AFD Event ID 16003.
"Para determinar si tiene un transporte TDI afectado por este cambio, revise los registros de eventos del sistema de Windows en Visor de eventos > Windows > Sistema", explica Microsoft. "Si encuentra una entrada de AFD Event ID: 16003 'Se detectó un proveedor TDI no registrado (\Controlador<Nombre>)', entonces su transporte TDI está afectado por este cambio."
De lo contrario, Microsoft afirma que no hay problemas conocidos con esta actualización.