Mount Royal University confirma violación de seguridad mientras hackers reclaman el ataque
Mount Royal University en Calgary informó que hackers robaron y eliminaron datos de sus sistemas de almacenamiento luego de violar la red de la universidad. En una actualización publicada en su sitio web, MRU indicó que ha contratado equipos técnicos y expertos externos en ciberseguridad para investigar el incidente y apoyar la recuperación tras un ciberataque ocurrido el 17 de junio.
El incidente interrumpió una amplia gama de sistemas universitarios, incluidos servicios en línea, acceso a internet y algunos sistemas internos. MRU es una universidad pública con más de 100 años de historia, que actualmente cuenta con 11,560 estudiantes y 12,500 alumnos de pregrado.
Hasta ahora, la investigación confirmó que el atacante robó datos almacenados en una unidad utilizada por estudiantes y empleados para el almacenamiento de archivos, y las copias originales fueron eliminadas para dificultar las operaciones de recuperación. 'Lamentamos informar a nuestra comunidad que nuestra investigación ha demostrado que datos dentro de ciertas carpetas en la unidad H de la Universidad fueron accedidos y tomados por un actor no autorizado', señala el comunicado.
La universidad especificó que el incidente afectó ciertas carpetas en la unidad H, que contenían información de estudiantes actuales y anteriores, empleados actuales y anteriores, y una categoría no especificada de 'otras personas'. Además, los atacantes también borraron una unidad separada, etiquetada como 'J', que almacenaba datos departamentales. 'No hay evidencia actual de que los datos de la unidad J hayan sido accedidos o copiados antes de ser eliminados', afirma MRU. 'Todavía estamos trabajando para recuperar los datos eliminados de la unidad J, pero una recuperación completa puede no ser posible'.
La universidad declaró que el incidente ha sido reportado al Comisionado de Información y Privacidad de Alberta y a las autoridades policiales. La universidad afirma que los datos expuestos varían según la persona y, debido a que han sido eliminados, determinar el impacto exacto para cada individuo es complicado y llevará tiempo. Una vez identificadas las personas afectadas, serán contactadas directamente mediante notificaciones personalizadas.
CMD Organization reclama el ataque
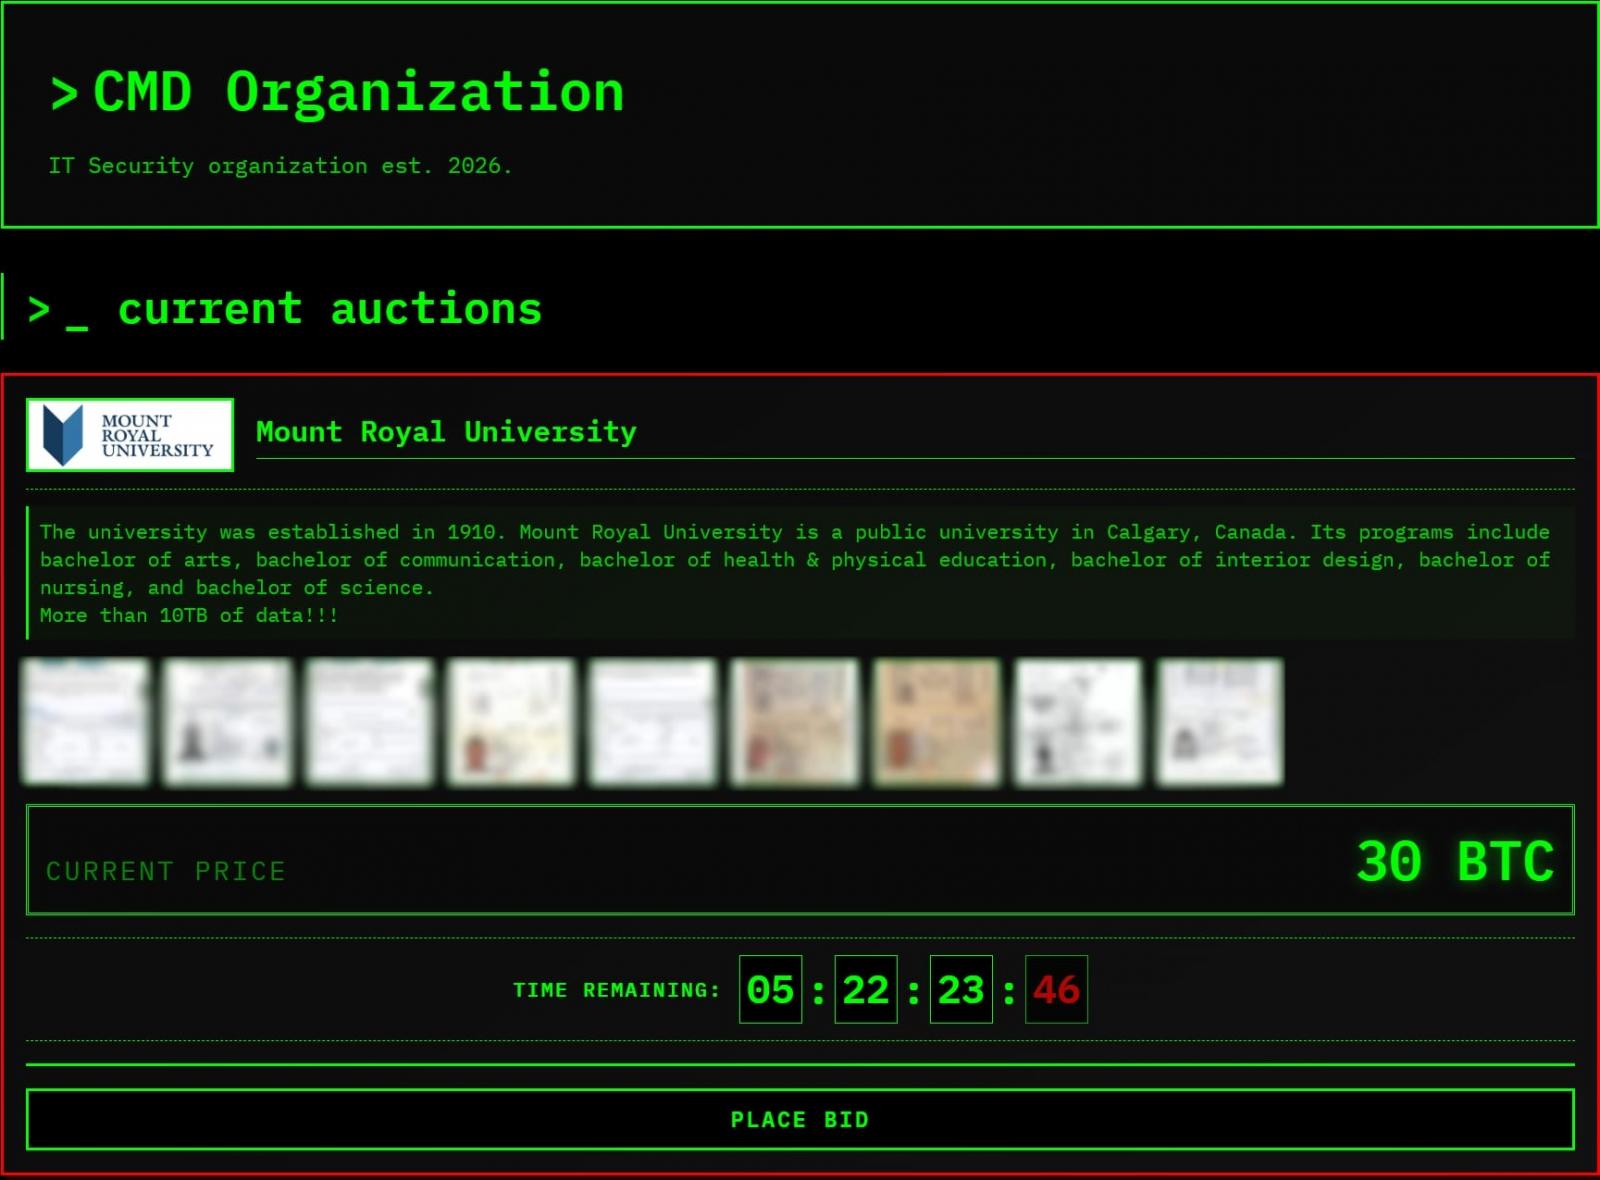
El ataque a MRU fue reclamado por el grupo de amenazas CMD Organization, que ha publicado muestras de los datos supuestamente robados, incluidos escaneos de pasaportes y otros documentos sensibles. El actor de amenazas solicitó un rescate de 30 BTC, actualmente alrededor de 1.9 millones de dólares, y dio a la universidad seis días para responder antes de filtrar el conjunto completo de información robada.
CMD Organization parece utilizar un sistema de subasta, ofreciendo vender los datos robados exclusivamente al mejor postor. El grupo de amenazas actualmente lista 30 organizaciones en su sitio de extorsión y opera tanto en la web clara como en un portal de la dark web. MRU indicó que la recuperación de los sistemas afectados podría tomar entre varias semanas y meses, y proporcionará actualizaciones tan pronto como haya nuevos detalles disponibles.
La universidad también ofrece dos años de monitoreo de crédito y protección contra el robo de identidad a todos los empleados actuales y a aquellos empleados en los últimos cinco años.