El grupo de hackers iraní MuddyWater disfrazó sus operaciones como un ataque de ransomware Chaos, utilizando ingeniería social a través de Microsoft Teams para ganar acceso y establecer persistencia en los sistemas objetivo.
Aunque el ataque involucró robo de credenciales, acceso remoto, exfiltración de datos y la publicación de datos en el portal de filtraciones de Chaos, los investigadores de Rapid7 detectaron técnicas e infraestructura asociadas con MuddyWater, lo que sugiere que el ransomware fue una cortina de humo para ocultar el espionaje.
La estrategia resalta la convergencia entre la actividad de intrusiones patrocinadas por estados y las tácticas criminales, donde una gran señal está en las técnicas desplegadas y las que no. Esto sugiere que el objetivo principal no era el beneficio económico.
Rapid7 tiene una confianza moderada en atribuir el incidente a MuddyWater, basándose en superposiciones de infraestructura, un certificado de firma de código específico utilizado previamente por el grupo, y diversas tácticas operativas. MuddyWater es un grupo de ciberespionaje patrocinado por el Ministerio de Inteligencia y Seguridad de Irán (MOIS).
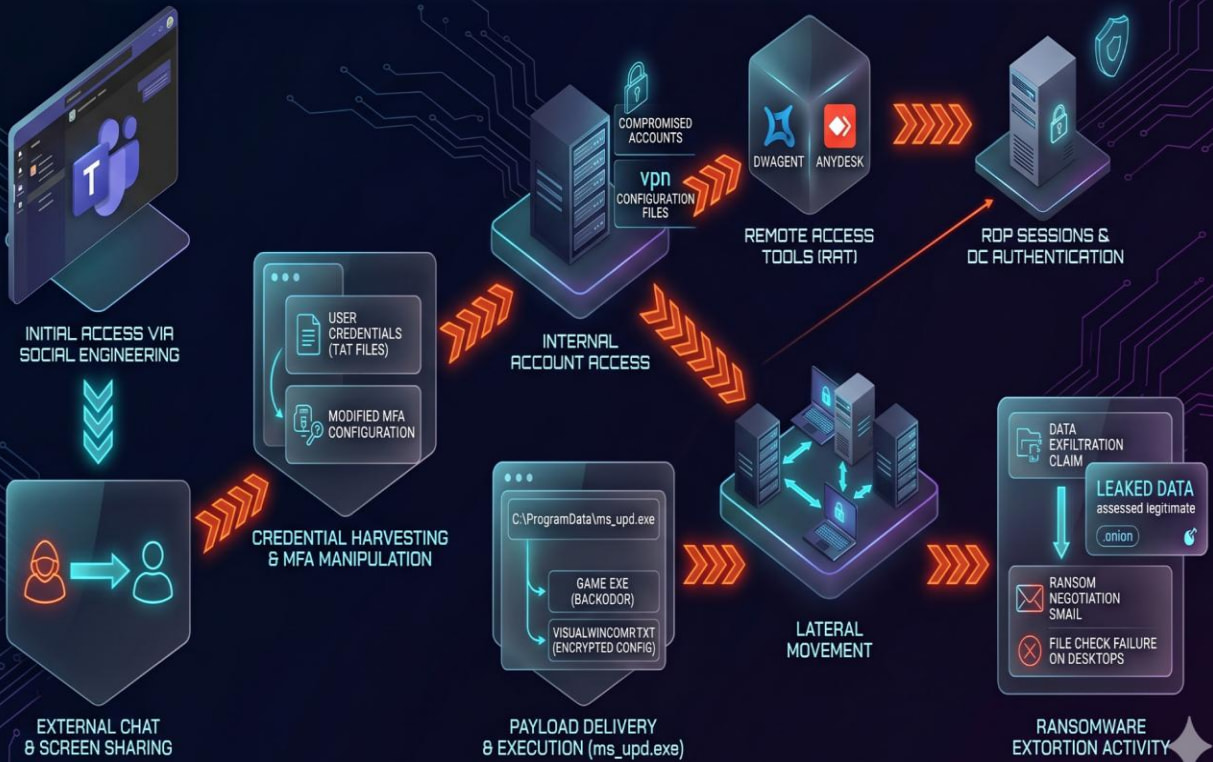
La intrusión comenzó con ingeniería social en Microsoft Teams: los atacantes iniciaron chats con empleados, establecieron sesiones de compartir pantalla, robaron credenciales y manipularon la autenticación multifactor. En algunos casos, desplegaron AnyDesk para acceso remoto.
Tras comprometer cuentas, los atacantes autenticaron en sistemas internos, incluyendo un controlador de dominio, y establecieron persistencia mediante RDP, DWAgent y AnyDesk. Luego, usaron un cargador de malware (ms_upd.exe) para desplegar una puerta trasera personalizada (Game.exe) disfrazada de aplicación Microsoft WebView2, con capacidades anti-análisis y 12 comandos para ejecución remota.
Rapid7 señala que MuddyWater ya había utilizado ransomware antes, como en un ataque de 2025 contra una organización israelí con el ransomware Qilin, lo que sugiere que el grupo cambió de marca tras ser atribuido públicamente.
El análisis de Rapid7 concluye que el objetivo real no era el rescate, sino el espionaje, y que el uso de Chaos buscaba complicar la atribución y desviar la atención de las autoridades.