Una operación conjunta en la que participó Google ha desarticulado NetNut, una red de proxy residencial que proporcionaba acceso a millones de dispositivos Android comprometidos, incluidos televisores inteligentes y dispositivos de streaming.
Conocida también como Popa, la botnet NetNut permitía a ciberdelincuentes y grupos de espionaje ocultar sus ataques tras direcciones IP residenciales legítimas.
Según el Google Threat Intelligence Group (GTIG), se estima que la botnet de proxy residencial comprende al menos dos millones de dispositivos comprometidos.
"GTIG estima que Netnut controla al menos 2 millones de dispositivos infectados a nivel global (incluyendo televisores inteligentes y cajas de streaming), potenciados por aplicaciones trojanizadas y botnets como Badbox 2.0 que integran complementos de proxy", declaró Google a BleepingComputer.
Las redes de proxy residencial funcionan comprometiendo sistemas domésticos y vendiendo acceso a ellos, permitiendo a los actores de amenazas ocultar el tráfico malicioso enrutándolo a través de las direcciones IP residenciales de las víctimas.
Normalmente, los dispositivos domésticos pasan a formar parte de la botnet tras infectarse con malware que está preinstalado antes de la compra o se añade mediante aplicaciones maliciosas o trojanizadas descargadas por el usuario.
Como resultado, los dispositivos de consumo infectados actúan como nodos de salida en la botnet, enrutando tráfico de red no autorizado a través de sus direcciones IP residenciales, lo que puede hacer que los servicios o proveedores de internet los marquen como sospechosos o los bloqueen.
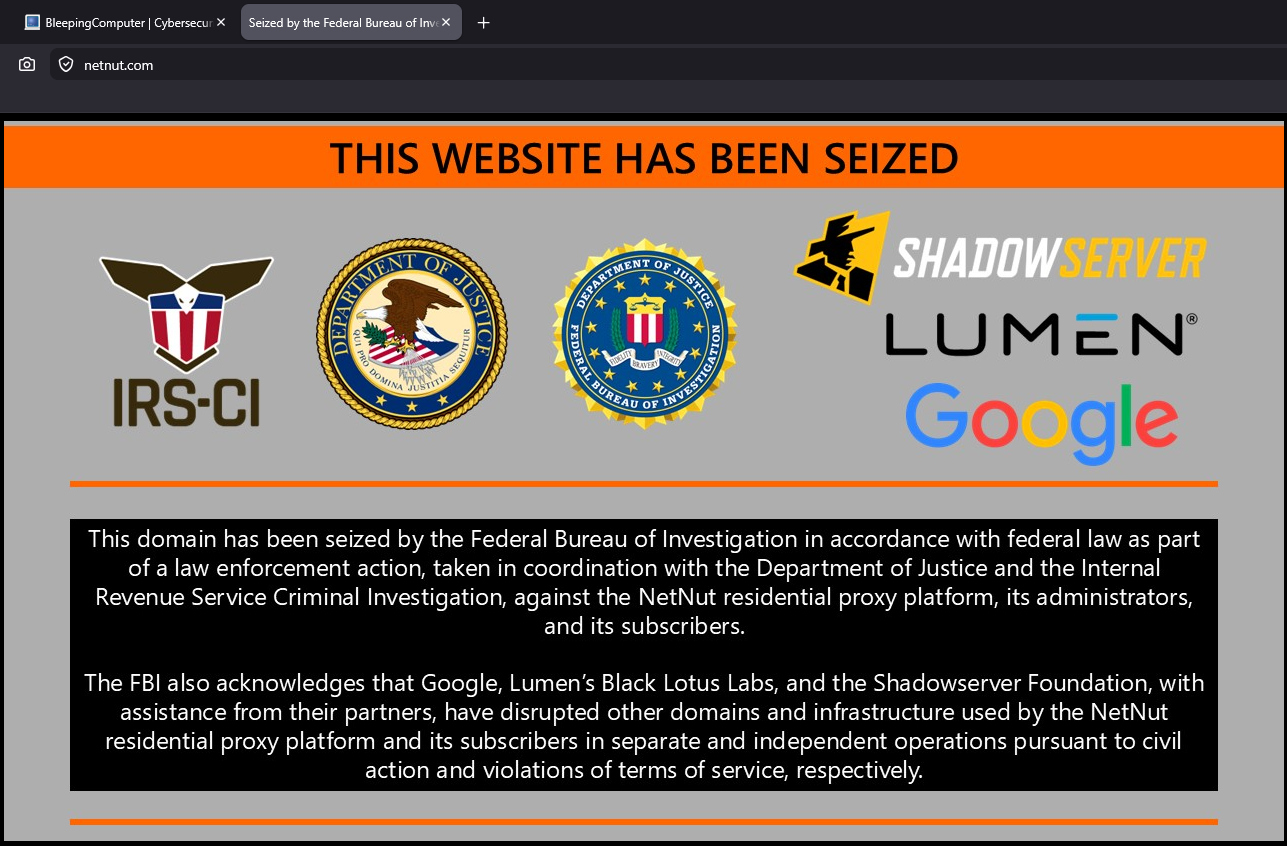
El desmantelamiento de la botnet NetNut implicó un esfuerzo coordinado que incluyó a Google, el FBI, Lumen Technologies, The Shadowserver Foundation y otros socios de la industria.
El servicio de proxy malicioso está considerado una de las redes más grandes del mundo, siendo utilizado por cientos de actores de amenazas.
Utiliza múltiples dominios, incluido netnut.com, que fue derribado por el FBI.
"Verifiqué con el equipo de desarticulación y confirmaron que el dominio .com también era usado por ellos junto con otros dominios derribados", declaró Mark Karayan, Director de Comunicaciones de Mandiant, a BleepingComputer.
GTIG señaló que en una semana del mes pasado "observó 316 grupos de amenazas distintos usando nodos de salida sospechosos de NetNut, incluidos grupos cibercriminales y de espionaje".
Según los investigadores, los actores de amenazas usaban NetNut para acceder a su propia infraestructura, realizar ataques de pulverización de contraseñas y alcanzar entornos de víctimas.
Por su parte, Google desactivó las cuentas y servicios en su infraestructura que los operadores de NetNut usaban para el mando y control (C2) del malware, bloqueando así el acceso a "infraestructura crítica de backend".
La compañía protegió a los usuarios alertándolos automáticamente y desactivando aplicaciones infectadas mediante Google Play Protect, el mecanismo de seguridad integrado en Android.
Además, Google compartió detalles técnicos sobre los kits de desarrollo de software (SDK) de NetNut y su infraestructura de backend de mando y control (C2) con proveedores de plataformas, agencias de aplicación de la ley e investigadores de ciberseguridad.
Google espera que la desarticulación de NetNut tenga un impacto más amplio en la industria de los proxies, ya que la botnet "tiene un sólido programa de reventa que permite la venta con marca blanca de su red" y muchos de los servicios populares de proxy residencial se nutren de NetNut.
Karayan comentó a BleepingComputer que desarticular un servicio de proxy a menudo lleva a los operadores a comprar capacidad de reemplazo a proveedores competidores, convirtiéndolos en revendedores.
"La industria de los proxies está profundamente interconectada, donde los operadores constantemente compran y revenden la capacidad de botnets de otros, y Netnut es una de las redes de proxy residencial más grandes y populares del mundo".
La acción contra NetNut es parte del compromiso de Google de desmantelar botnets de proxy residencial y sigue a la desarticulación de IPIDEA a principios de este año.