New ChocoPoC malware targets researchers via trojanized PoC exploits
Múltiples exploits de prueba de concepto (PoC) armados en GitHub fueron descubiertos distribuyendo un troyano de acceso remoto (RAT) basado en Python llamado ChocoPoC, capaz de ejecutar comandos y robar datos sensibles en una campaña que se cree apunta a investigadores de ciberseguridad.
Ocultar malware en exploits PoC para diversas vulnerabilidades no es nuevo, ya que existen ejemplos de actores de amenazas que se hacen pasar por investigadores de seguridad legítimos y aprovechan vulnerabilidades trending para atacar a probadores de penetración o hackers de bajo nivel.
Sin embargo, ChocoPoC destaca por no incrustar el malware directamente en el archivo del exploit, sino por añadir paquetes Python maliciosos a la lista de dependencias del PoC.
Según investigadores de las empresas de ciberseguridad Sekoia y YesWeHack, los paquetes están alojados en el Python Package Index (PyPI), una plataforma utilizada por desarrolladores de Python para obtener y compartir código.
Una vez que la víctima clona un repositorio malicioso, un paquete trojanizado llamado 'frint' se descarga e instala automáticamente en sus sistemas.
Durante la instalación, el paquete obtiene una dependencia maliciosa, 'skytext', que contiene una extensión nativa de Python compilada.
Cuando el PoC se ejecuta, la extensión se ejecuta automáticamente y descifra código Python adicional incrustado que activa un descargador para recuperar la carga final, ChocoPoC, de un conjunto de datos de Mapbox.
El RAT ChocoPoC tiene las siguientes capacidades:
- Ejecutar comandos arbitrarios de shell y código Python arbitrario
- Subir archivos y directorios
- Recolectar contraseñas, cookies, datos de autocompletado e historial de navegación del navegador
- Buscar archivos de texto, documentación Markdown y archivos de base de datos
- Recopilar el historial de shell del host
- Obtener la configuración de red
- Enumerar procesos en ejecución
Los conjuntos de datos de Mapbox también son utilizados para la exfiltración de datos, aunque las cargas de archivos más grandes se manejan por separado mediante un servidor HTTP.
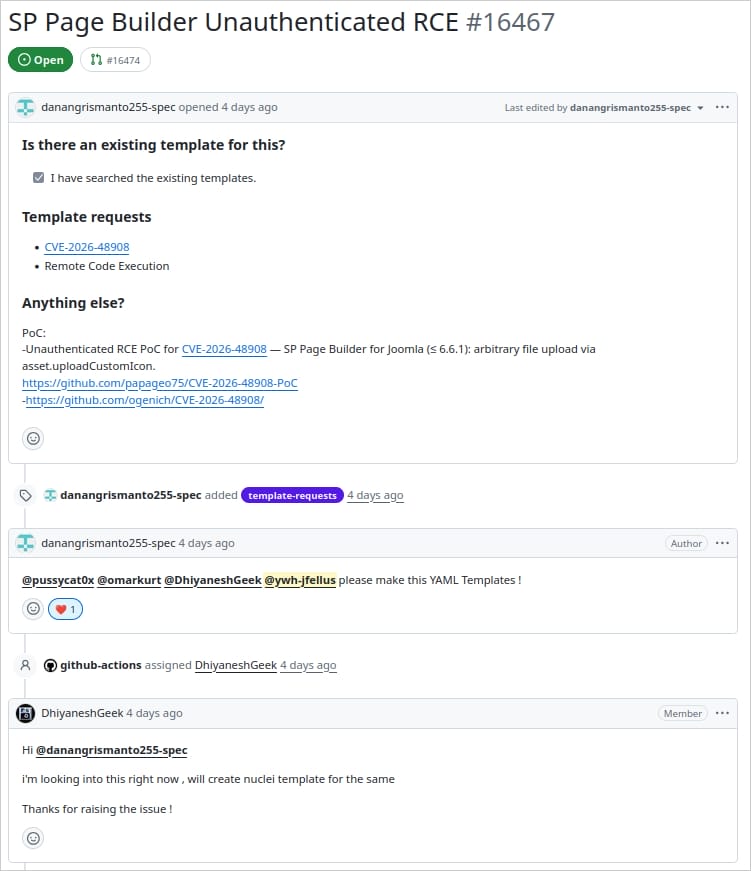
Sekoia ha identificado al menos siete repositorios PoC en GitHub que distribuyen ChocoPoC y albergan exploits para FortiWeb (CVE-2025-64446), React2Shell (CVE-2025-55182), MongoBleed (CVE-2025-14847), PAN-OS (CVE-2026-0257), Ivanti Sentry (CVE-2026-10520), Check Point VPN (CVE-2026-50751) y Joomla SP Page Builder (CVE-2026-48908).
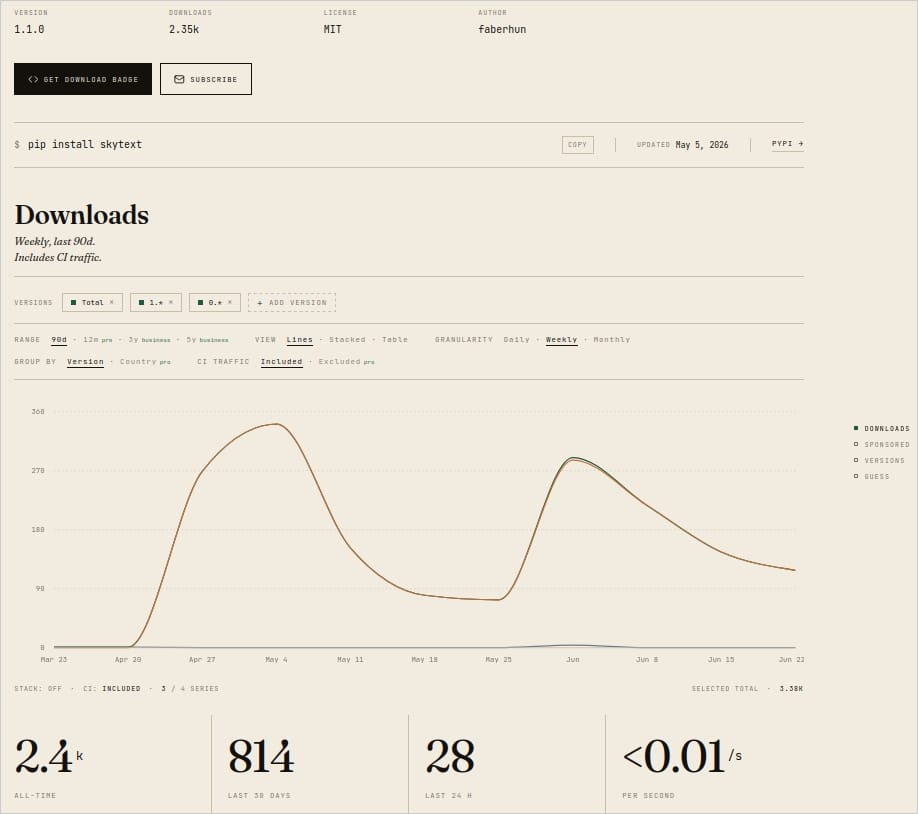
Los investigadores encontraron que skytext fue descargado 2.400 veces, principalmente en sistemas basados en Linux.
Las descargas aumentaron tras la divulgación de una vulnerabilidad popular, que sirvió como señuelo para atraer a investigadores desprevenidos a descargar y probar PoCs de los repositorios.
Sekoia también informa que antes de frint y skytext, la campaña utilizó dos paquetes diferentes, llamados 'slogsec' y 'logcrypt.cryptography', con código fuente muy similar, y entregaban la misma carga de ChocoPoC.
No está claro quién está detrás de esta campaña, pero los investigadores encontraron varias direcciones de correo electrónico asociadas con contribuyentes de GitHub vinculados a otra actividad de trojanización de PoC a finales de 2025.
Sekoia descubrió que las credenciales de dos de los correos electrónicos utilizados en las campañas aparecieron en bases de datos de filtraciones, y el inicio de sesión de otro "probablemente se origina de un compromiso de infostealer".
"Según estos hallazgos, evaluamos con alta confianza que el atacante empleó principalmente cuentas comprometidas para publicar paquetes PyPI maliciosos y PoCs", afirman los investigadores de Sekoia.
Los investigadores advierten que la nueva técnica de entrega de malware permite mantener el exploit intacto al asignar el comportamiento malicioso a paquetes que parecen inofensivos por sí mismos.
Dado que los probadores de vulnerabilidades y penetración son objetivos atractivos porque a menudo ejecutan código malicioso o no confiable, se recomienda que nunca confíen ciegamente en los repositorios de GitHub y solo ejecuten código no verificado en entornos aislados.