Un nuevo implante malicioso denominado RoadK1ll ha sido detectado, permitiendo a actores de amenazas moverse sigilosamente desde un sistema comprometido hacia otros equipos en la red. Se trata de un implante en Node.js que se comunica mediante un protocolo WebSocket personalizado para mantener acceso persistente del atacante y facilitar operaciones posteriores.
RoadK1ll fue descubierto por Blackpoint, un proveedor de detección y respuesta gestionada (MDR), durante un compromiso de respuesta a incidentes. Los investigadores lo describen como un implante ligero de tunelización inversa que se mezcla con la actividad normal de la red y convierte la máquina infectada en un punto de retransmisión para el atacante.
Su única función es convertir un único equipo comprometido en un punto de retransmisión controlable, un amplificador de acceso, a través del cual un operador puede moverse lateralmente hacia sistemas internos, servicios y segmentos de red que de otro modo serían inalcanzables desde fuera del perímetro, según Blackpoint.
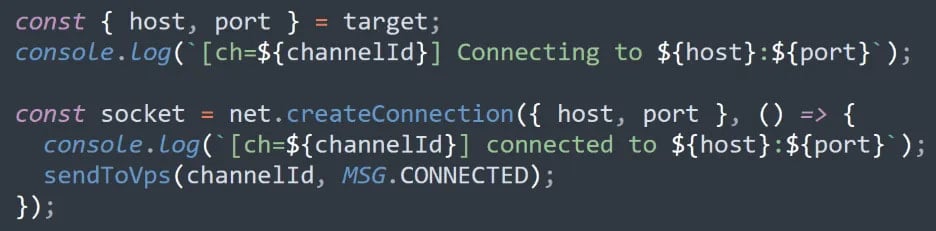
RoadK1ll no utiliza un listener entrante en el host comprometido. Establece una conexión WebSocket saliente hacia infraestructura controlada por el atacante, que luego se emplea como túnel para retransmitir tráfico TCP bajo demanda. Este enfoque permite al atacante permanecer sin ser detectado por más tiempo y reenviar tráfico a sistemas internos a través de un único túnel WebSocket.
El atacante puede indicar a RoadK1ll que abra conexiones hacia servicios internos, interfaces de administración u otros hosts que no están directamente expuestos externamente, afirma Blackpoint. Debido a que estas conexiones se originan desde la máquina comprometida, heredan su confianza y posicionamiento en la red, evitando efectivamente los controles perimetrales.
Además, RoadK1ll soporta múltiples conexiones concurrentes sobre el mismo túnel, permitiendo al operador comunicarse con varios destinos simultáneamente. Según los investigadores, el malware incluye un conjunto reducido de comandos: CONNECT (abre una conexión TCP a un host y puerto específicos), DATA (reenvía tráfico sin procesar a través de una conexión activa), CONNECTED (confirma el establecimiento exitoso de la conexión), CLOSE (finaliza una conexión activa) y ERROR (devuelve información de fallo al operador).
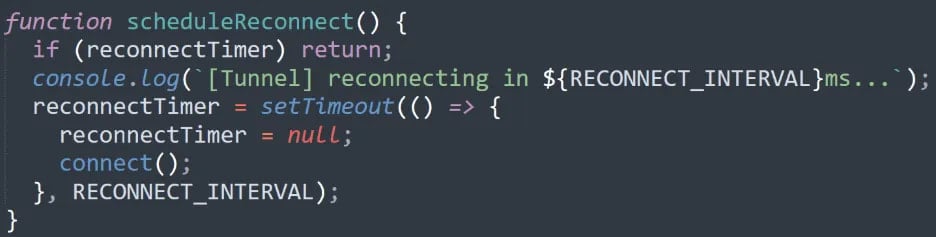
El comando CONNECT activa la función principal de RoadK1ll: iniciar una conexión TCP saliente hacia un objetivo adyacente, extendiendo el alcance del atacante dentro de la red comprometida. Si el canal se interrumpe, la herramienta intenta restaurar el túnel WebSocket mediante un mecanismo de reconexión, permitiendo a los atacantes mantener acceso persistente sin generar ruido mediante intervención manual.
No obstante, Blackpoint señala que RoadK1ll carece de un mecanismo de persistencia tradicional basado en claves de registro, tareas programadas o servicios. En cambio, opera únicamente mientras su proceso permanezca activo. A pesar de esto, los investigadores afirman que el malware muestra una implementación más moderna y específica de comunicación encubierta, lo que lo hace flexible, eficiente y fácil de desplegar.
También permite al atacante moverse hacia sistemas internos y segmentos del entorno que no son accesibles desde fuera de la red. Blackpoint proporciona un pequeño conjunto de indicadores de compromiso basados en el host, que incluye un hash para RoadK1ll y una dirección IP utilizada por el actor de amenazas para comunicarse con el implante.