Nuevas variantes del malware NFCShare para Android se están distribuyendo como falsas actualizaciones de aplicaciones bancarias legítimas alojadas en GitHub. El malware ha evolucionado y ahora ataca a clientes de múltiples bancos e instituciones financieras en toda Europa mediante una campaña de phishing destinada a robar datos de tarjetas de pago.
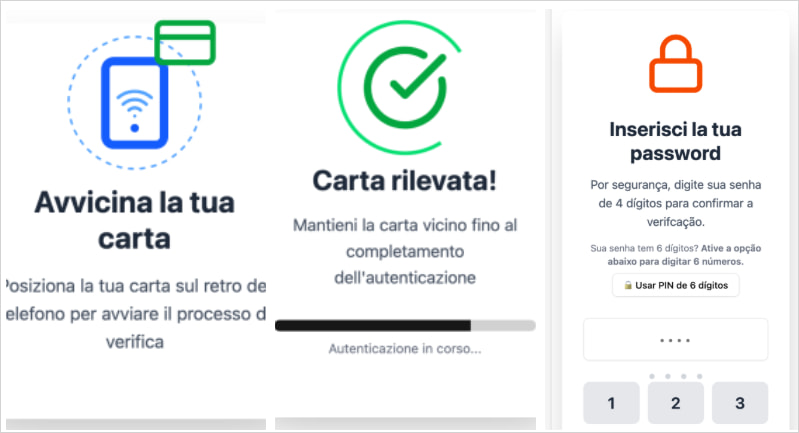
Después de engañar a las víctimas con una pantalla de verificación falsa que les pide colocar la tarjeta cerca del chip NFC del dispositivo, NFCShare lee la información utilizando la interfaz IsoDep de Android y comandos EMV. El malware roba el número de tarjeta, el tipo, la fecha de vencimiento y un PIN de 4 dígitos ingresado por la víctima bajo el pretexto de un paso de seguridad, y lo exfiltra al servidor de comando y control del atacante a través de un canal WebSocket.
La información recopilada puede utilizarse en esquemas de retransmisión de pagos NFC, como se ha documentado en ataques de malware como NGate, SuperCard X y RelayNFC. NFCShare fue documentado por primera vez por investigadores de D3Lab en enero de 2026, quienes han seguido su actividad y evolución.
A pesar de las similitudes con otros malwares Android que explotan chips NFC para robar datos, NFCShare utiliza código, bibliotecas, arquitectura y detalles de implementación distintos. Sin embargo, podría ser una evolución del mismo ecosistema, impulsada por los mismos actores de amenazas.
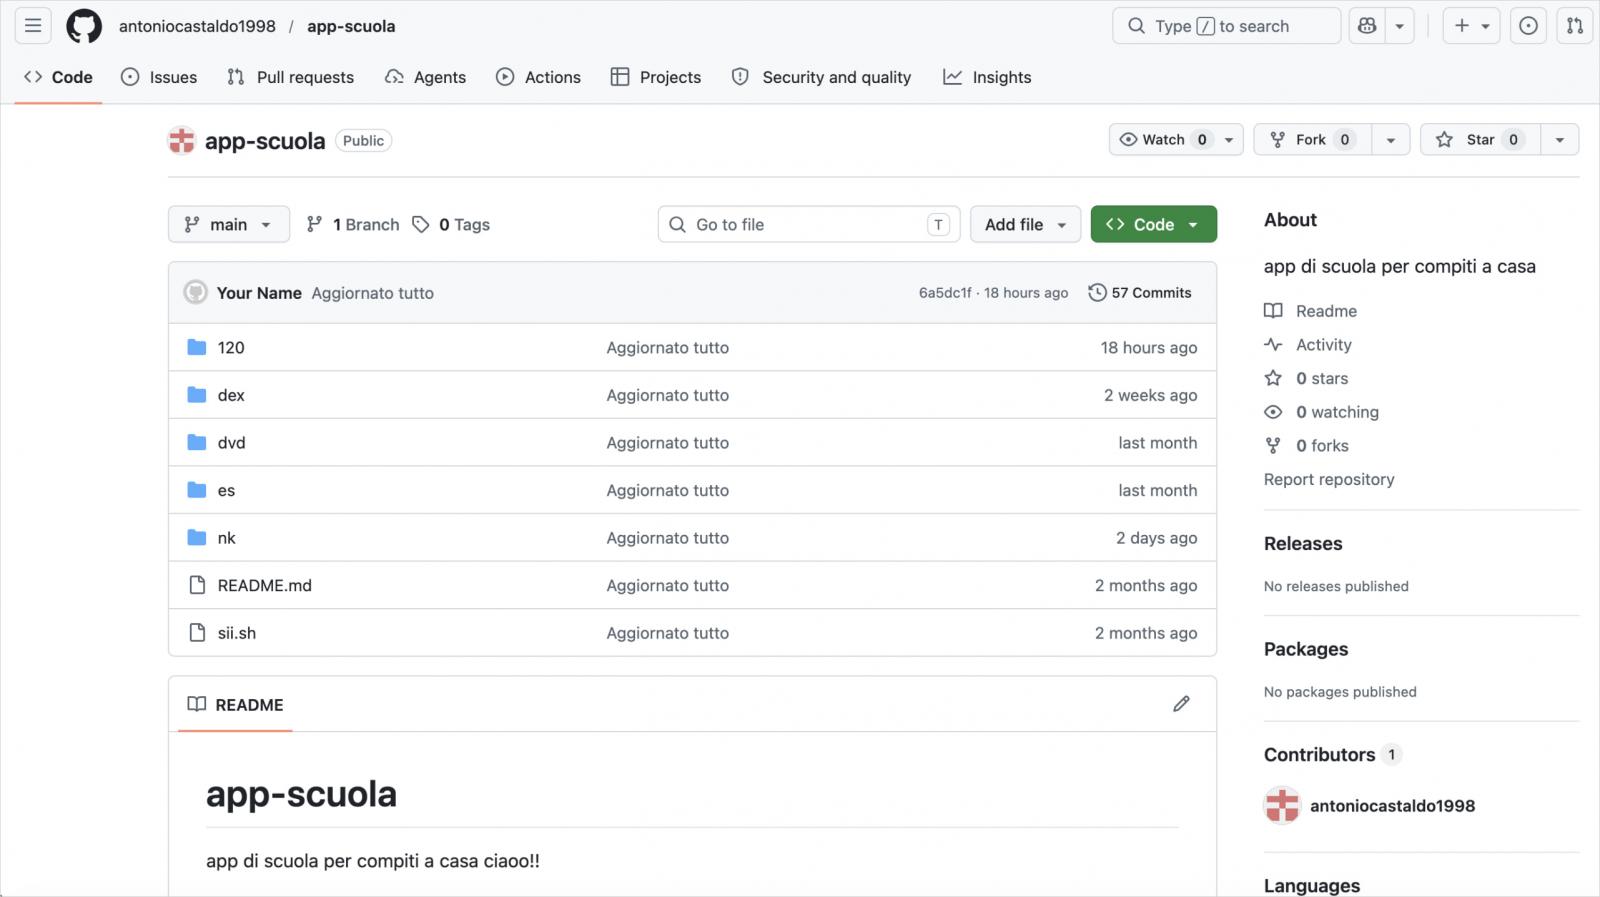
Los ataques recientes de NFCShare observados a partir del 14 de mayo comienzan cuando la víctima visita un sitio de phishing que suplanta a un banco real y solicita credenciales bancarias. Luego, se insta a la víctima a actualizar su aplicación bancaria y se la redirige a un repositorio de GitHub que aloja un archivo APK malicioso. Los investigadores señalan que también pueden utilizarse mensajes SMS o llamadas telefónicas de falsos representantes bancarios como parte del proceso de ingeniería social.
- Intesa Carte.apk
- Sella Carte.apk
- Banca Sella Carte.apk
- Nexi Carte.apk
- Fideuram Carte.apk
- Mooney Carte.apk
- CaixaBank.apk
- CaixaBankNfc.apk
- CaixaReactivaTarjeta.apk
Desde su creación el 10 de abril, el repositorio de GitHub utilizado para distribuir NFCShare ha alojado 56 APK únicos que suplantaban aplicaciones móviles de bancos principalmente de Italia y España. En enero, D3Lab informó que el malware atacaba solo al Deutsche Bank en Alemania, lo que sugiere una ampliación del alcance objetivo.
Un aspecto interesante de la nueva versión del malware es la introducción de empaquetado APK malformado para dificultar el análisis automatizado y potencialmente las herramientas de seguridad. El APK sigue siendo un archivo ZIP, pero las muestras más recientes incluyen rutas de archivo envenenadas o malformadas dentro del ZIP, lo que provoca que algunas herramientas de extracción interpreten incorrectamente las rutas relativas internas como rutas del sistema de archivos y generen errores. Sin embargo, D3Lab señala que este truco no impide el análisis manual ni la recuperación del código, sino que interrumpe el análisis estático en ciertas herramientas.
Se recomienda a los usuarios de Android que obtengan aplicaciones bancarias solo desde Google Play, activen Play Protect y tengan cuidado con las "solicitudes de verificación" que piden escanear tarjetas NFC.