Nintendo of America ha confirmado a BleepingComputer que actores maliciosos robaron datos de encuestas del servicio TinyPulse, utilizado internamente para encuestas a empleados. La compañía aclaró que sus sistemas no fueron comprometidos y que no se accedió a datos personales de clientes ni financieros. La información sustraída se limita a contenido de encuestas internas de un pequeño subconjunto de empleados, en su mayoría de años anteriores.
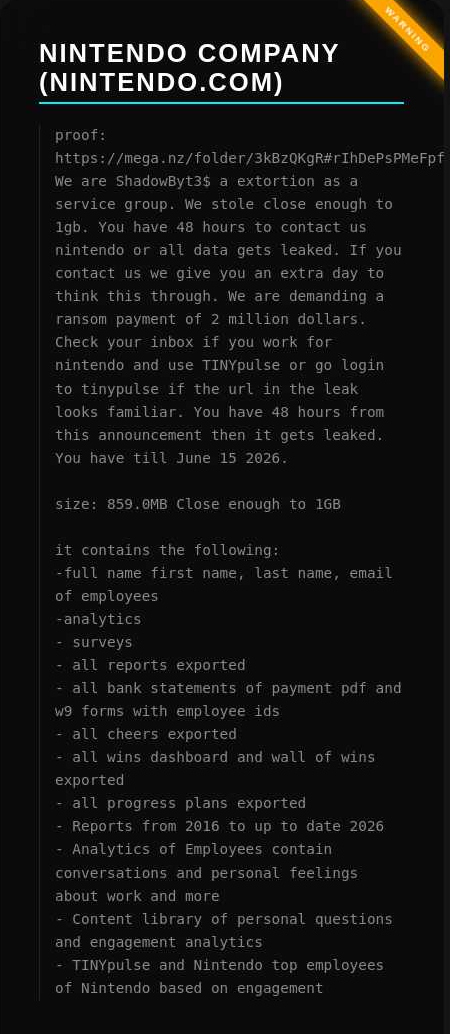
La confirmación se produce tras las afirmaciones del grupo de amenazas Shadowbyt3$, que se describe como un servicio de extorsión como servicio. El grupo afirmó haber exfiltrado cerca de 1 GB de datos de Nintendo, incluyendo nombres completos, direcciones de correo electrónico, datos analíticos y de encuestas, extractos bancarios y formularios W-9 con identificadores de empleados, planes de progreso e informes entre 2016 y 2026. Shadowbyt3$ exige un rescate de 2 millones de dólares y ha amenazado con filtrar los datos si no se paga.
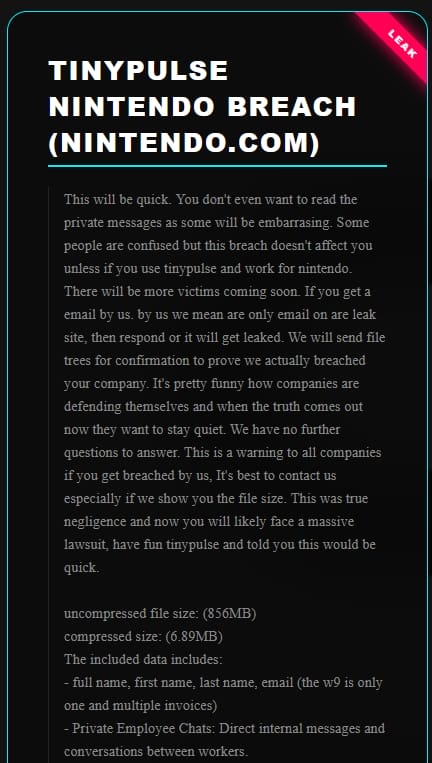
En un segundo mensaje, Shadowbyt3$ aclaró que la brecha no afecta a los juegos de Nintendo, sino a un pequeño número de empleados que usaron TinyPulse. El grupo también publicó un enlace a datos filtrados que supuestamente incluyen mensajes directos y conversaciones entre empleados, lo que sugiere que Nintendo no accedió a pagar el rescate. BleepingComputer no descargó los datos y no pudo confirmar su autenticidad.
Nintendo of America es una subsidiaria de la compañía japonesa de videojuegos, responsable de operaciones en Estados Unidos, Canadá y partes de América Latina. TinyPulse es una plataforma de compromiso y retroalimentación de empleados utilizada para encuestas anónimas, análisis de compromiso y evaluaciones de cultura laboral. La compañía indicó que está trabajando con el proveedor del servicio para abordar el problema. BleepingComputer contactó a WebMD Health Services, propietaria de TinyPulse, pero no recibió respuesta al momento de la publicación.
Shadowbyt3$ exige rescate de 2 millones de dólares
Shadowbyt3$ es un actor de amenazas relativamente nuevo, activo desde octubre de 2025, que se presenta como un grupo de extorsión como servicio. Filtra datos robados de empresas que no pagan rescate y afirma que en caso de acuerdo, todos los datos serán eliminados permanentemente. Sin embargo, las autoridades desaconsejan pagar a los hackers, ya que incentiva futuros ataques y no garantiza que la información no sea vendida en privado.
A pesar de las afirmaciones del grupo, Nintendo enfatizó que los datos de los clientes no se vieron afectados y que los titulares de cuentas no necesitan tomar ninguna acción. La compañía sigue investigando el incidente en colaboración con el proveedor del servicio.