La Autoridad de Puertos de Carolina del Norte ha confirmado que un ciberataque interrumpió los sistemas de TI y ralentizó las operaciones en el puerto de Wilmington, el puerto de Morehead City y el puerto interior de Charlotte. Estas tres instalaciones forman parte del sistema portuario estatal, que incluye dos puertos de aguas profundas comerciales principales y un centro logístico interior.
El puerto de Wilmington, el más importante de los tres, cuenta con nueve muelles y una capacidad anual de contenedores de 600.000 TEU, manejando un promedio de 5.000 movimientos de contenedores por semana. Wilmington y Morehead juntos manejan 4,4 millones de toneladas cortas de carga a granel y de proyecto cada año, siendo centros logísticos regionales significativos.
El ataque fue detectado el 4 de agosto, y la autoridad respondió activando su plan de contingencia de ciberseguridad, comenzando la recuperación en la mañana del 5 de agosto. El incidente causó una interrupción generalizada de los sistemas, lo que obligó a que las puertas de las tres instalaciones se abrieran a las 8 a.m. del 5 de agosto, retrasando las operaciones portuarias y a los camioneros.
La autoridad no atribuyó el ataque a un actor de amenazas conocido ni especificó si se robaron datos sensibles. Una notificación en el sitio web de la autoridad portuaria indica que las operaciones están volviendo gradualmente a la normalidad, pero aún se esperan retrasos mientras se trabaja para restaurar los sistemas y servicios afectados.
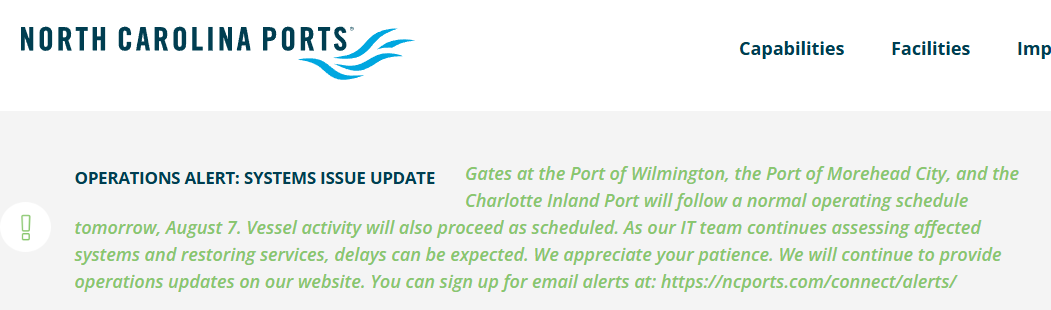
Las puertas del puerto de Wilmington, el puerto de Morehead City y el puerto interior de Charlotte seguirán un horario operativo normal mañana, 7 de agosto. La actividad de los buques también procederá según lo programado. Mientras nuestro equipo de TI continúa evaluando los sistemas afectados y restaurando los servicios, se pueden esperar retrasos. Agradecemos su paciencia.
BleepingComputer contactó a la Autoridad de Puertos de Carolina del Norte para obtener más detalles sobre el incidente, pero no recibió respuesta al momento de la publicación. Al momento de escribir este artículo, ningún grupo de amenazas ha asumido públicamente la responsabilidad del ataque.
Este ciberataque se produce en un contexto de crecientes amenazas a infraestructuras críticas en Estados Unidos. Recientemente, la CISA ha advertido sobre ataques a servicios de agua, y se ha informado de ataques a cooperativas eléctricas, lo que subraya la vulnerabilidad de los sectores esenciales.
Las autoridades portuarias están trabajando con agencias federales y estatales para mitigar los efectos y garantizar la seguridad de las operaciones. Se recomienda a las empresas y usuarios monitorear los canales oficiales para obtener actualizaciones sobre la recuperación de los servicios.