Una familia de malware previamente desconocida, bautizada como SynkLoader, está siendo propagada en campañas de phishing a través de Microsoft Teams, con el fin de robar credenciales mediante una falsa pantalla de bloqueo. El atacante se hace pasar por el servicio de soporte de TI de la compañía objetivo, una táctica que Microsoft ya señaló a principios de año como cada vez más común en ataques de múltiples etapas.
El investigador de seguridad de Expel, Marcus Hutchins, explica que los ataques dirigen a la víctima a instalar un ejecutable llamado 'PowerShell Cleaner' (.MSI) alojado en Microsoft Azure, lo que hace que la descarga parezca confiable. El análisis del malware mostró 'fechas de compilación y marcas de tiempo de archivo que indican que fue compilado y distribuido por primera vez alrededor del 28 de julio de 2026'.
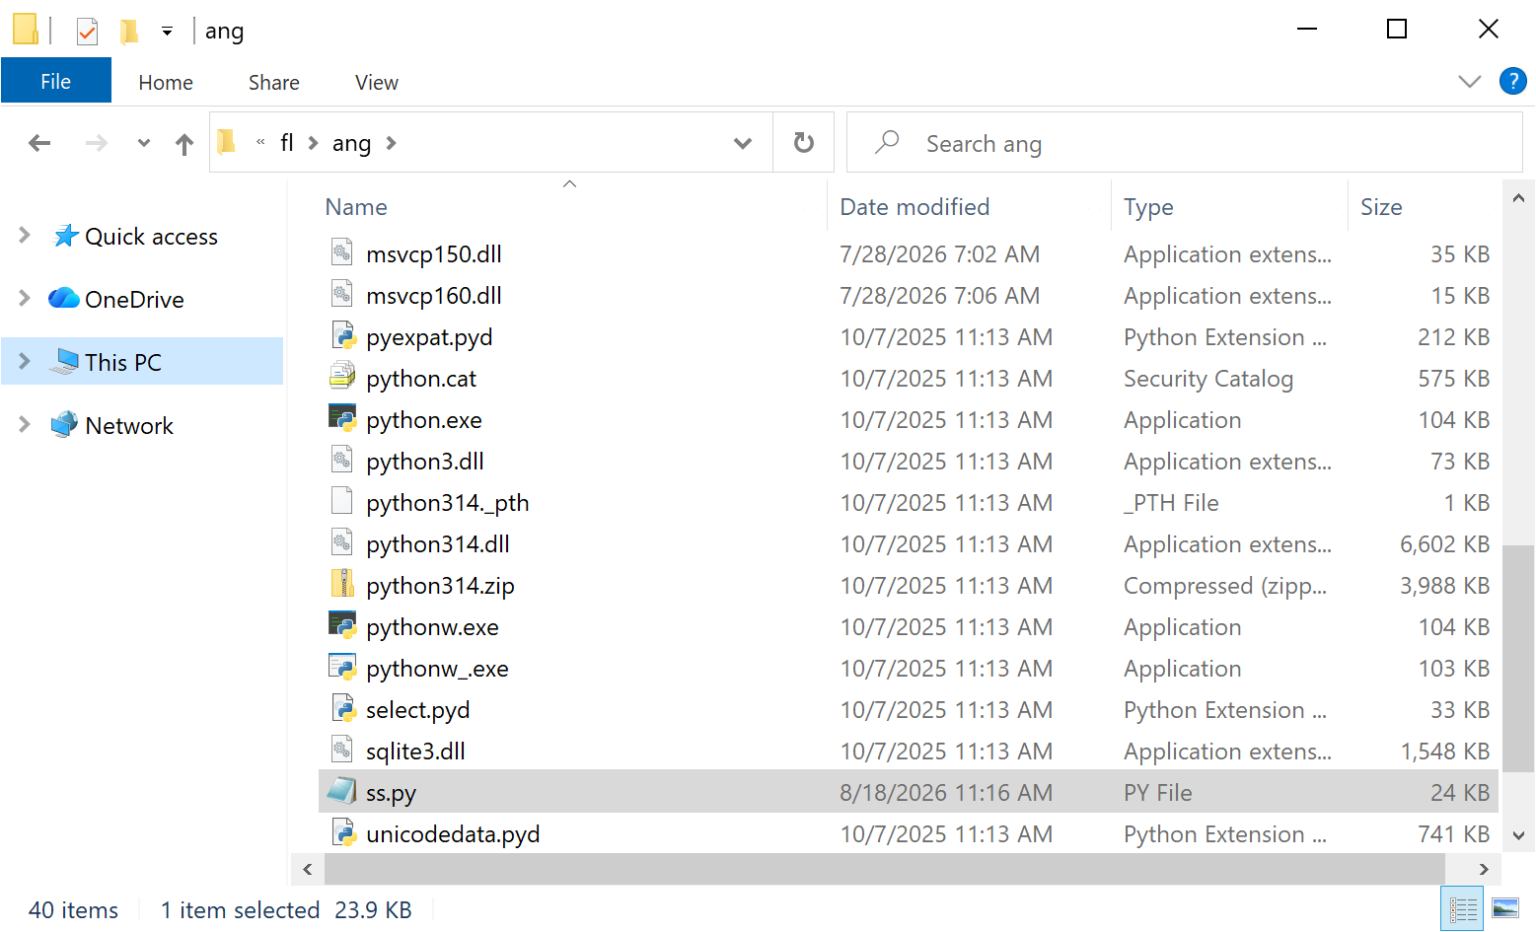
El instalador extrae un script de PowerShell llamado cleaner.ps1 y un archivo ZIP que contiene el framework de Python, un script malicioso, bibliotecas de Python precompiladas y varias DLL falsas de Microsoft. Según el perfil del entorno comprometido y los objetivos operativos, los atacantes seleccionan qué módulos desplegar.
El nombre SynkLoader se debe a su inusual combinación de Python, PowerShell, C# y C++, a veces mezclando hasta tres lenguajes de programación en un solo módulo. Expel identificó los siguientes módulos de SynkLoader después de configurar un honeypot que contactaba con el C2 del atacante, haciéndose pasar por una víctima legítima:
- System Profiler: recopila el nombre de host, nombre de usuario, nivel de privilegios, procesos en ejecución, servicios, detalles del dominio y número de computadoras en Active Directory.
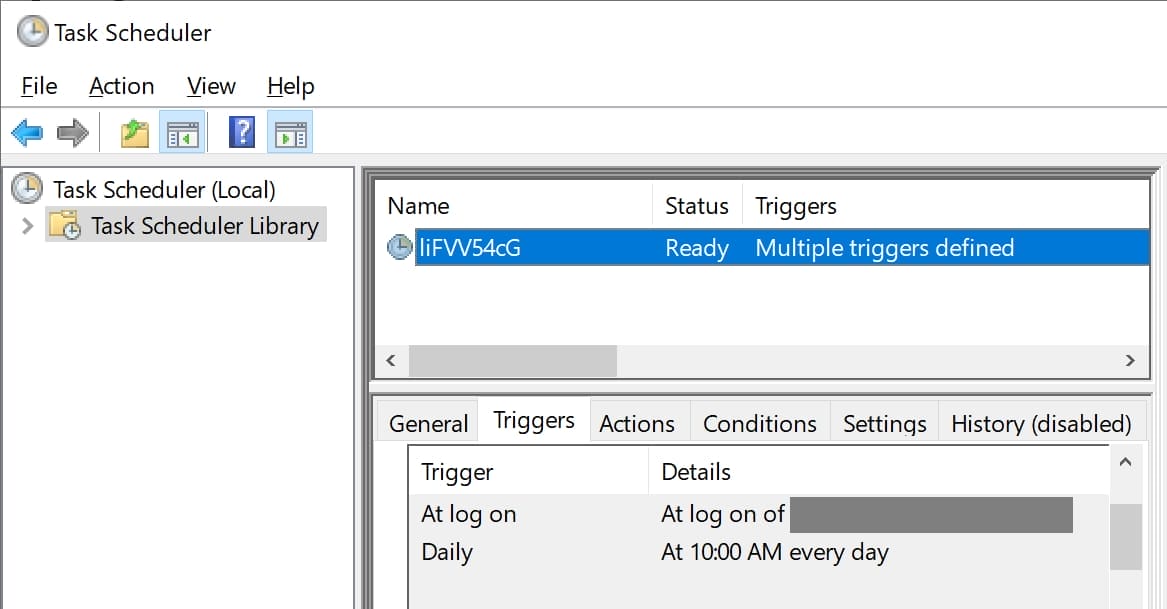
- Persistence Module: crea una tarea programada con nombre aleatorio que inicia SynkLoader en el inicio de sesión del usuario y diariamente a las 10 a.m.
- PhishLocker: muestra una pantalla de bloqueo falsa convincente de Windows para capturar la contraseña de inicio de sesión del usuario.
- TrafficRedirector: crea un proxy inverso que permite a los atacantes acceder a servicios internos de la red o enrutar el tráfico de Internet a través de la computadora infectada.
- Interactive Shell (RAT): permite a los atacantes ejecutar comandos de PowerShell de forma remota y recibir su salida.
- StreamMaster (VNC): transmite el escritorio de la víctima y permite el control remoto del mouse y el teclado de la sesión activa.
- Module Status Script: informa qué módulos de malware y subprocesos asociados están actualmente en ejecución.
Falsa pantalla de bloqueo de Windows 11
El componente más interesante de SynkLoader es el módulo PhishLocker, que intenta obtener la contraseña de la cuenta de Windows de la víctima a través de una pantalla de bloqueo falsa. Al obtener la contraseña, los atacantes podrían usarla junto con el módulo de túnel para acceder a entornos corporativos desde el dispositivo infectado, evitando las restricciones de lista blanca de IP.
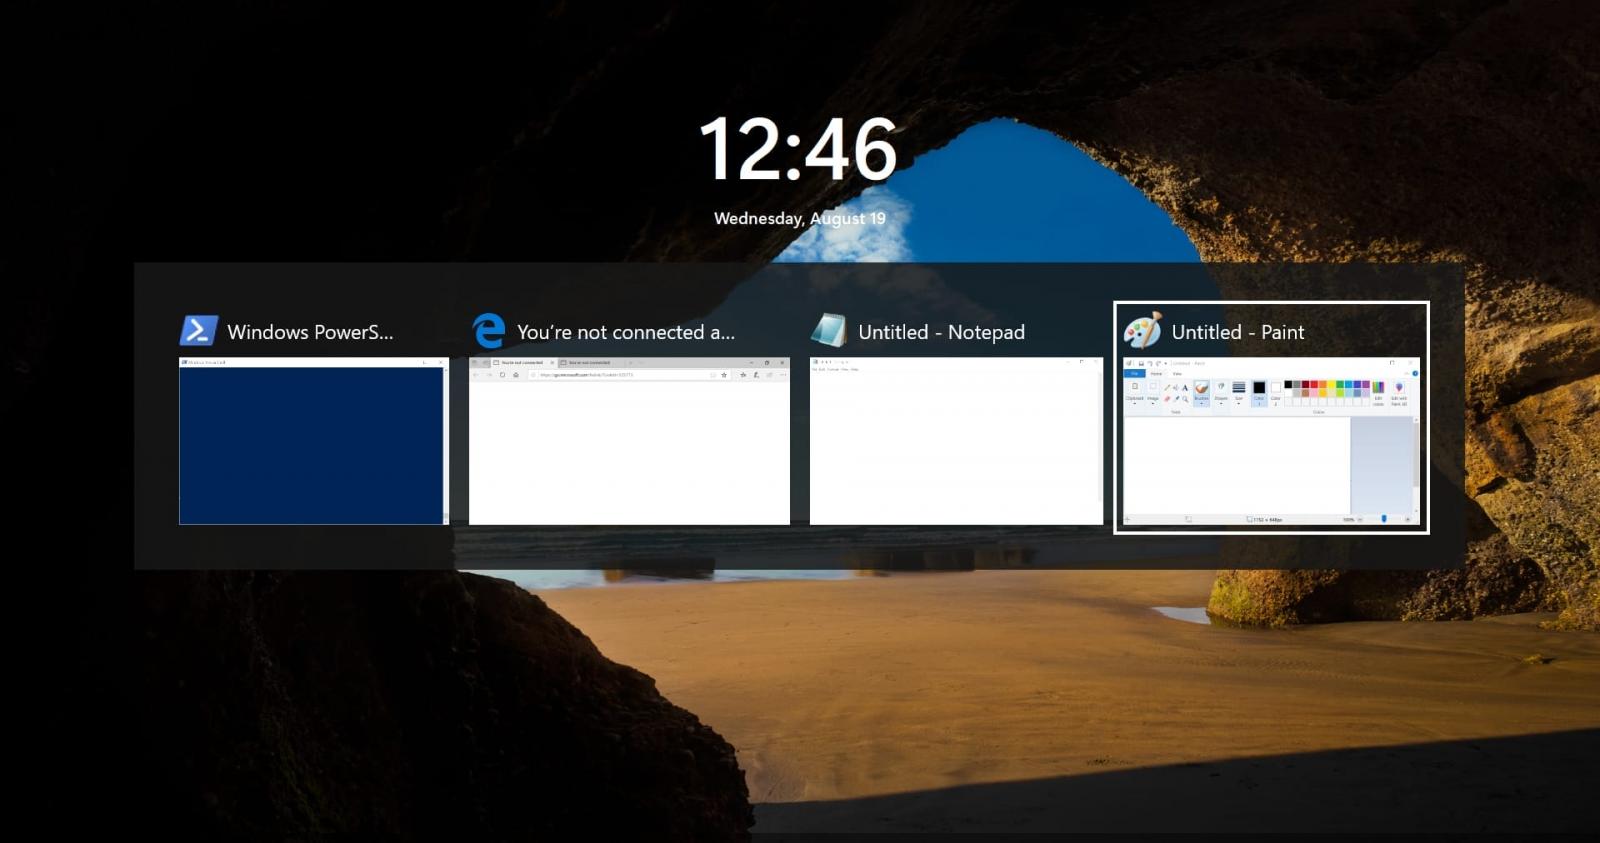
Aunque la pantalla de bloqueo falsa parece particularmente convincente, Expel señala que simplemente usar Alt+Tab expone las ventanas activas sobre la pantalla de bloqueo, que es solo un 'aplicación GUI sin bordes de pantalla completa'.
Hutchins dice que, según el enfoque de SynkLoader en medir el tamaño del entorno de Active Directory, es probable que se use en operaciones de ransomware. “Incluso escribimos un emulador para el módulo de shell inverso, solo para confirmar que era un ataque manual”, dice el investigador. “El actor de amenazas intentó ejecutar varios comandos de perfilado antes de darse cuenta de que no estaba en un entorno real y se desconectó”.
Expel proporcionó indicadores de compromiso (IoC) para el ataque observado, aunque señaló que los hashes de los módulos de SynkLoader son únicos para cada infección y, por lo tanto, no son muy útiles para los defensores. La mejor práctica sería verificar las solicitudes de TI de forma independiente y evitar instalar archivos MSI no solicitados. Si se encuentra con una pantalla de bloqueo inesperada, intente Ctrl+Alt+Supr o Alt+Tab para determinar su autenticidad.