Una vulnerabilidad de día cero no parcheada en el servicio Git auto-alojado Gogs puede permitir a atacantes obtener ejecución remota de código (RCE) en instancias expuestas a Internet. Diseñado como alternativa a GitHub Enterprise o GitLab y escrito en Go, Gogs suele exponerse en línea para colaboración remota.
Esta falla de seguridad crítica de inyección de argumentos aún no tiene asignado un ID CVE, afecta las versiones más recientes (Gogs 0.14.2 y 0.15.0+dev) y solo puede ser explotada por atacantes autenticados sin privilegios de administrador. Sin embargo, aunque requiere privilegios básicos de usuario para explotarse, Jonah Burgess, investigador senior de seguridad en Rapid7 (quien descubrió la falla), afirmó que la vulnerabilidad afecta a todos los servidores Gogs con configuraciones predeterminadas.
"Dado que Gogs incluye registro abierto habilitado por defecto (DISABLE_REGISTRATION = false) y sin límite en la creación de repositorios (MAX_CREATION_LIMIT = -1), un atacante no autenticado puede simplemente crear una cuenta y un repositorio en cualquier instancia configurada por defecto", advirtió Burgess el jueves. "Cualquier usuario registrado que crea un repositorio es automáticamente su propietario. A partir de ahí, habilitar la fusión con rebase es un solo interruptor en la configuración, y toda la cadena de explotación puede operarse sin interacción de ningún otro usuario".
La explotación exitosa permite a los atacantes ejecutar código arbitrario de forma remota como el usuario del proceso del servidor Gogs a través de solicitudes de extracción (pull requests) que utilizan un nombre de rama malicioso para inyectar la bandera --exec en git rebase durante la operación de fusión "Rebase before merging". Pueden abusar de esta falla de seguridad "para comprometer el servidor, leer cada repositorio en la instancia (incluyendo repos privados de otros usuarios), volcar credenciales (hashes de contraseñas, tokens API, claves SSH, secretos 2FA), pivotar a otros sistemas accesibles en la red y modificar el código de cualquier repositorio alojado".
Burgess añadió que esta vulnerabilidad es similar a otras fallas de inyección de argumentos (por ejemplo, CVE-2024-39933, CVE-2024-39932, CVE-2026-26194 y CVE-2024-39930) parcheadas por Gogs en años recientes, pero afecta una ruta de código diferente (Merge()) que nunca fue corregida. El investigador reportó la falla de seguridad a los mantenedores de Gogs el 17 de marzo, pero aún no han proporcionado un parche ni respondido a solicitudes posteriores de actualización de estado, a pesar de haber reconocido el informe el 28 de marzo.
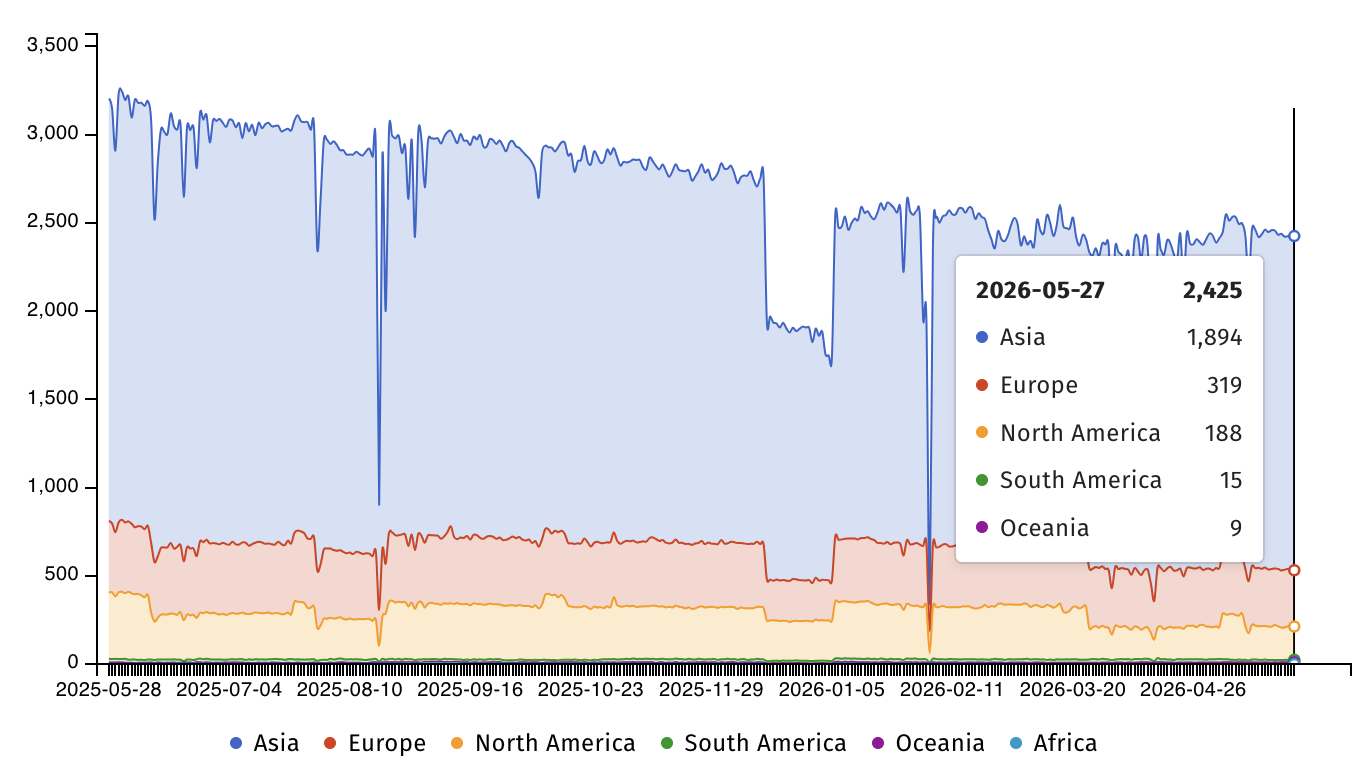
El watchdog de seguridad en Internet Shadowserver ahora rastrea más de 2,400 servidores Gogs expuestos en línea, la mayoría en Asia (1,894) y Europa (319), mientras que Shodan encontró poco más de 1,000 direcciones IP con una huella de Gogs. A principios de diciembre, el equipo de seguridad de Gogs parcheó otra vulnerabilidad RCE (CVE-2025-8110) que fue explotada en ataques de día cero para comprometer cientos de servidores.
"Muchas de estas instancias están configuradas con 'Registro Abierto' habilitado por defecto, creando una superficie de ataque masiva", dijeron en su momento los investigadores de seguridad de Wiz (quienes reportaron la falla). Wiz Research descubrió CVE-2025-8110 mientras investigaba un servidor Gogs comprometido expuesto a Internet en julio y reportó la falla a los mantenedores de Gogs el 17 de julio. Reconocieron el informe de Wiz tres meses después, el 30 de octubre, y lanzaron parches para CVE-2025-8110 a principios de enero.
El 12 de enero, CISA confirmó el informe de Wiz de que CVE-2025-8110 estaba bajo explotación activa y agregó la falla de seguridad a su catálogo de vulnerabilidades explotadas en la naturaleza, ordenando a las agencias del Poder Ejecutivo Civil Federal (FCEB) asegurar sus servidores antes del 2 de febrero. "Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y plantea riesgos significativos para la empresa federal", advirtió CISA en ese momento.