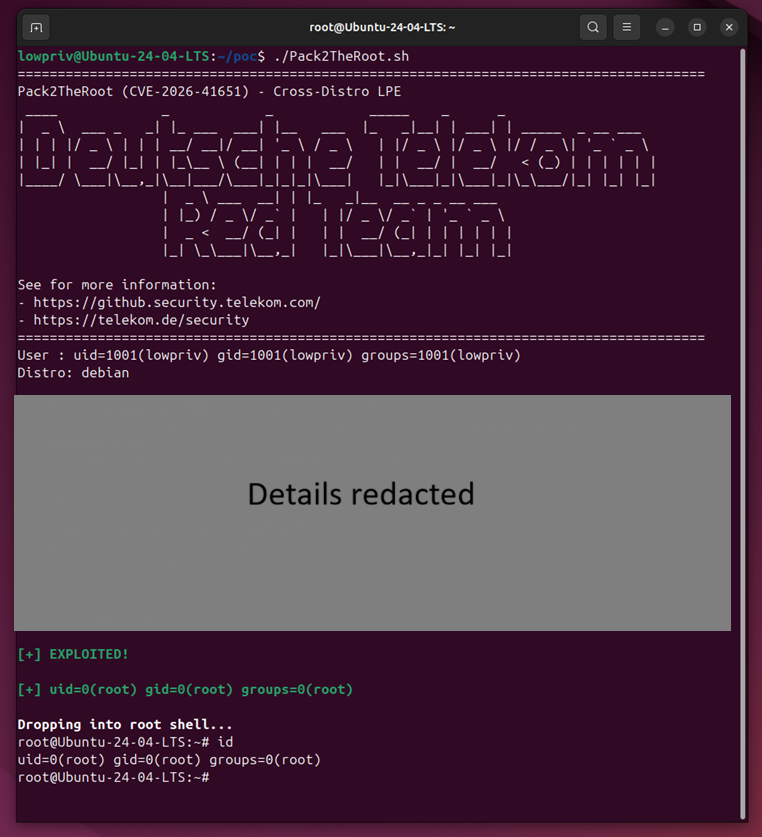
Una nueva vulnerabilidad denominada Pack2TheRoot puede ser explotada en el daemon PackageKit para permitir que usuarios locales de Linux instalen o eliminen paquetes del sistema y obtengan permisos de root. El fallo, identificado como CVE-2026-41651, recibió una calificación de gravedad alta de 8.8 sobre 10. Ha persistido durante casi 12 años en el daemon PackageKit, un servicio en segundo plano que gestiona la instalación, actualización y eliminación de software en sistemas Linux.
A principios de esta semana, se publicó información sobre la vulnerabilidad junto con la versión 1.3.5 de PackageKit que soluciona el problema. Sin embargo, no se han revelado detalles técnicos ni un exploit de demostración para permitir que los parches se propaguen. Una investigación del Deutsche Telekom Red Team descubrió que la causa del error es el mecanismo que PackageKit utiliza para manejar las solicitudes de gestión de paquetes.
Específicamente, los investigadores encontraron que comandos como 'pkcon install' podían ejecutarse sin requerir autenticación bajo ciertas condiciones en un sistema Fedora, permitiendo instalar un paquete del sistema. Usando la herramienta de inteligencia artificial Claude Opus, exploraron más a fondo el potencial de explotar este comportamiento y descubrieron CVE-2026-41651.
Impacto y correcciones
El Red Team de Deutsche Telekom informó sus hallazgos a Red Hat y a los mantenedores de PackageKit el 8 de abril. Afirman que es seguro asumir que todas las distribuciones que vienen con PackageKit preinstalado y habilitado de fábrica son vulnerables a CVE-2026-41651. La vulnerabilidad ha estado presente en PackageKit versión 1.0.2, lanzada en noviembre de 2014, y afecta a todas las versiones hasta la 1.3.4, según el aviso de seguridad del proyecto.
Las pruebas de los investigadores confirmaron que un atacante podría explotar la vulnerabilidad CVE-2026-41651 en las siguientes distribuciones de Linux: Ubuntu Desktop 18.04 (EOL), 24.04.4 (LTS), 26.04 (LTS beta); Ubuntu Server 22.04 – 24.04 (LTS); Debian Desktop Trixie 13.4; RockyLinux Desktop 10.1; Fedora 43 Desktop; y Fedora 43 Server. La lista no es exhaustiva, por lo que cualquier distribución que utilice PackageKit debe ser tratada como potencialmente vulnerable.
Los usuarios deben actualizar a la versión 1.3.5 de PackageKit lo antes posible y asegurarse de que cualquier otro software que dependa del paquete haya sido migrado a una versión segura. Se pueden usar los siguientes comandos para verificar si tienen una versión vulnerable instalada: dpkg -l | grep -i packagekit o rpm -qa | grep -i packagekit. Además, pueden ejecutar systemctl status packagekit o pkmon para comprobar si el daemon está activo, lo que indica que el sistema podría estar en riesgo si no está parcheado.
Aunque no se han compartido detalles sobre el estado de explotación, los investigadores señalaron que hay fuertes indicios de compromiso porque la explotación provoca que el daemon PackageKit alcance un fallo de aserción y se bloquee. Incluso si systemd recupera el daemon, el bloqueo es observable en los registros del sistema.