Dos vulnerabilidades en Progress ShareFile, una solución empresarial de transferencia segura de archivos, pueden combinarse para permitir la exfiltración de archivos sin autenticación en entornos afectados. ShareFile es un producto de colaboración y compartición de documentos utilizado principalmente por grandes y medianas empresas. Estas soluciones son un objetivo atractivo para actores de ransomware, como se ha visto en ataques previos de robo de datos de Clop que explotaron fallos en Accellion FTA, SolarWinds Serv-U, Gladinet CentreStack, GoAnywhere MFT, MOVEit Transfer y Cleo.
Investigadores de la firma de seguridad ofensiva watchTowr descubrieron una omisión de autenticación (CVE-2026-2699) y una ejecución remota de código (CVE-2026-2701) en el componente Storage Zones Controller (SZC) presente en la rama 5.x de Progress ShareFile. El SZC brinda a los clientes mayor control sobre sus datos, permitiéndoles almacenarlos en su propia infraestructura (local o en la nube de un tercero) o en los sistemas de Progress. Tras la divulgación responsable de watchTowr, los problemas fueron solucionados en Progress ShareFile 5.12.4, publicada el 10 de marzo.
Cómo funciona el ataque
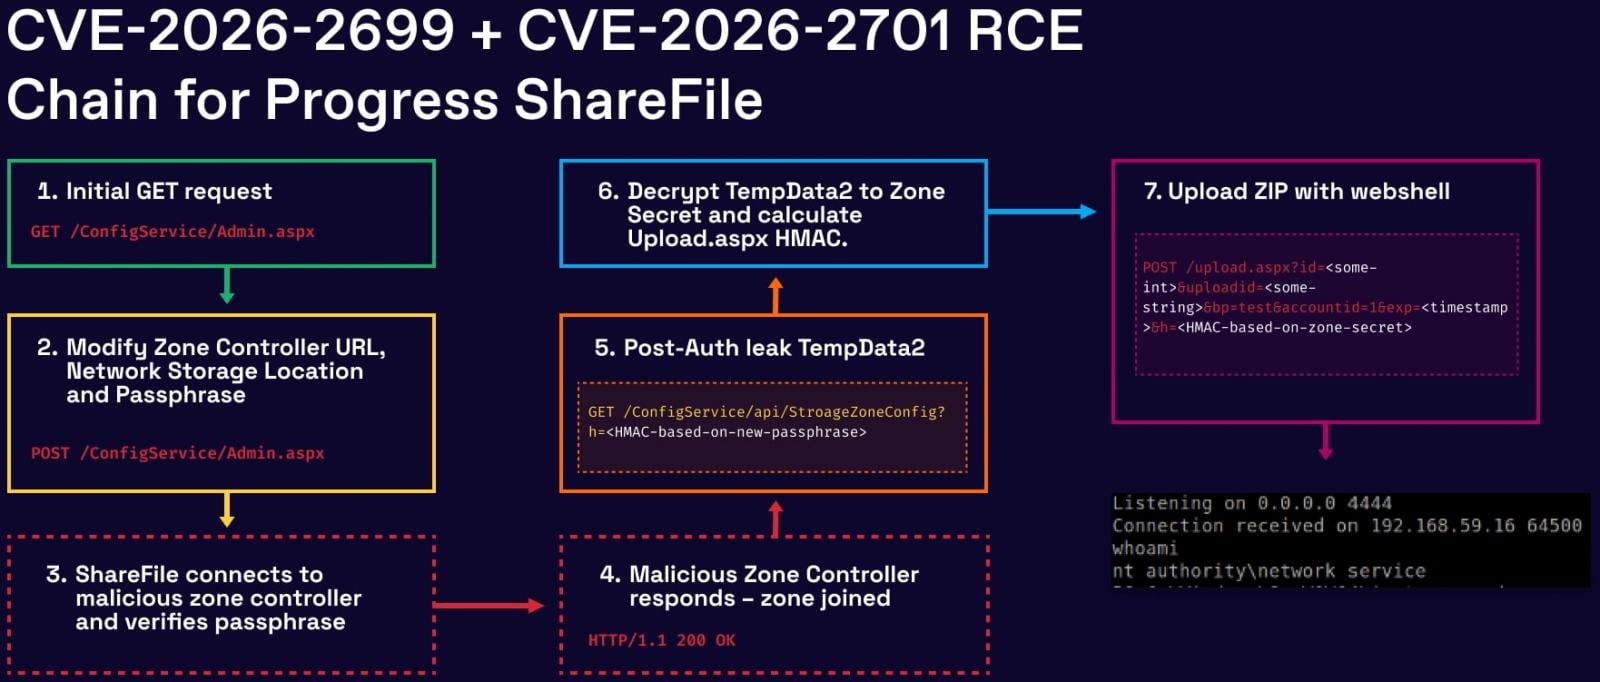
En un informe publicado hoy, los investigadores de watchTowr explican que el ataque comienza explotando la vulnerabilidad de omisión de autenticación CVE-2026-2699, que otorga acceso a la interfaz de administración de ShareFile debido a un manejo incorrecto de redirecciones HTTP. Una vez dentro, un atacante puede modificar las configuraciones de la zona de almacenamiento, incluyendo las rutas de almacenamiento de archivos y parámetros sensibles de seguridad como la frase de contraseña de la zona y secretos relacionados. Al explotar la segunda falla, CVE-2026-2701, los atacantes pueden obtener ejecución remota de código en el servidor abusando de la funcionalidad de carga y extracción de archivos para colocar webshells ASPX maliciosas en la raíz web de la aplicación.
Los investigadores señalan que, para que el exploit funcione, los atacantes deben generar firmas HMAC válidas y extraer y descifrar secretos internos. Sin embargo, esto es posible después de explotar CVE-2026-2699 debido a la capacidad de establecer o controlar los valores relacionados con la frase de contraseña.
Impacto y exposición
Según los escaneos de watchTowr, hay alrededor de 30,000 instancias del Storage Zone Controller expuestas en internet público. La ShadowServer Foundation observa actualmente 700 instancias de Progress ShareFile expuestas en internet, la mayoría ubicadas en Estados Unidos y Europa. watchTowr descubrió las dos fallas y las reportó a Progress entre el 6 y el 13 de febrero, y la cadena de explotación completa fue confirmada el 18 de febrero para Progress ShareFile 5.12.4. El proveedor publicó actualizaciones de seguridad en la versión 5.12.4 el 10 de marzo. Aunque no se ha observado explotación activa hasta el momento, los sistemas que ejecutan versiones vulnerables de ShareFile Storage Zone Controller deben ser parcheados de inmediato, ya que la divulgación pública de la cadena probablemente atraerá a actores de amenazas.