Un nuevo ataque, denominado GPUBreach, puede inducir cambios de bits (bit-flips) Rowhammer en memorias GDDR6 de GPU para escalar privilegios y llevar a un compromiso total del sistema. GPUBreach fue desarrollado por un equipo de investigadores de la Universidad de Toronto, y los detalles completos se presentarán en el próximo Simposio IEEE sobre Seguridad y Privacidad el 13 de abril en Oakland.
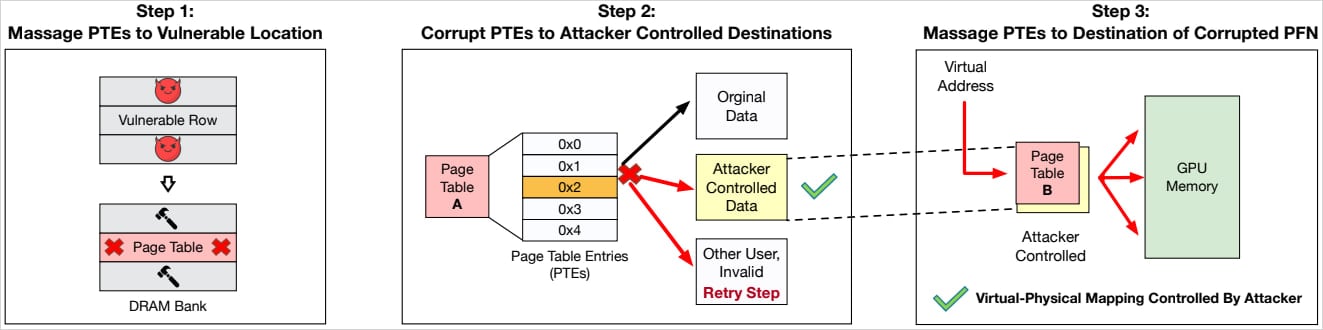
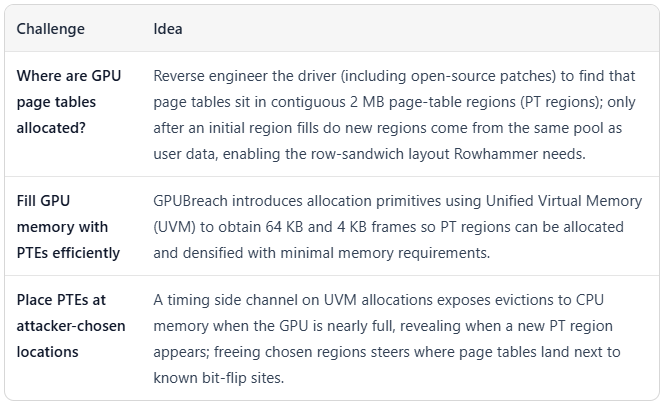
Los investigadores demostraron que los cambios de bits inducidos por Rowhammer en GDDR6 pueden corromper las tablas de páginas de la GPU (PTE) y otorgar acceso arbitrario de lectura/escritura a la memoria de la GPU a un kernel CUDA sin privilegios. Un atacante puede encadenar esto en una escalada del lado de la CPU explotando vulnerabilidades de seguridad de memoria en el controlador de NVIDIA, lo que podría llevar a un compromiso total del sistema sin necesidad de deshabilitar la protección de la Unidad de Gestión de Memoria de Entrada/Salida (IOMMU).
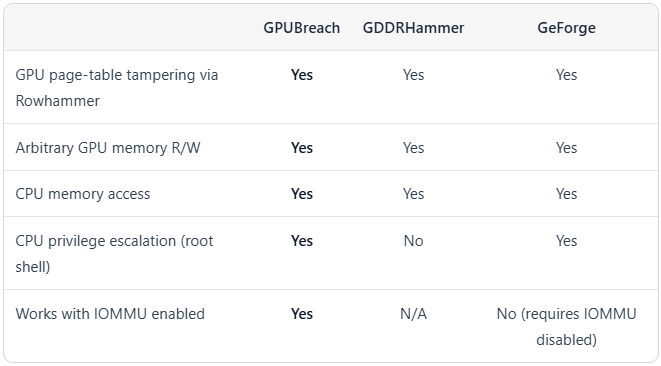
IOMMU es una unidad de hardware que protege contra ataques de memoria directa. Controla y restringe cómo los dispositivos acceden a la memoria gestionando qué regiones de memoria son accesibles para cada dispositivo. A pesar de ser una medida eficaz contra la mayoría de los ataques de acceso directo a memoria (DMA), IOMMU no detiene GPUBreach.
"GPUBreach muestra que los ataques Rowhammer en GPU pueden pasar de la corrupción de datos a una verdadera escalada de privilegios", explican los investigadores. "Al corromper las tablas de páginas de la GPU, un kernel CUDA sin privilegios puede obtener lectura/escritura arbitraria de la memoria de la GPU, y luego encadenar esa capacidad en una escalada del lado de la CPU explotando vulnerabilidades de seguridad de memoria recién descubiertas en el controlador de NVIDIA". "El resultado es un compromiso a nivel de sistema hasta una shell de root, sin deshabilitar IOMMU, a diferencia de trabajos contemporáneos, lo que convierte a GPUBreach en una amenaza más potente".
Los mismos investigadores demostraron anteriormente GPUHammer, el primer atqueque mostraba que los ataques Rowhammer en GPU son prácticos, lo que llevó a NVIDIA a emitir una advertencia a los usuarios y sugerir la activación de la mitigación de Código de Corrección de Errores a Nivel de Sistema (Sistema Level Error-Correcting Code) para bloquear tales intentos en memoria GDDR6. Sin embargo, GPUBreach lleva la amenaza al siguiente nivel, mostrando que es posible no solo corromper datos sino también obtener privilegios de root con IOMMU habilitado.
Los investigadores ejemplificaron los resultados con una GPU NVIDIA RTX A6000 con GDDR6. Este modelo se utiliza ampliamente en cargas de trabajo de desarrollo y entrenamiento de IA.
Divulgación y mitigaciones
Los investigadores de la Universidad de Toronto informaron sus hallazgos a NVIDIA, Google, AWS y Microsoft el 11 de noviembre de 2025. Google reconoció el informe y otorgó a los investigadores una recompensa por error de $600. NVIDIA declaró que podría actualizar su aviso de seguridad existente de julio de 2025 para incluir las nuevas posibilidades de ataque descubiertas.
Como demostraron los investigadores, IOMMU por sí solo es insuficiente si la memoria controlada por la GPU puede corromper el estado del controlador confiable, por lo que los usuarios en riesgo no deben confiar únicamente en esa medida de seguridad. La memoria con Código de Corrección de Errores (ECC) ayuda a corregir cambios de un solo bit y detectar cambios de doble bit, pero no es confiable contra cambios de múltiples bits.
En última instancia, los investigadores subrayaron que GPUBreach no tiene mitigación paraGPU de consumo sin ECC. Los investigadores publicarán los detalles completos de su trabajo, incluido un artículo técnico y un repositorio de GitHub con el paquete de reproducción y scripts, el 13 de abril.
NVIDIA dijo a BleepingComputer que, para entornos de clientes empresariales, recomiendan habilitar los Códigos de Corrección de Errores a Nivel de Sistema para prevenir ataques de estilo Rowhammer. Esto está habilitado por defecto en las GPU de clase de centro de datos Hopper y Blackwell.