Un investigador de ciberseguridad ha publicado un exploit de prueba de concepto para una vulnerabilidad de día cero de escalada de privilegios en Windows apodada 'MiniPlasma', que permite a los atacantes obtener privilegios SYSTEM en sistemas completamente parcheados. El exploit fue publicado por un investigador conocido como Chaotic Eclipse, quien publicó tanto el código fuente como un ejecutable compilado en GitHub, alegando que Microsoft no corrigió adecuadamente una vulnerabilidad reportada en 2020.
Según el investigador, la falla afecta al controlador 'cldflt.sys' de Cloud Filter y su rutina 'HsmOsBlockPlaceholderAccess', reportada originalmente a Microsoft por el investigador de Google Project Zero, James Forshaw, en septiembre de 2020. En ese momento, se le asignó el identificador CVE-2020-17103 y supuestamente se corrigió en diciembre de 2020.
"Tras investigar, resulta que el mismo problema exacto reportado a Microsoft por Google Project Zero sigue presente, sin parchear", explica Chaotic Eclipse. "No estoy seguro de si Microsoft nunca corrigió el problema o si el parche se revirtió silenciosamente en algún momento por razones desconocidas. El PoC original de Google funcionó sin cambios".
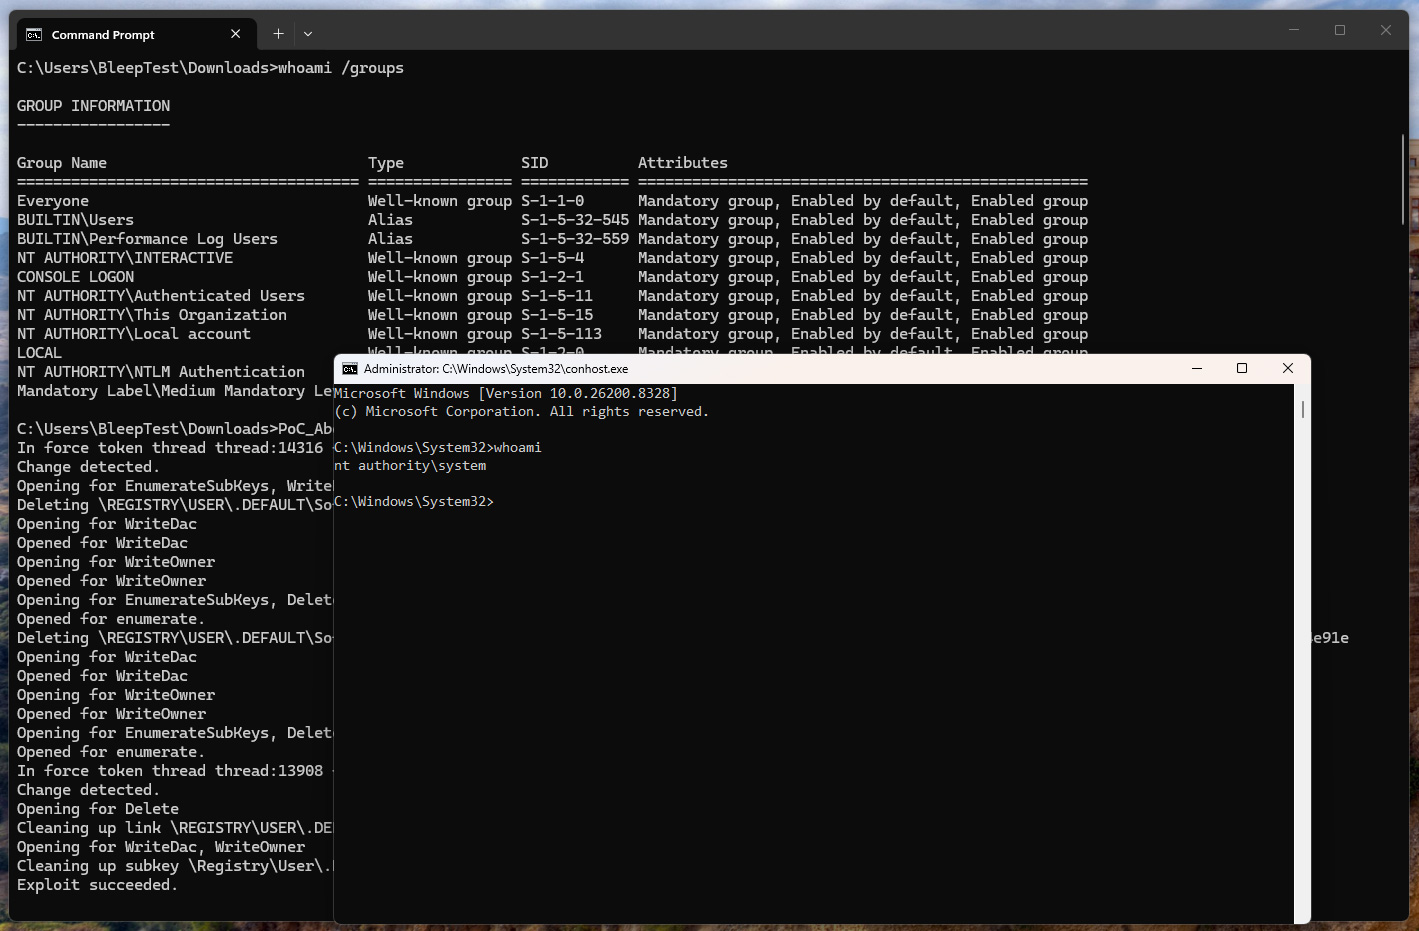
BleepingComputer probó el exploit en un sistema Windows 11 Pro completamente parcheado con las últimas actualizaciones de mayo de 2026. En la prueba, utilizando una cuenta de usuario estándar, el exploit abrió un símbolo del sistema con privilegios SYSTEM. Will Dormann, analista principal de vulnerabilidades en Tharros, también confirmó que el exploit funciona en la última versión pública de Windows 11, pero señaló que no funciona en la última compilación Insider Preview Canary.
El exploit parece abusar de cómo el controlador Cloud Filter de Windows maneja la creación de claves de registro a través de una API no documentada CfAbortHydration. El informe original de Forshaw indicaba que la falla podría permitir la creación arbitraria de claves de registro en el hive de usuario .DEFAULT sin las comprobaciones de acceso adecuadas, lo que podría permitir la escalada de privilegios. Aunque Microsoft informó haber corregido el error en diciembre de 2020, Chaotic Eclipse ahora afirma que la vulnerabilidad aún es explotable.
BleepingComputer contactó a Microsoft sobre este nuevo día cero y actualizará la historia si recibe una respuesta. La plataforma ZeroTrust ThreatLocker publicó en X que las organizaciones deben monitorear las siguientes claves de registro en busca de modificaciones para detectar la explotación.
Investigador detrás de la reciente oleada de días cero en Windows
MiniPlasma es el último de una serie de divulgaciones de días cero en Windows realizadas por el investigador en las últimas semanas. La racha comenzó en abril con BlueHammer, una falla de escalada de privilegios local rastreada como CVE-2026-33825, seguida de otra vulnerabilidad de escalada de privilegios, RedSun, y una herramienta de denegación de servicio para Windows Defender, UnDefend. Tras su divulgación, las tres vulnerabilidades fueron detectadas siendo explotadas en ataques. Según el investigador, Microsoft corrigió silenciosamente el problema de RedSun sin asignarle un identificador CVE.
Este mes, el investigador también publicó dos exploits adicionales llamados YellowKey y GreenPlasma. YellowKey es un bypass de BitLocker que afecta a Windows 11 y Windows Server 2022/2025, generando un shell de comandos que da acceso a unidades protegidas por configuraciones de BitLocker solo con TPM. Chaotic Eclipse ha declarado anteriormente que divulga públicamente estos días cero en protesta por el proceso de manejo de vulnerabilidades y recompensas por errores de Microsoft.
"Normalmente, pasaría por el proceso de suplicarles que corrigieran un error, pero para resumir, ellos mismos me dijeron que arruinarían mi vida y lo hicieron, y no estoy seguro de si fui el único que tuvo esta horrible experiencia o si pocas personas la tuvieron, pero creo que la mayoría lo aceptaría y cortaría pérdidas, pero para mí, me quitaron todo", alegó el investigador.
Microsoft dijo previamente a BleepingComputer que apoya la divulgación coordinada de vulnerabilidades y está comprometido a investigar los problemas de seguridad reportados y proteger a los clientes mediante actualizaciones.