Un nuevo framework malicioso llamado OkoBot está distribuyendo más de 20 cargas en ataques centrados en robar frases semilla de billeteras de criptomonedas, credenciales y otros datos sensibles.
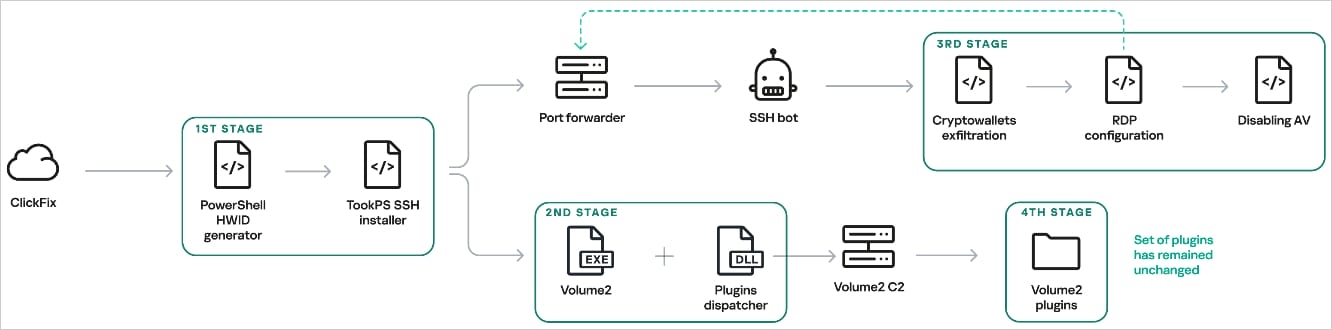
OkoBot llega a las víctimas a través de ataques ClickFix o repositorios maliciosos de GitHub que pretenden alojar herramientas de software legítimas. En un caso, un repositorio afirmaba ofrecer SQL Server Management Studio (SSMS) pero distribuía una versión troyanizada de la herramienta de edición de audio Audacity.
Investigadores de la empresa de ciberseguridad Kaspersky indican que la campaña OkoBot ha estado activa durante más de un año y evolucionó a partir de la actividad que distribuía el script malicioso de PowerShell TookPS. Sin embargo, la cadena de infección se ha modificado por completo, con múltiples etapas de ataque y el uso de TookPS en la primera fase para instalar y configurar un bot SSH que entrega los demás componentes maliciosos.
El bot SSH también es responsable de recopilar detalles del sistema (nombre de usuario, software antivirus, dirección IP, versión del SO) y de desactivar las notificaciones de Windows Defender. Además, extrae archivos de billeteras de criptomonedas, cookies del navegador y credenciales de cuentas.
Entre los 20 módulos que utiliza OkoBot en estos ataques, los más destacados son:
- ext daemon/extl.exe: Se inyecta en los navegadores Chrome para instalar y ocultar extensiones maliciosas como Rilide, que apunta a credenciales, cookies, información financiera y datos relacionados con criptomonedas.
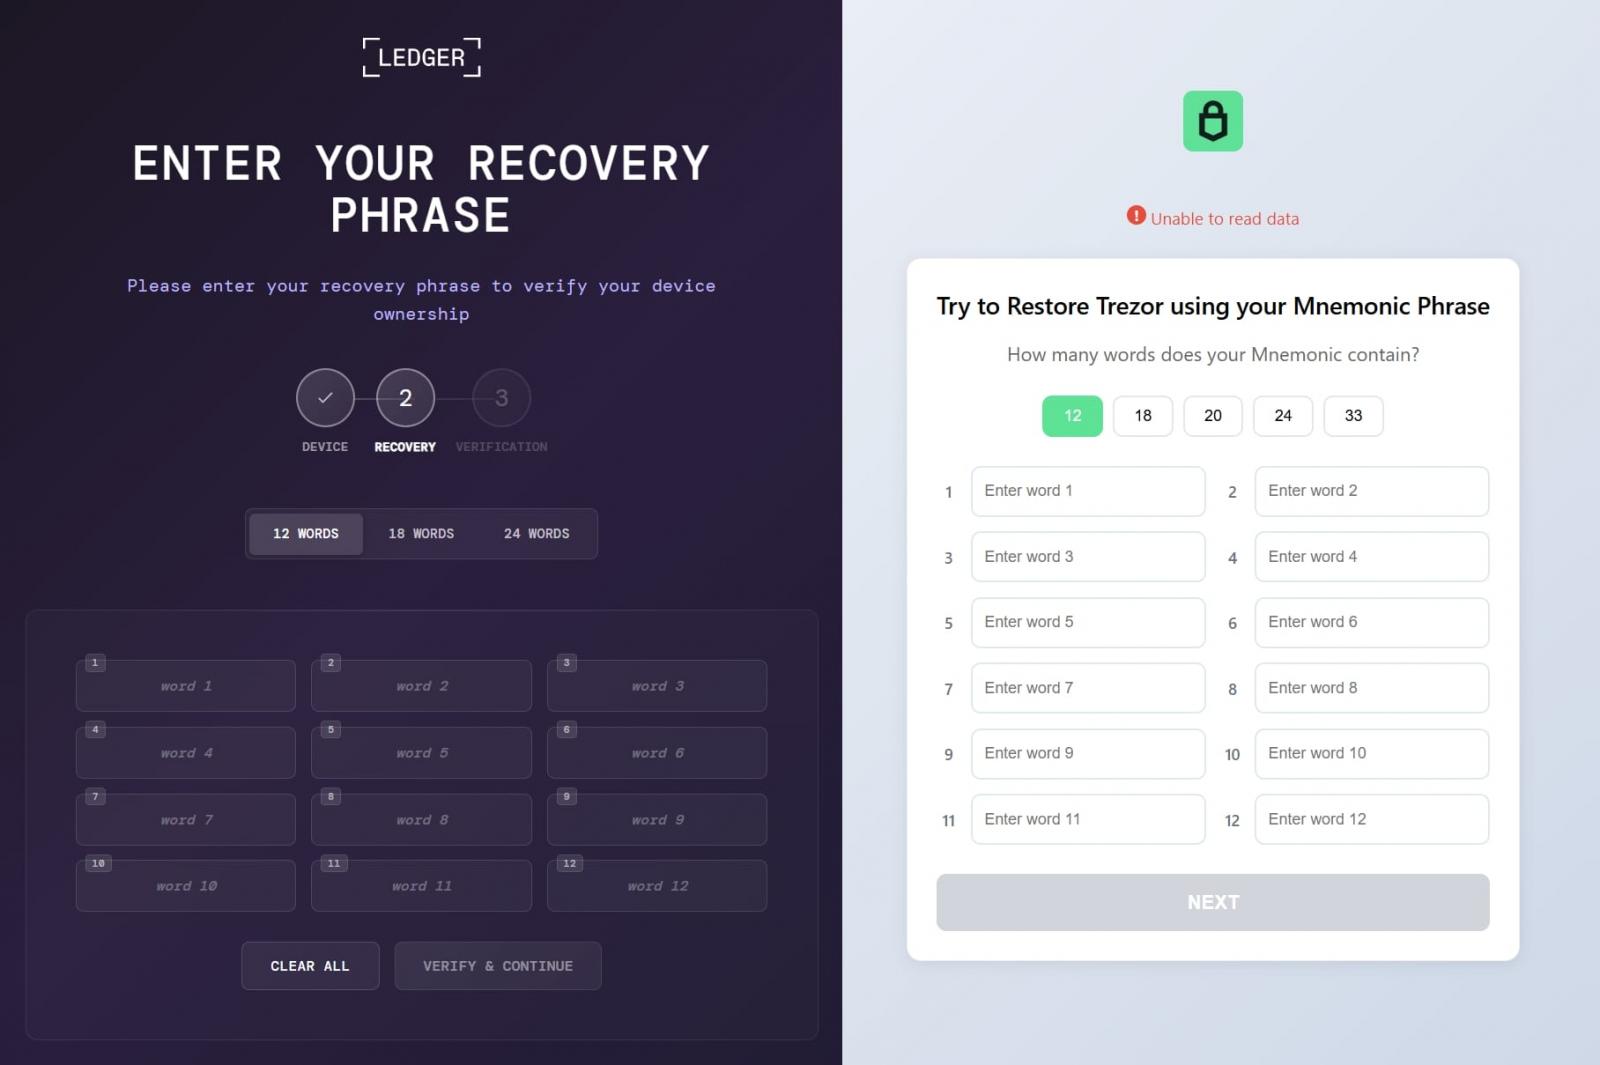
- SeedHunter: Se inyecta en Trezor Suite, Ledger Wallet y Ledger Live para mostrar una pantalla falsa de recuperación de semillas diseñada para robar frases de recuperación de billeteras.
- MC Keylogger: Registra las pulsaciones de teclas y la actividad del portapapeles, incluido texto copiado, imágenes y rutas de archivos, y también puede monitorear conexiones USB y tomar capturas de pantalla cada 5 minutos.
- OkoSpyware: Monitorea 100 programas como billeteras de criptomonedas y gestores de contraseñas, y utiliza FFmpeg para grabar video de sus ventanas y también capturar pulsaciones de teclas.
Es importante señalar que una frase de recuperación de billetera proporciona acceso completo a los activos de criptomonedas del usuario. Si los atacantes la obtienen, pueden transferir los fondos a billeteras que controlan, sin posibilidad de recuperación.
La telemetría de Kaspersky muestra que la mayoría de las víctimas de OkoBot se encuentran en Brasil, seguidas de Vietnam, Canadá, México y Turquía. Sin embargo, el alcance de la campaña es global.
La actividad de OkoBot se observó por primera vez en enero como una evolución de la campaña TookPS, que ha estado en ejecución desde marzo de 2025.
Si bien Kaspersky no atribuye la campaña OkoBot a ningún actor de amenazas específico, los investigadores compartieron que el acceso a los servidores que alojan los scripts de PowerShell para la etapa inicial del ataque está geobloqueado. Observaron que las cargas no se entregan cuando se utiliza una dirección IP de Rusia o del espacio de la Comunidad de Estados Independientes (CEI), y el servidor devuelve una respuesta vacía.
Indicios adicionales que apuntan a un actor de amenazas de habla rusa incluyen comentarios en ruso presentes en el código fuente del módulo SeedHunter y el uso de un infostealer que se promociona activamente en foros de ciberdelincuencia rusos solo por invitación.
El informe de Kaspersky proporciona un conjunto de indicadores de compromiso que incluye hashes de los plugins maliciosos, cargas de inyectores, utilidades de bot SSH, rutas de archivos, dominios y direcciones IP.