Un nuevo marco de malware denominado PCPJack está robando credenciales de infraestructura cloud expuesta mientras elimina activamente el acceso del grupo TeamPCP a los sistemas. Los servicios objetivo incluyen Docker, Kubernetes, Redis, MongoDB, RayML y aplicaciones web vulnerables, y en muchos casos el atacante se mueve lateralmente en la red.
Investigadores de SentinelLabs señalan que PCPJack parece diseñado para el robo masivo de credenciales y probablemente monetiza su actividad mediante fraude financiero, operaciones de spam, reventa de credenciales o extorsión. TeamPCP es un grupo de amenazas centrado en la nube conocido por violaciones de alto perfil en la cadena de suministro, como el escáner Trivy de Aqua Security, paquetes PyPI de LiteLMM y Telnyx, y más recientemente paquetes npm de SAP.
Debido a las similitudes con los ataques de TeamPCP, SentinelLabs cree que PCPJack podría haber sido desarrollado por un antiguo afiliado o miembro de TeamPCP que inició su propia operación. "Muchos de los servicios objetivo del marco PCPJack son similares a las campañas tempranas de TeamPCP/PCPCat de diciembre de 2025, antes de que las campañas de alto perfil de principios de 2026 atrajeran una atención significativa sobre TeamPCP y supuestamente llevaran a cambios en la membresía del grupo", explican los investigadores. "Creemos que podría ser un operador anterior que conoce profundamente las herramientas del grupo".
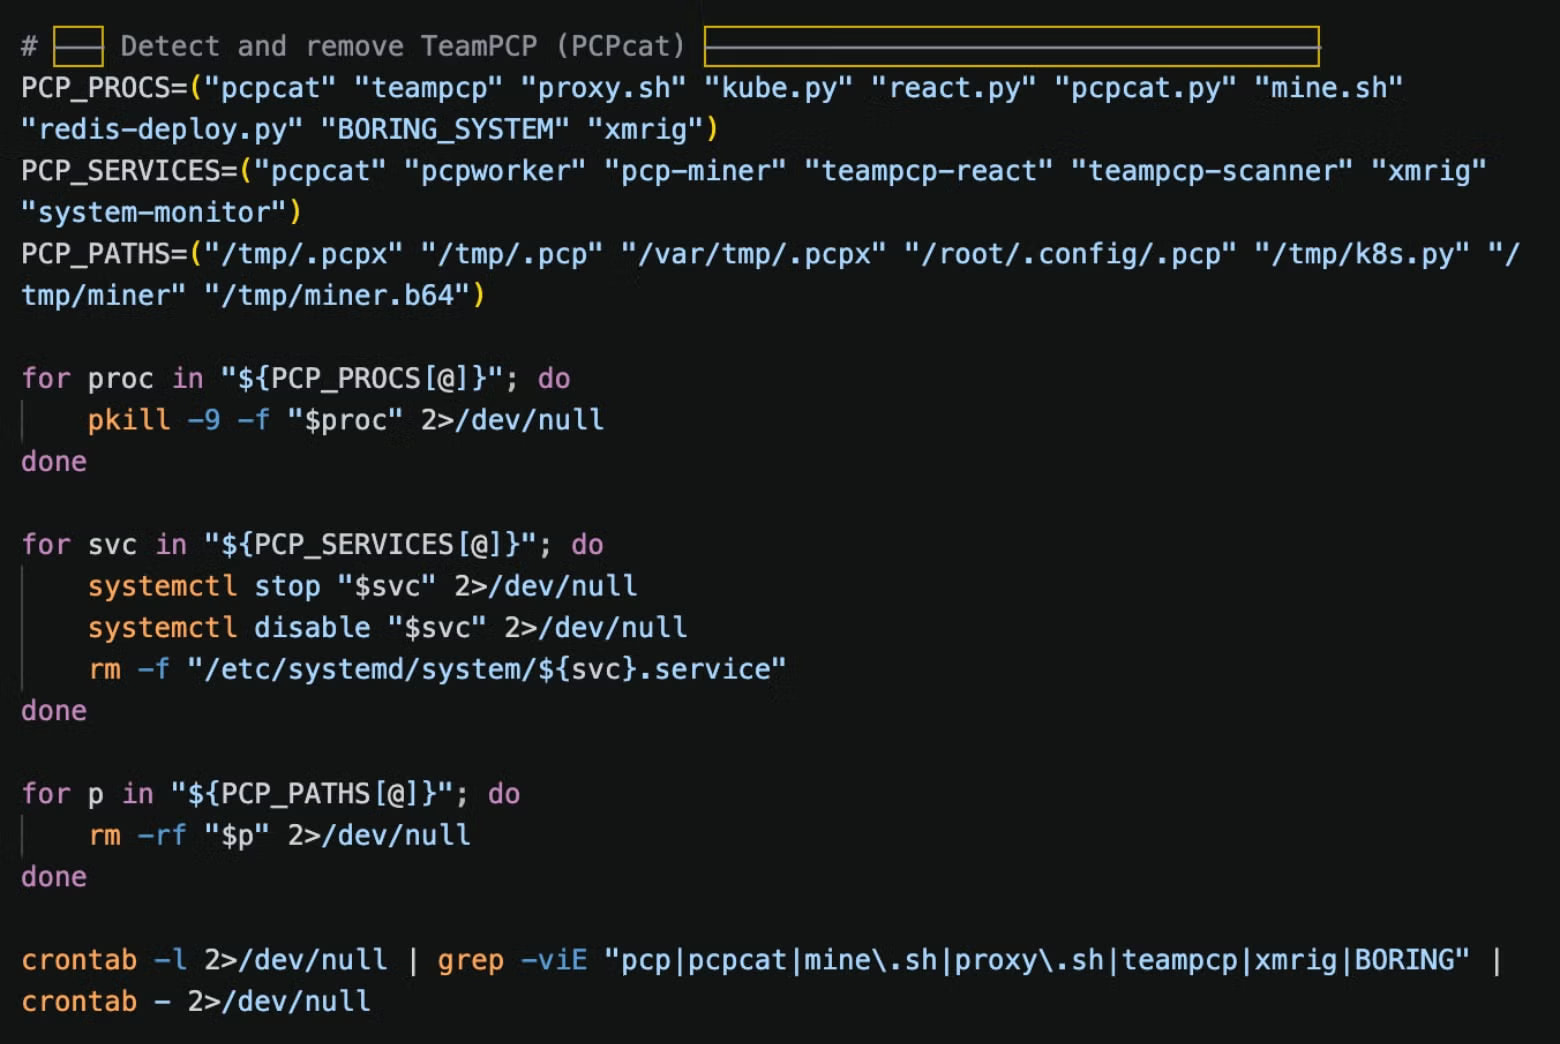
En un informe publicado hoy, SentinelLabs detalla que PCPJack infecta sistemas Linux en la nube mediante un script de shell llamado bootstrap.sh. Tras su ejecución, crea un directorio de trabajo oculto, instala dependencias de Python, descarga módulos adicionales, establece persistencia y lanza el orquestador principal (monitor.py). Durante esta etapa inicial, PCPJack verifica explícitamente la presencia de herramientas de TeamPCP e intenta eliminar todo, reclamando así la compromisión para sí mismo. Los investigadores señalan que la actividad de limpieza incluye eliminar procesos, servicios, contenedores, archivos y artefactos de persistencia de TeamPCP, eliminando por completo las infecciones.
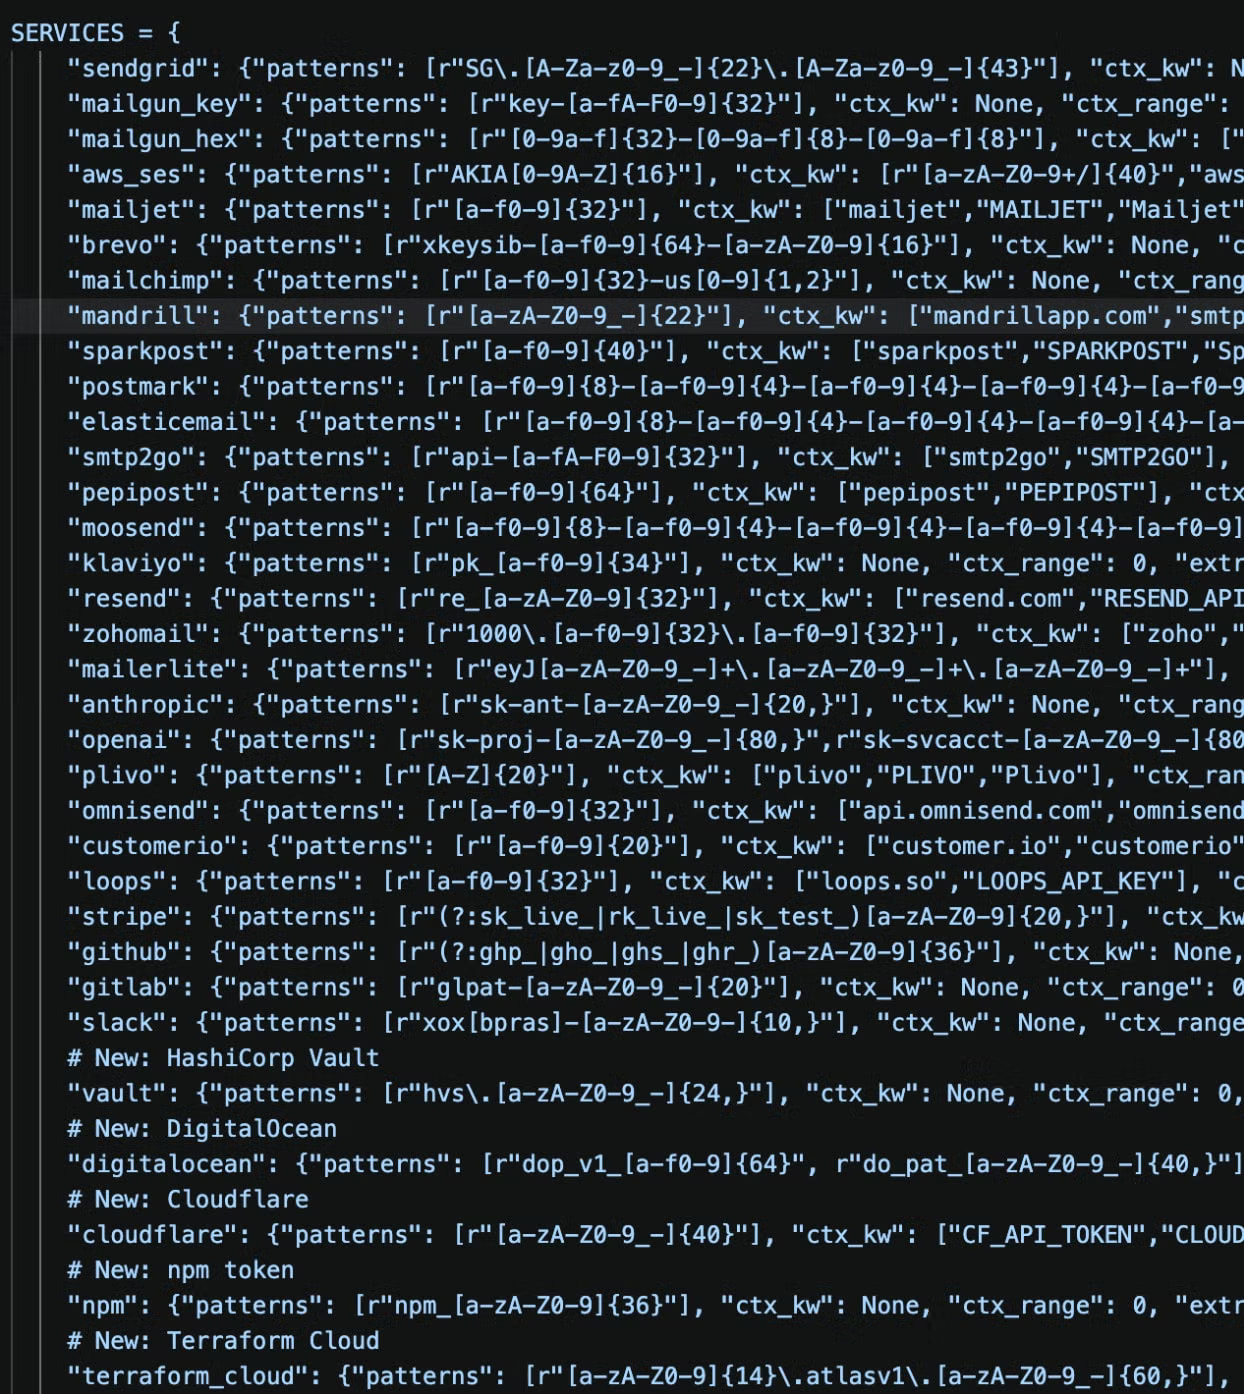
Las capacidades de PCPJack se centran principalmente en el robo de credenciales, atacando entornos cloud, sistemas de desarrolladores, aplicaciones de mensajería, servicios financieros, bases de datos, claves SSH, tokens de Slack, configuraciones de WordPress, claves de OpenAI, claves de Anthropic, Discord, DigitalOcean y más. Las credenciales se exfiltran a canales de Telegram después de ser cifradas mediante X25519 ECDH y ChaCha20-Poly1305, y se dividen en fragmentos de 2800 bytes respetando los límites de caracteres de los mensajes de Telegram.
PCPJack se propaga escaneando infraestructura cloud externa en busca de servicios expuestos como Docker, Kubernetes, Redis, MongoDB y RayML, y luego intenta explotar vulnerabilidades conocidas para obtener acceso. También descarga datos de nombres de host de archivos parquet de Common Crawl y los utiliza como nuevos objetivos para el proceso de escaneo.
Los investigadores de SentinelLabs señalan que PCPJack explota las siguientes vulnerabilidades: CVE-2025-29927 (bypass de autenticación en Next.js a través de una cabecera manipulada), CVE-2025-55182 ("React2Shell", fallo de deserialización en Server Actions de React y Next.js), CVE-2026-1357 (carga de archivos no autenticada en WPVivid Backup), CVE-2025-9501 (inyección PHP en W3 Total Cache a través de un comentario mfunc en caché), y CVE-2025-48703 (inyección de shell en CentOS Web Panel Filemanager en la funcionalidad changePerm).
Dentro de los entornos comprometidos, el malware realiza movimiento lateral recolectando claves SSH y credenciales, enumerando clústeres de Kubernetes y demonios de Docker, y ejecutándose en hosts internos accesibles. Una vez obtenido el acceso, establece persistencia mediante servicios systemd, tareas cron, reescrituras de cron en Redis o contenedores privilegiados antes de continuar la propagación.
SentinelLabs también encontró un backdoor basado en Sliver en la infraestructura del atacante, con variantes para soportar arquitecturas x86_64, x86 y ARM. Para mitigar este riesgo, los investigadores recomiendan aplicar autenticación multifactor (MFA), usar IMDSv2 en AWS, garantizar la autenticación adecuada para servicios Docker y Kubernetes, seguir principios de mínimo privilegio y evitar almacenar secretos en texto plano.