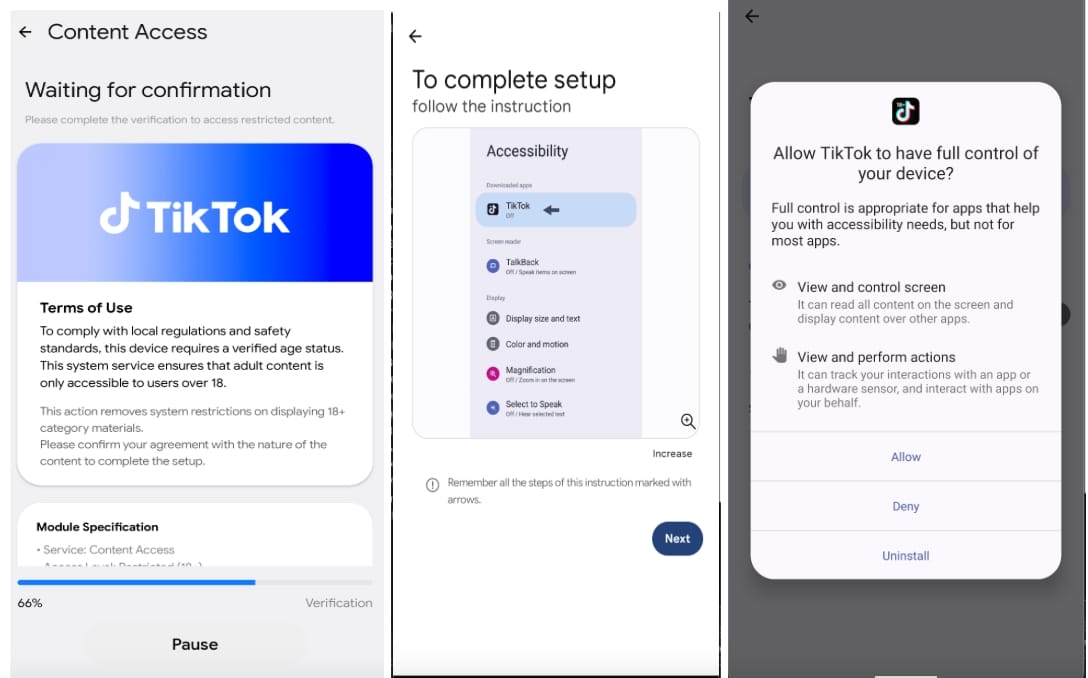
Un nuevo troyano bancario para Android, denominado Rokarolla, está atacando 217 aplicaciones bancarias y de criptomonedas utilizando un amplio conjunto de 137 comandos. El malware se distribuye a través de sitios web maliciosos que se hacen pasar por Google Chrome o TikTok, y puede tomar el control administrativo completo del dispositivo infectado.
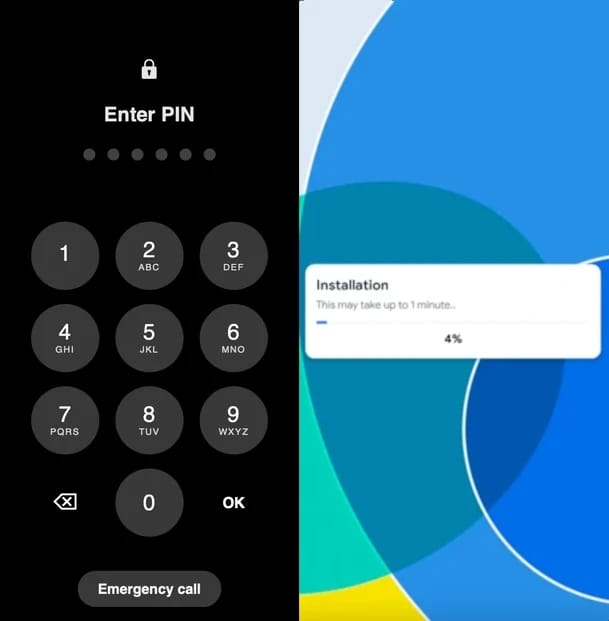
Según los investigadores de seguridad móvil de Zimperium, Rokarolla puede robar credenciales de pantalla de bloqueo, listas de contactos y datos de SMS, además de utilizar keyloggers para registrar continuamente la entrada del usuario. Durante la instalación, la aplicación maliciosa actúa como un dropper y se hace pasar por Google Play Protect, ofreciendo al usuario instalar Chrome o TikTok, que contienen el malware.
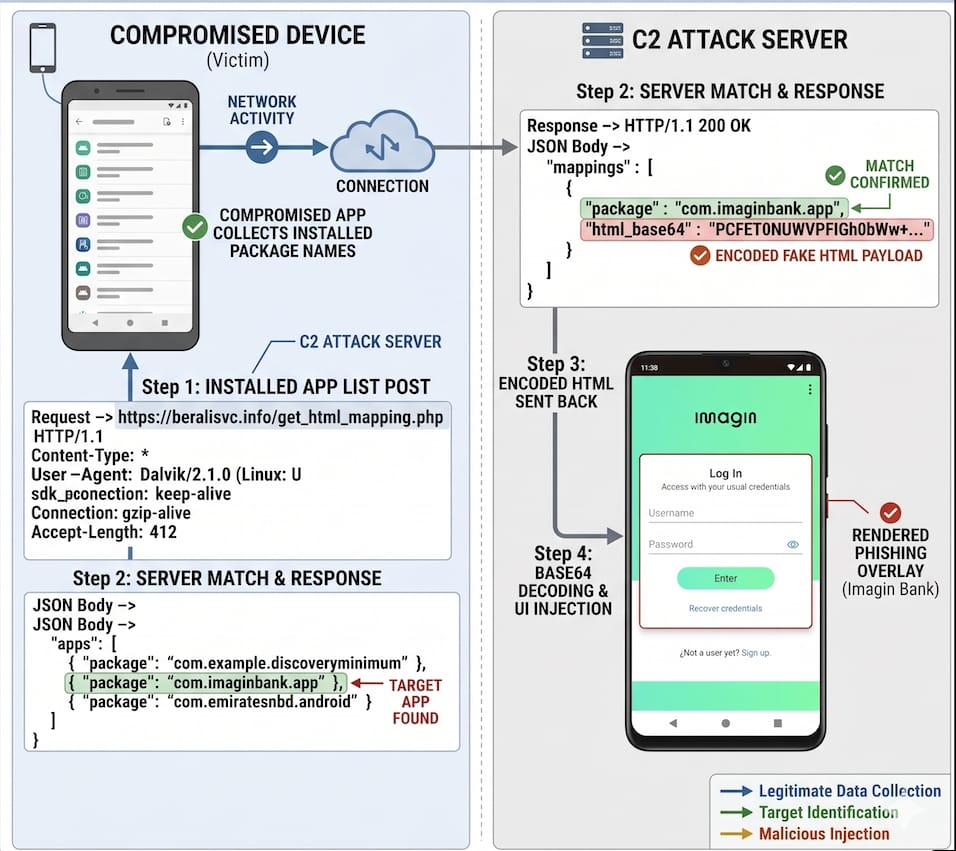
La comunicación con el servidor de comando y control (C2) comienza enviando un perfil básico del dispositivo, que incluye detalles como el modelo de teléfono, versión de Android, ubicación, características de pantalla, nivel de batería, capacidad de almacenamiento y RAM disponible. Esta información se utiliza para generar un identificador único para cada víctima.
Zimperium señala que el objetivo principal del malware es el robo de información financiera. Para lograrlo, verifica el dispositivo infectado contra una lista de 217 aplicaciones objetivo y descarga el payload de phishing correspondiente a las aplicaciones coincidentes. Cuando la víctima abre una aplicación de la lista, Rokarolla muestra una superposición falsa de inicio de sesión para robar credenciales, datos de tarjetas de crédito y otra información financiera.
- Robar mensajes SMS
- Extraer información de contactos y contactos de WhatsApp
- Capturar pulsaciones de teclado
- Registrar contenido en pantalla mediante registro de UI
- Copiar y manipular el contenido del portapapeles
- Bloquear llamadas entrantes y alertas de fraude bancario
- Tomar capturas de pantalla periódicamente y subirlas con marcas de tiempo
Estas capacidades otorgan a los operadores de Rokarolla un control administrativo casi completo sobre el dispositivo Android infectado, permitiéndoles cometer fraudes financieros avanzados. Zimperium no encontró el malware en Google Play y recomienda evitar descargar archivos APK fuera de la tienda oficial, así como tener precaución al otorgar permisos de Accesibilidad.
Android users are automatically protected against known versions of this malware by Google Play Protect, which is on by default on Android devices with Google Play Services. - Un portavoz de Google