Detalles de la vulnerabilidad
La vulnerabilidad, registrada como CVE-2026-0300, es un desbordamiento de búfer que permite a atacantes no autenticados ejecutar código arbitrario con privilegios de root mediante paquetes especialmente diseñados. Afecta a los firewalls PA-Series y VM-Series que tengan habilitado el Portal de Autenticación de Usuarios (también conocido como Captive Portal) expuesto a direcciones IP no confiables.
Palo Alto Networks informó que se ha observado explotación limitada, dirigida a portales expuestos a internet. La compañía enfatizó que los clientes que siguen las mejores prácticas de seguridad, como restringir el acceso a redes internas de confianza, tienen un riesgo mucho menor.
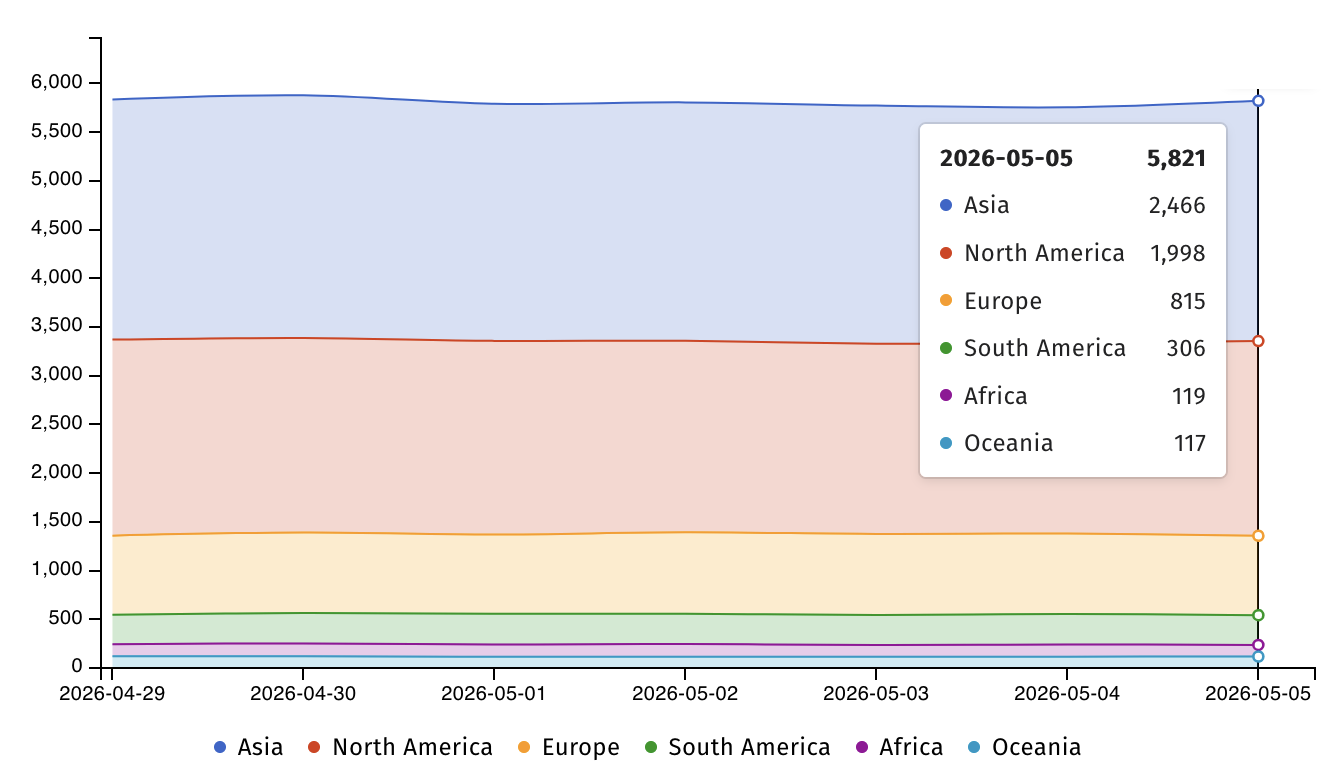
Según Shadowserver, más de 5.800 firewalls VM-Series están expuestos en línea, principalmente en Asia (2.466) y América del Norte (1.998). Palo Alto Networks calificó la vulnerabilidad como de severidad crítica y recomienda verificar la configuración desde la página de configuración del Portal de Autenticación de Usuarios.
Medidas de mitigación
Hasta que se publique un parche, Palo Alto Networks recomienda encarecidamente restringir el acceso al Portal de Autenticación de Usuarios solo a zonas de confianza o deshabilitarlo si no es posible. La compañía planea lanzar las primeras actualizaciones de software el 13 de mayo de 2026.
Esta vulnerabilidad es específica de un número limitado de clientes con su Portal de Autenticación de Usuarios (Captive Portal) expuesto a internet público o direcciones IP no confiables. Hemos observado explotación limitada y estamos trabajando para lanzar correcciones de software, con las primeras actualizaciones esperadas para el 13 de mayo de 2026.
La compañía también señaló que este problema no afecta a los appliances Cloud NGFW ni Panorama.
Antecedentes de ataques a cortafuegos PAN-OS
Los firewalls PAN-OS han sido atacados con frecuencia, a menudo explotando vulnerabilidades zero-day. En noviembre de 2024, Shadowserver reveló que miles de firewalls se habían visto comprometidos en ataques que encadenaron dos zero-days de PAN-OS. En diciembre, Palo Alto Networks advirtió sobre la explotación de una falla DoS que forzaba reinicios. En febrero de 2025, los atacantes utilizaron otras tres fallas para comprometer firewalls con interfaces de administración expuestas a internet.