Palo Alto Networks notificó a sus clientes que presuntos grupos de hackers patrocinados por estados han estado explotando durante casi un mes una vulnerabilidad zero-day de gravedad crítica en firewalls PAN-OS. Identificada como CVE-2026-0300, esta falla de ejecución remota de código se encuentra en el Portal de Autenticación de User-ID de PAN-OS (también conocido como Captive Portal) y se origina en un desbordamiento de búfer que permite a atacantes no autenticados ejecutar código arbitrario con privilegios de root en firewalls PA-Series y VM-Series expuestos a Internet.
"Somos conscientes de una explotación limitada de CVE-2026-0300 hasta ahora. Unit 42 está rastreando CL-STA-1132, un grupo de actividad atribuible a estados que explota esta vulnerabilidad para lograr ejecución remota de código no autenticada en PAN-OS", declaró la compañía.
Según Palo Alto Networks, a partir del 9 de abril de 2026 hubo intentos fallidos de explotación, pero una semana después los atacantes lograron ejecución remota de código e inyectaron shellcode. Inmediatamente después, limpiaron registros para evadir la detección, eliminando mensajes de kernel crash, entradas y archivos de nginx, y archivos core dump.
Tras comprometer los firewalls, los atacantes desplegaron las herramientas de tunelización de código abierto Earthworm y ReverseSocks5, que permiten crear servidores SOCKS v5 y túneles proxy en los dispositivos comprometidos. Earthworm ha sido utilizado anteriormente en ataques vinculados a grupos de hackers de habla china como CL-STA-0046, Volt Typhoon, UAT-8337 y APT41.
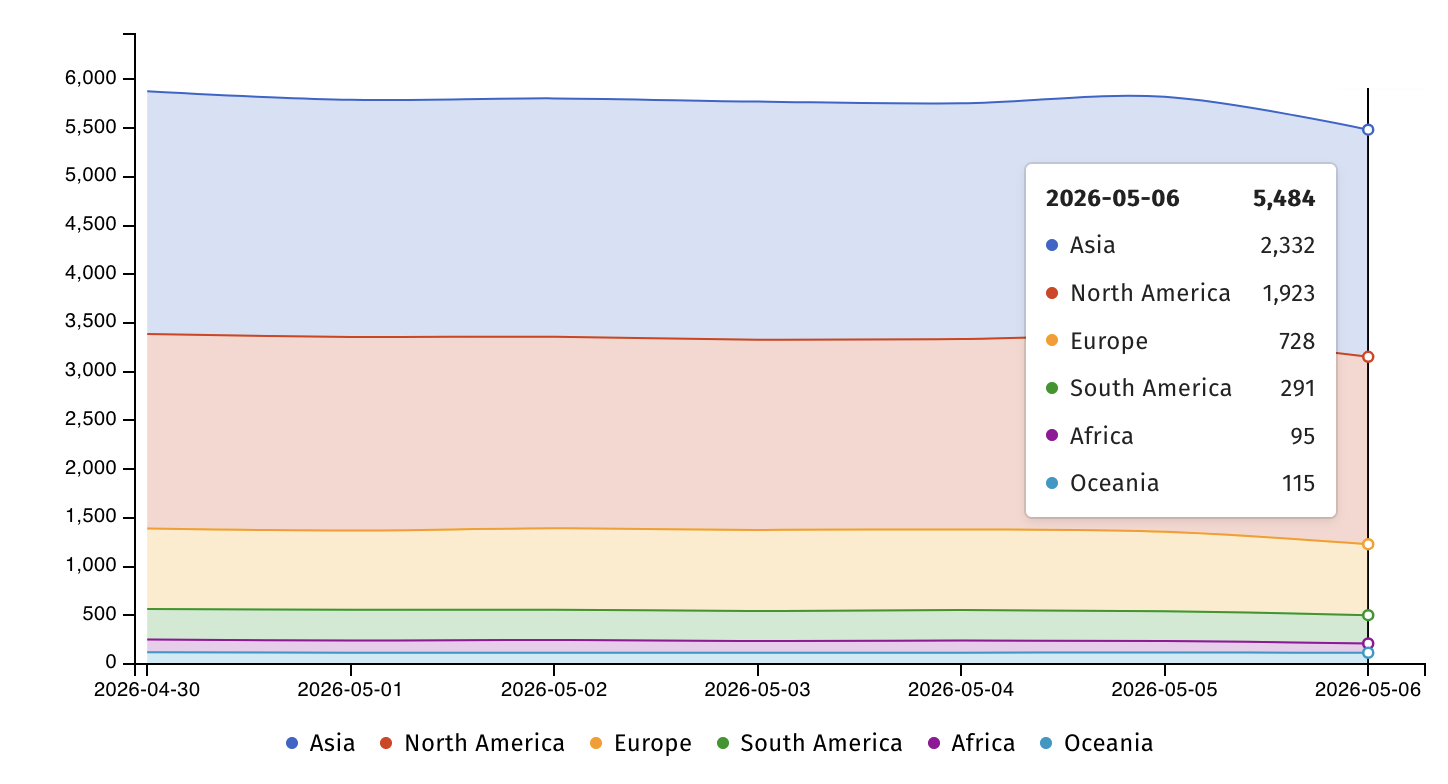
El grupo de vigilancia Shadowserver reporta más de 5,400 firewalls PAN-OS VM-series expuestos en Internet, la mayoría en Asia (2,466) y América del Norte (1,998). Palo Alto Networks confirmó que la falla no afecta a Cloud NGFW ni a Panorama, y que continúa trabajando en parches, cuyo primer lote se espera para el próximo miércoles 13 de mayo.
Hasta que estén disponibles las actualizaciones, la empresa recomienda restringir el acceso al Portal de Autenticación de User-ID solo a zonas de confianza o deshabilitar el portal si no es posible mitigar el riesgo. Los administradores pueden verificar si sus firewalls usan el servicio vulnerable desde la página de configuración del Portal de Autenticación (Device > User Identification > Authentication Portal Settings > Enable Authentication Portal).
El miércoles, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) añadió CVE-2026-0300 a su catálogo de vulnerabilidades explotadas conocidas (KEV) y ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) asegurar los firewalls vulnerables antes del sábado 9 de mayo a medianoche. Estos ataques forman parte de una tendencia mayor donde grupos atacan dispositivos de red perimetral, que a menudo carecen de registro y software de seguridad.