Introducción
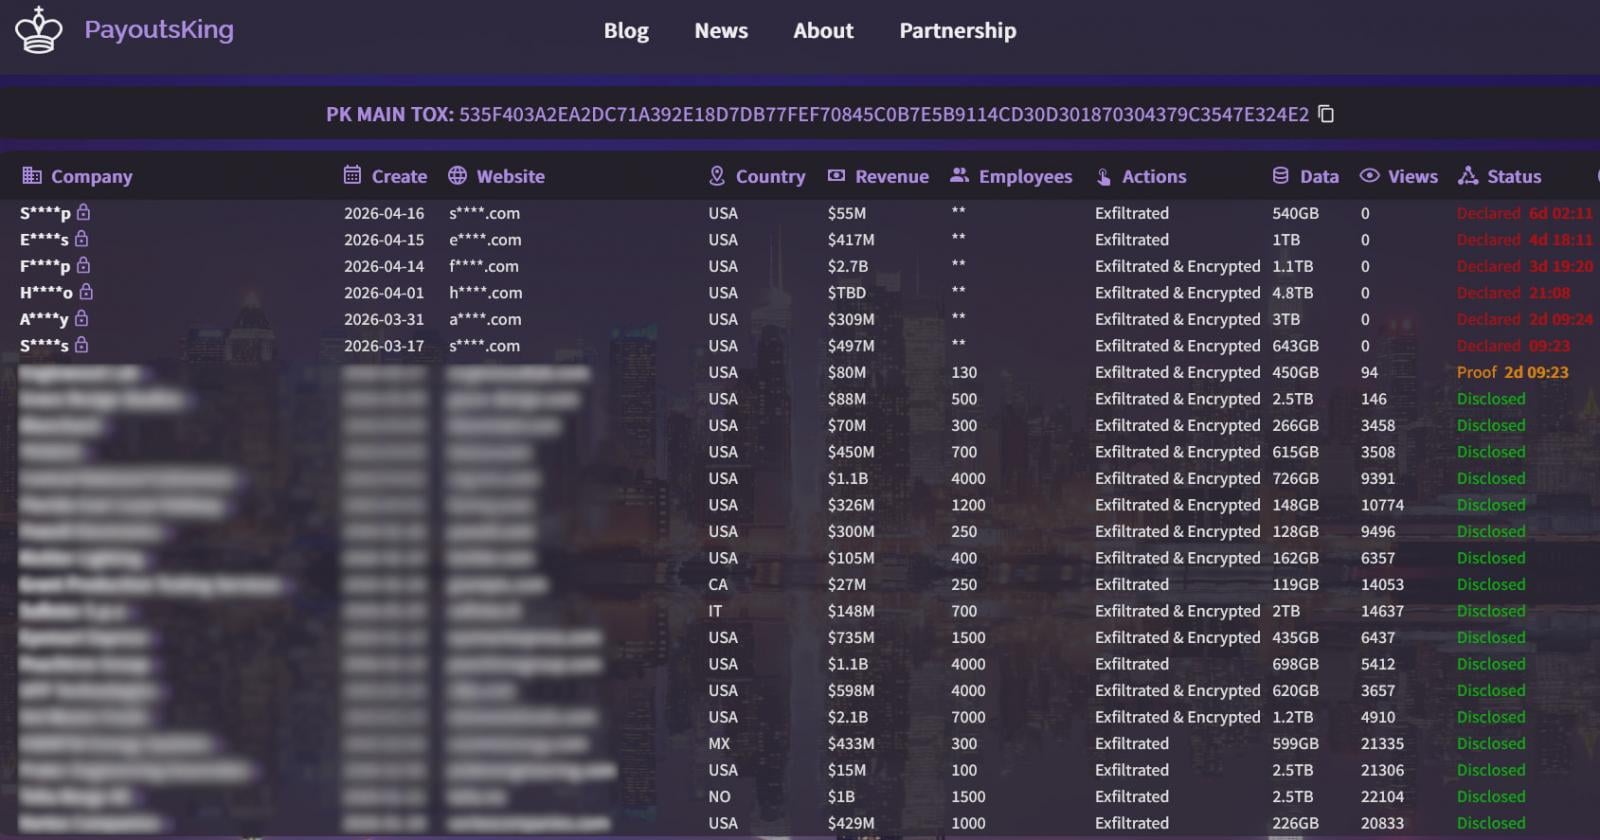
El ransomware Payouts King está utilizando el emulador QEMU como un backdoor SSH inverso para ejecutar máquinas virtuales ocultas en sistemas comprometidos, logrando evadir las soluciones de seguridad de endpoints. QEMU es una herramienta de virtualización y emulación de CPU de código abierto que permite ejecutar sistemas operativos como máquinas virtuales en un equipo host.
Debido a que las soluciones de seguridad del host no pueden escanear el interior de las máquinas virtuales, los atacantes las utilizan para ejecutar cargas maliciosas, almacenar archivos y crear túneles de acceso remoto encubiertos a través de SSH. Anteriormente, otros grupos como 3AM, LoudMiner y CRON#TRAP también han abusado de QEMU.
Sophos documentó dos campañas donde los atacantes desplegaron QEMU como parte de su arsenal para recolectar credenciales de dominio. La primera, STAC4713, se observó en noviembre de 2025 y está vinculada al ransomware Payouts King. La segunda, STAC3725, detectada en febrero de 2026, explota la vulnerabilidad CitrixBleed 2 (CVE-2025-5777) en NetScaler ADC y Gateway.
Campaña STAC4713: Payouts King y GOLD ENCOUNTER
La campaña STAC4713 está asociada al grupo GOLD ENCOUNTER, conocido por atacar hipervisores y cifradores de VMware y ESXi. Los atacantes crean una tarea programada llamada 'TPMProfiler' para lanzar una máquina virtual QEMU oculta con privilegios de SYSTEM. Utilizan discos virtuales disfrazados como bases de datos y archivos DLL, y configuran redirección de puertos para establecer un túnel SSH inverso.
La máquina virtual ejecuta Alpine Linux 3.22.0 con herramientas como AdaptixC2, Chisel, BusyBox y Rclone. El acceso inicial se logró a través de VPNs SonicWall expuestas y la vulnerabilidad CVE-2025-26399 de SolarWinds Web Help Desk. En la fase posterior a la infección, usaron VSS (vssuirun.exe) para crear copias sombra y luego comandos de impresión SMB para copiar NTDS.dit, SAM y SYSTEM a directorios temporales.
En ataques más recientes, GOLD ENCOUNTER empleó VPNs SSL de Cisco expuestas y suplantó a personal de TI a través de Microsoft Teams para engañar a empleados y hacer que descargaran e instalaran QuickAssist. Utilizaron el binario legítimo ADNotificationManager.exe para cargar lateralmente una carga de Havoc C2 (vcruntime140_1.dll) y luego Rclone para exfiltrar datos a un servidor SFTP remoto.
"En ambos casos, los actores de amenazas usaron el binario legítimo ADNotificationManager.exe para cargar lateralmente una carga de Havoc C2 (vcruntime140_1.dll) y luego aprovecharon Rclone para exfiltrar datos a una ubicación SFTP remota" - Sophos
Campaña STAC3725: Explotación de CitrixBleed 2
La segunda campaña, STAC3725, activa desde febrero de 2026, explota la vulnerabilidad CitrixBleed 2 para obtener acceso inicial. Tras comprometer dispositivos NetScaler, los atacantes despliegan un archivo ZIP con un ejecutable malicioso que instala un servicio llamado 'AppMgmt', crea un usuario administrador local (CtxAppVCOMService) e instala un cliente ScreenConnect para persistencia.
El cliente ScreenConnect se conecta a un servidor relay remoto y establece una sesión con privilegios de sistema. Luego, extrae un paquete QEMU que ejecuta una máquina virtual Alpine Linux oculta con un disco de imagen personalizado (custom.qcow2). Los atacantes instalan y compilan manualmente herramientas como Impacket, KrbRelayx, Coercer, BloodHound.py, NetExec, Kerbrute y Metasploit dentro de la VM.
Las actividades observadas incluyen recolección de credenciales, enumeración de nombres de usuario Kerberos, reconocimiento de Active Directory y preparación de datos para exfiltración a través de servidores FTP.
Recomendaciones y conclusiones
Sophos recomienda que las organizaciones busquen instalaciones no autorizadas de QEMU, tareas programadas sospechosas con privilegios de SYSTEM, redireccionamiento inusual de puertos SSH y túneles SSH salientes en puertos no estándar. Según un informe de Zscaler, Payouts King podría estar vinculado a antiguos afiliados de BlackBasta, dado el uso de métodos similares como spam bombing, phishing en Microsoft Teams y abuso de Quick Assist.
El ransomware emplea ofuscación y mecanismos antianálisis, persiste mediante tareas programadas y termina herramientas de seguridad con llamadas de sistema de bajo nivel. Su esquema de cifrado utiliza AES-256 (CTR) con RSA-4096 y cifrado intermitente para archivos grandes. Las notas de rescate remiten a sitios de filtración en la dark web.