Policía sospecha que hackers holandeses estuvieron involucrados en la brecha de Odido
La Policía Nacional de Países Bajos (Politie) ha declarado que existen "fuertes indicios" de que hackers holandeses estuvieron involucrados en la brecha de seguridad sufrida por el proveedor de telecomunicaciones Odido en febrero. Según un comunicado de prensa emitido el jueves, se registró una llamada telefónica al servicio de atención al cliente de Odido poco antes del ataque, en la que un hombre de habla neerlandesa se hizo pasar por un empleado de TI de la empresa. "La compañía fue engañada mediante phishing, lo que permitió el robo de datos", indicó la Policía.
Stan Duijf, jefe de operaciones de la Unidad Nacional de Investigación e Intervenciones, señaló: "Este tipo de investigación suele ser compleja y requiere tiempo, pero los ciberdelincuentes también son vulnerables y dejan rastros. Se han asegurado pruebas en varios momentos durante la investigación del hackeo en Odido, en la que el equipo de investigación continuó trabajando".
Odido, una de las mayores empresas de telecomunicaciones de los Países Bajos, ofrece servicios móviles, de banda ancha y televisión a millones de clientes. Al revelar la brecha el 12 de febrero, la compañía indicó que los atacantes accedieron a su sistema de atención al cliente el 7 de febrero y descargaron datos personales de muchos usuarios. La fuga de datos afectó a 6.2 millones de clientes, y los atacantes se comunicaron con la empresa para informar que habían robado millones de registros de usuarios.
Según la firma de telecomunicaciones, la información expuesta varía por cliente e incluye combinaciones de nombre completo, dirección y ciudad de residencia, número de móvil, número de cliente, dirección de correo electrónico, IBAN (número de cuenta bancaria), fecha de nacimiento y algunos detalles de identificación (número de pasaporte o carné de conducir y su validez). No se vieron comprometidos detalles de llamadas, ubicación, datos de facturación, escaneos de documentos de identidad ni contraseñas de Mijn Odido.
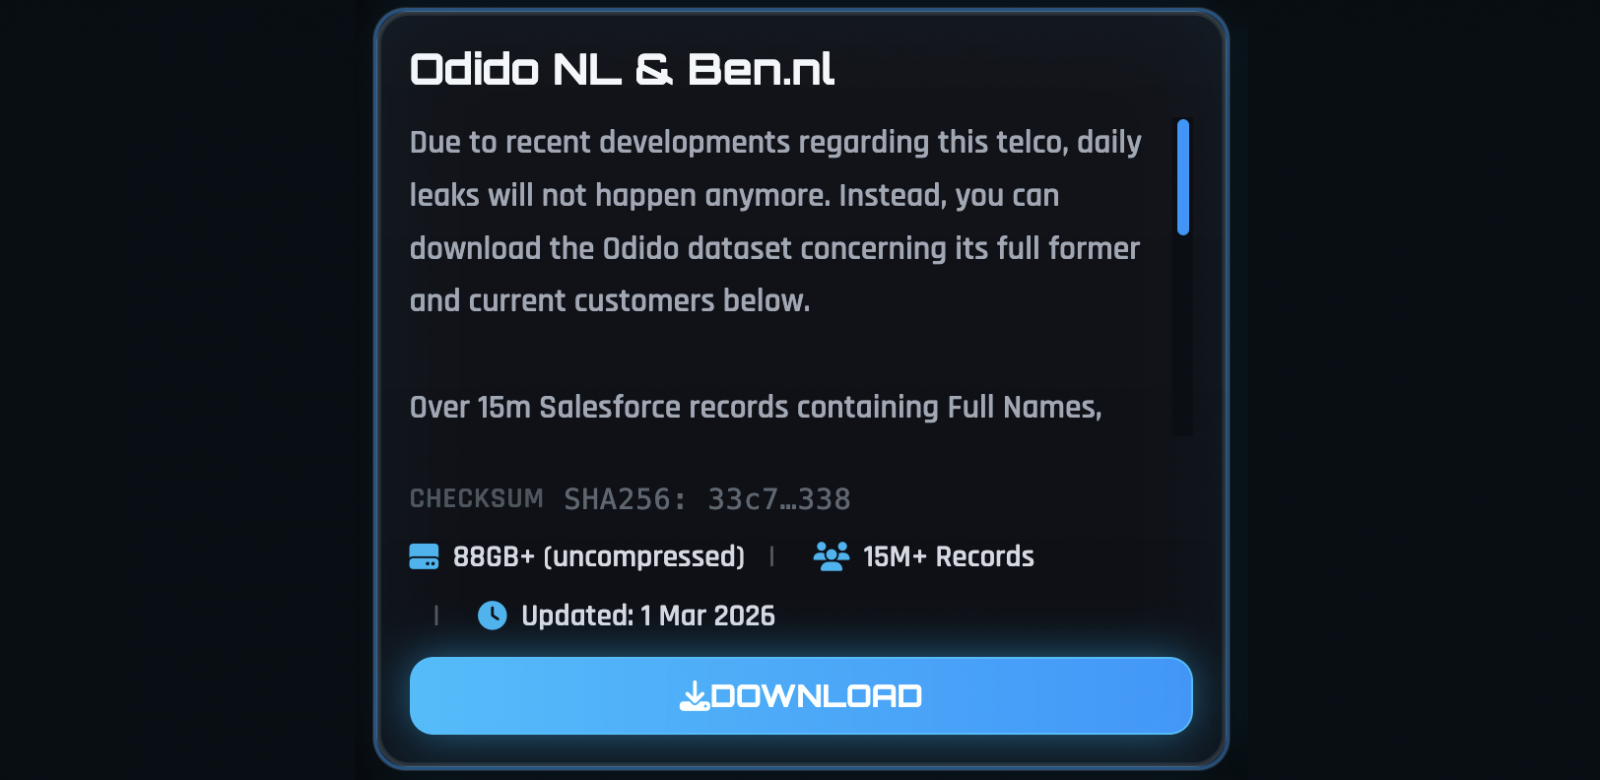
Aunque Odido aún no ha atribuido el incidente, el grupo de extorsión ShinyHunters reclamó la responsabilidad de la brecha en su sitio de filtraciones en la dark web, publicando un archivo de 88 GB con más de 15 millones de registros, incluyendo datos que la compañía ya había confirmado como expuestos. ShinyHunters ha estado detrás de campañas masivas de vishing dirigidas a cuentas de inicio de sesión único (SSO) de Okta, Microsoft y Google, haciéndose pasar por personal de soporte de TI para engañar a empleados y obtener credenciales y códigos MFA.
Tras acceder a cuentas SSO corporativas, los atacantes roban datos de aplicaciones SaaS conectadas, como Microsoft 365, Google Workspace, Salesforce, SAP, Slack, Zendesk, Dropbox, Adobe, Atlassian y otras. El grupo ha sido vinculado a numerosas brechas en empresas como Google, Cisco, PornHub, Match Group, la Comisión Europea, Rockstar Games y McGraw-Hill. También estuvieron detrás de ataques a clientes de Snowflake, proveedores de integración y, recientemente, a más de 100 organizaciones tras explotar una vulnerabilidad de día cero en Oracle PeopleSoft.