Según una encuesta reciente encargada por Lunar, una plataforma de monitorización de la dark web impulsada por Webz.io, el 85% de las organizaciones considera las credenciales robadas como un riesgo alto o muy alto, y el 62% afirma que están entre sus tres principales prioridades de seguridad.
Sin embargo, muchos responsables de seguridad creen que tener MFA, EDR o confianza cero es suficiente, sin darse cuenta de que estas medidas no protegen cuando un empleado accede a un servicio SaaS desde un dispositivo doméstico no gestionado. Según el informe de IBM sobre el costo de una violación de datos, una brecha que involucra credenciales comprometidas cuesta entre 4,81 y 4,88 millones de dólares.
Lunar observó 4.170 millones de credenciales comprometidas solo en 2025, lo que hace que el costo global potencial de estos ataques sea asombroso. La monitorización simple de brechas ya no es suficiente; se necesita un cambio de mentalidad hacia una estrategia de defensa programática que aborde la amenaza en evolución de los infostealers.
Los peligros de las soluciones genéricas y la monitorización superficial
Muchas organizaciones dedican recursos a soluciones que resultan insuficientes. Solo el 32% de las empresas encuestadas utiliza soluciones dedicadas de monitorización de credenciales, mientras que el 17% no tiene ninguna herramienta. Más del 60% revisa las credenciales expuestas mensualmente, rara vez o nunca. Estas soluciones a menudo se centran en brechas de datos en lugar de infostealers, utilizan datos obsoletos y carecen de automatización y capacidades de investigación.
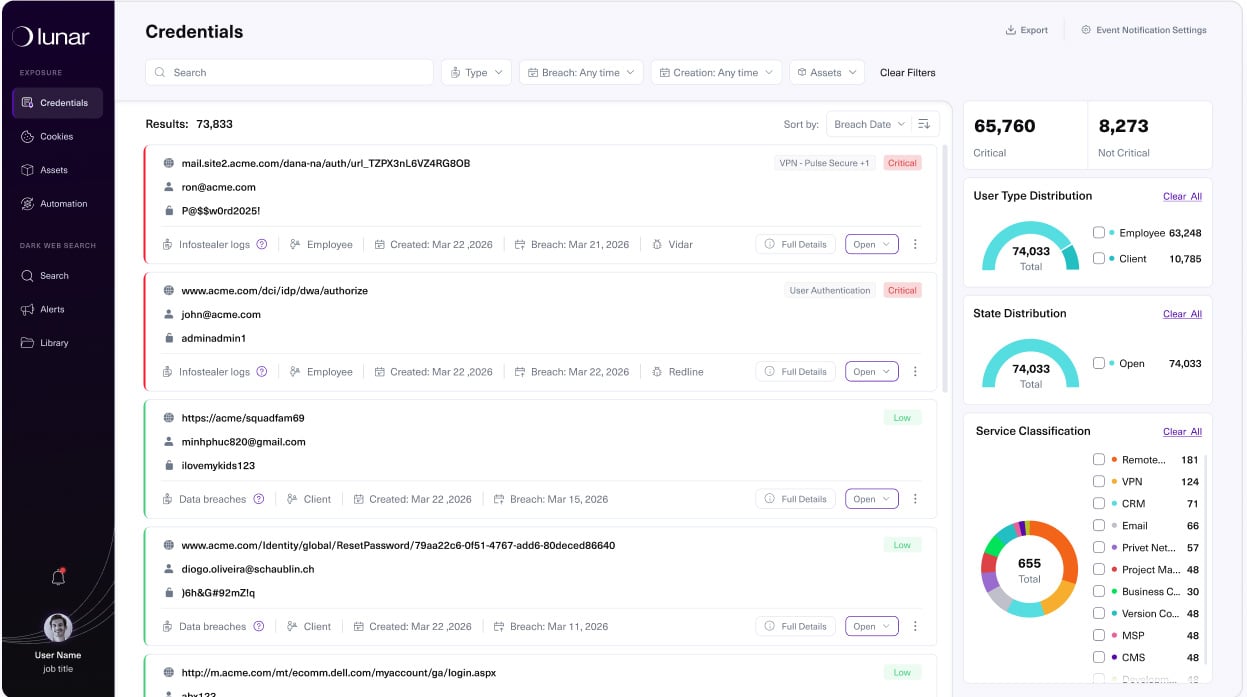
Cuando nuevas organizaciones se incorporan a Lunar, muchas se sorprenden al darse cuenta de que sus herramientas anteriores les decían que había ocurrido una brecha, pero nunca les proporcionaron las herramientas para investigar adecuadamente cómo sucedió.
Los detalles forenses, como las cuentas comprometidas, los dispositivos infectados, las aplicaciones SaaS afectadas y las cookies de sesión robadas, simplemente no estaban disponibles.
La amenaza de los infostealers es mucho mayor de lo que las empresas piensan
De los 4.170 millones de registros de credenciales comprometidas recolectados en 2025, Lunar analizó registros de infostealers, listas de combinaciones derivadas de stealers, mercados y canales de Telegram. Infostealers como LummaC2, Rhadamanthys, Vidar, Acreed y otros lograron evadir la monitorización empresarial, incluso en entornos considerados maduros. Además, muchos usuarios nuevos de Lunar pensaban que macOS era más seguro que Windows, pero se sorprendieron al conocer familias como Atomic macOS Stealer (AMOS), Odyssey, MacSync, MioLab y Atlas.
Los infostealers modernos se venden como productos completos con niveles de suscripción, paneles y documentación para cosechar cookies, tokens de sesión y acceso a SaaS a gran escala. Las cookies de sesión permiten a los atacantes omitir las páginas de inicio de sesión por completo: sin solicitud de contraseña, sin desafío MFA y, a menudo, sin rastro evidente en los registros de autenticación estándar.
¿Cómo es un ataque típico de infostealer?
- Infección del objetivo: el dispositivo de la víctima se ve comprometido por un infostealer entregado a través de vectores como exploits de día cero, campañas ClickFix, extensiones de navegador no verificadas, software pirateado, mods de juegos o proyectos de código abierto maliciosos.
- Exfiltración de credenciales: el infostealer extrae el navegador en busca de inicios de sesión y cookies, incluidas las de portales de terceros, y las envía al operador del malware.
- Agrupación y venta de credenciales: las credenciales robadas se agrupan en registros y se venden en mercados clandestinos y canales privados.
- Acceso a la red empresarial: el atacante que compra los registros accede a la red objetivo, incluidos los portales de terceros, utilizando un token de sesión válido.
Toda esta cadena de eventos puede completarse en cuestión de horas. Mientras tanto, muchas organizaciones realizan comprobaciones de credenciales una vez al mes o dependen de datos obsoletos. Para cuando algo aparece en sus herramientas heredadas de monitorización, los atacantes ya han tenido tiempo suficiente para explorar y exfiltrar los datos que desean.
Desarrollo de un programa maduro de monitorización de brechas
Las organizaciones que hacen el cambio a un programa maduro de monitorización de brechas se centran en tres capacidades prácticas: monitorización continua y normalización de fuentes clave (brechas, registros de stealers, listas de combinaciones, mercados y canales relevantes), automatización específica que reduce falsos positivos y ruido, e integraciones en pilas de seguridad e identidad existentes (SIEM, SOAR, IDP) que ejecutan playbooks de extremo a extremo, restableciendo credenciales, invalidando sesiones y bloqueando cuentas tan pronto como se confirman las exposiciones.
Entre los usuarios de Lunar, hemos visto un claro cambio de mentalidad una vez que logran esto. Tratan la amenaza de los infostealers como su propio dominio, con propiedad, métricas y playbooks, en lugar de gestionar su monitorización de brechas con herramientas no relacionadas.
Lunar proporciona una solución gratuita de monitorización de brechas para cualquier organización, independientemente del presupuesto, que ofrece cobertura de nivel empresarial de credenciales comprometidas, infostealers y cookies de sesión.
Redefiniendo la monitorización de brechas en 2026
Los equipos de seguridad, incluso los experimentados, pueden caer en la paradoja de la monitorización de brechas: saben de la amenaza pero actúan como si las comprobaciones mensuales, el MFA y el EDR fueran suficientes. Pero en 2026, los infostealers se mueven a una velocidad y escala que las soluciones de monitorización superficial nunca fueron diseñadas para manejar. Tratar la monitorización de brechas como un programa imprescindible, en lugar de un producto puntual, proporciona a la empresa la visibilidad necesaria para ver las credenciales comprometidas dondequiera que aparezcan, el contexto para entender lo que significan esas exposiciones y los playbooks para reaccionar automáticamente cuando se detecta un ataque.