Las organizaciones gestionan hoy miles de identidades humanas y no humanas en servicios en la nube, aplicaciones SaaS, dispositivos finales y entornos remotos. Con la expansión del trabajo híbrido, BYOD y el acceso de terceros, los equipos de seguridad pierden visibilidad sobre quién tiene acceso a qué y si ese acceso es confiable. Los atacantes aprovechan esta complejidad, ya que comprometer una cuenta suele ser más rápido y sigiloso que explotar vulnerabilidades de infraestructura. Para los defensores, detectar actividad maliciosa vinculada a una identidad legítima sigue siendo uno de los mayores desafíos de seguridad actuales.
Phishing a la sesión, no a la contraseña
El abuso de credenciales sigue siendo una de las formas más fiables para que los atacantes accedan a una organización, representando el 22% de las brechas en 2025. Obtienen nombres de usuario y contraseñas mediante malware infostealer, campañas de phishing o filtraciones de credenciales de breach anteriores. Aunque la autenticación multifactor (MFA) sigue siendo una defensa clave, los atacantes han adaptado sus tácticas para atacar el proceso de autenticación mismo.
Una técnica común es la fatiga MFA, también conocida como bombardeo de solicitudes. Consiste en disparar repetidamente solicitudes de aprobación MFA hasta que el usuario finalmente acepta una, generalmente por frustración. Un ejemplo conocido ocurrió en 2022, cuando atacantes atacaron a un empleado de Uber con repetidas solicitudes MFA hasta que una fue aprobada. Ese acceso inicial permitió a los atacantes escalar privilegios y moverse más profundamente en el entorno de Uber, comprometiendo gran parte de su infraestructura en la nube y exponiendo datos de empleados.
Los atacantes también utilizan marcos adversary-in-the-middle y herramientas de secuestro de sesión para eludir la MFA por completo, robando tokens de sesión autenticados después del inicio de sesión.
Los ataques de phishing de credenciales evitan las protecciones tradicionales
El phishing con el objetivo de robar credenciales sigue siendo popular, con ataques cada vez más sofisticados. Ahora los atacantes usan servicios de hosting legítimos, dominios confiables, proxies inversos y contenido generado por IA para crear páginas de phishing que imitan fielmente los portales de inicio de sesión genuinos. Investigadores de Outpost24, empresa matriz de Specops, descubrieron recientemente una campaña de phishing que empleaba un dominio legítimo de Cisco a través de un ataque de redirección multicadena diseñado para evadir la detección y aumentar la credibilidad. Campañas como esta muestran lo difícil que puede ser identificar ataques de phishing, incluso para usuarios conscientes de la seguridad.
Asegura tus contraseñas de Active Directory con Specops Password Policy
El informe de Verizon sobre violaciones de datos encontró que las credenciales robadas están involucradas en el 44.7% de las brechas. Protege Active Directory sin esfuerzo con políticas de contraseñas conformes, bloqueando más de 4 mil millones de contraseñas comprometidas, mejorando la seguridad y reduciendo las molestias de soporte.
Los dispositivos amplían la superficie de ataque
Los empleados acceden regularmente a aplicaciones corporativas desde laptops personales, dispositivos móviles no gestionados y sistemas que operan fuera de los controles de seguridad tradicionales. Debido a esto, el departamento de TI tiene visibilidad limitada sobre si los empleados se conectan a redes internas usando dispositivos con actualizaciones de seguridad faltantes o infecciones de malware. Los endpoints comprometidos también proporcionan una ruta valiosa hacia entornos confiables. El malware infostealer, en particular, se ha convertido en un gran contribuyente al robo de cuentas al recolectar credenciales, contraseñas almacenadas en el navegador y cookies de sesión autenticadas directamente desde los dispositivos de los usuarios.
Aquí es donde ayudan soluciones especializadas como Specops Device Trust. Al escanear continuamente durante las sesiones, Specops Device Trust verifica amenazas activas como controles de seguridad deshabilitados y software desactualizado. La integración con proveedores de identidad existentes, VPNs y herramientas SSO permite a los equipos de seguridad extender su configuración actual en lugar de reemplazarla, fortaleciendo las decisiones de acceso sin agregar fricción a los usuarios.
Por qué los ataques basados en identidad son tan difíciles de detener
Una de las principales razones por las que los robos de cuentas continúan teniendo éxito es que muchos controles de seguridad aún tratan la autenticación exitosa como la única prueba de confianza. Las herramientas tradicionales de gestión de identidad y acceso están diseñadas para verificar credenciales y flujos de autenticación, no necesariamente si la persona detrás de ellos es realmente confiable. Este desafío se acentúa a medida que las organizaciones adoptan modelos de trabajo híbrido, infraestructura cloud-first y políticas BYOD. Los equipos de seguridad deben equilibrar controles de acceso sólidos con requisitos de usabilidad y productividad.
Eso crea una difícil disyuntiva: o bloquean el acceso desde dispositivos que no cumplen con los estándares de seguridad, arriesgando interrumpir a los usuarios, o permiten el acceso y aceptan que algunos dispositivos ya pueden estar comprometidos. La mayoría de las organizaciones terminan en un punto intermedio, sin abordar completamente el problema subyacente de confianza. Incidentes de alto perfil en organizaciones como Clorox y Marks & Spencer han reforzado la misma lección: la identidad por sí sola ya no es un indicador suficiente de confianza.
Detener los robos de cuentas modernos requiere más que validar nombres de usuario y contraseñas. Las organizaciones también necesitan visibilidad sobre la postura del dispositivo, el riesgo de la sesión y las señales de comportamiento durante todo el ciclo de vida del acceso. Este cambio está impulsando un mayor interés en modelos de verificación continua, donde la confianza se evalúa no solo al iniciar sesión, sino durante toda la sesión.
Combate el riesgo de robo de cuentas con Specops
Specops Device Trust ofrece la evolución que requiere la seguridad de identidad Zero Trust. Al incorporar la confianza del dispositivo, los equipos de seguridad tienen una imagen más clara de quién accede a los recursos mediante:
- Autenticación de dispositivo: Asegura que solo los dispositivos aprobados puedan acceder a recursos sensibles vinculando usuarios a dispositivos confiables.
- Verificación continua del dispositivo: Comprueba la postura del dispositivo tanto al inicio de sesión como durante la sesión en factores como actualizaciones del SO, versiones del navegador y herramientas de seguridad.
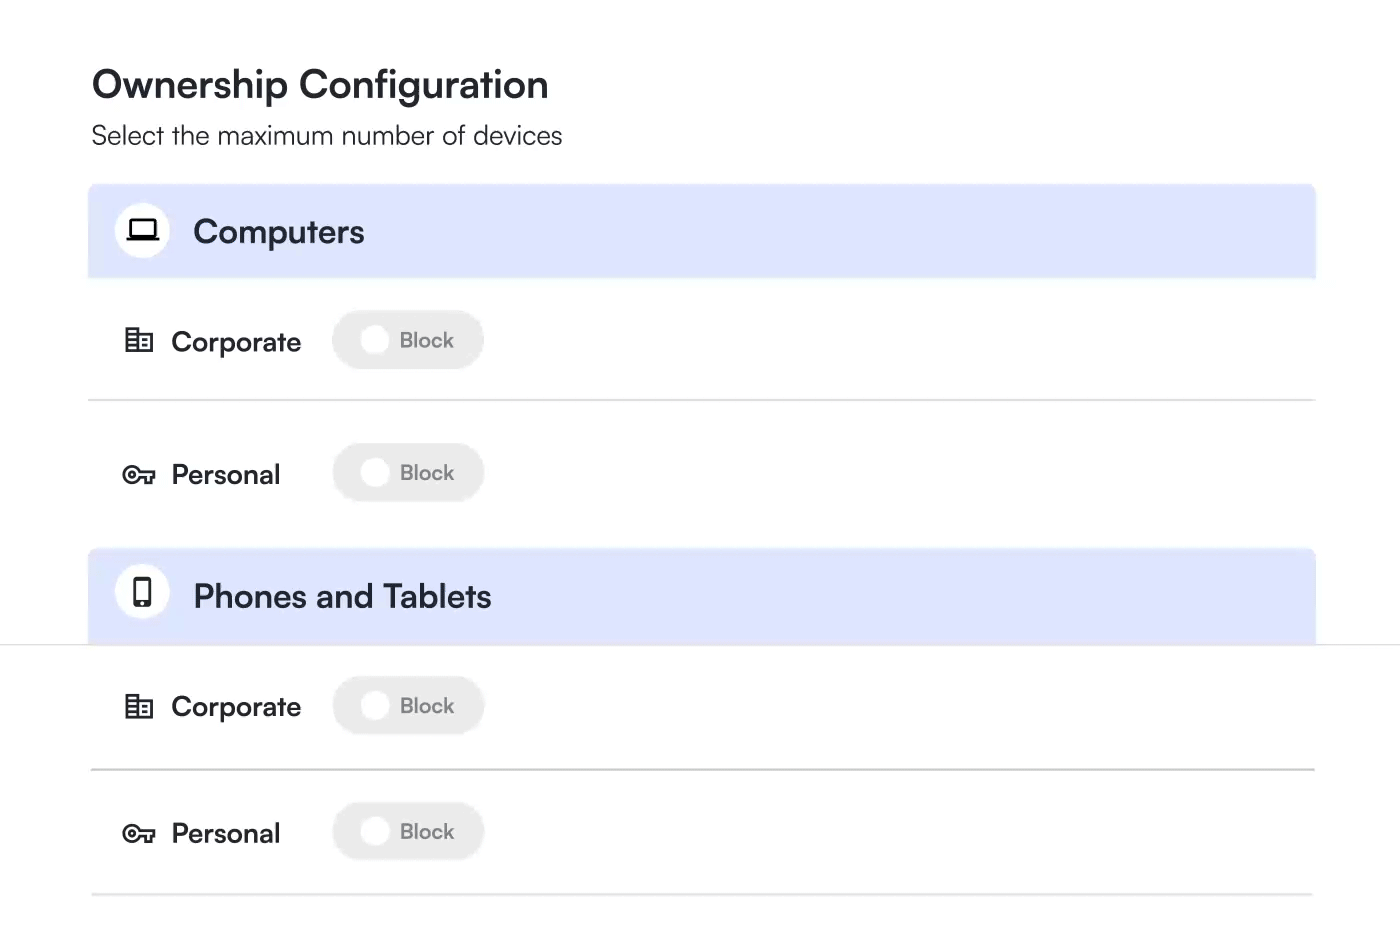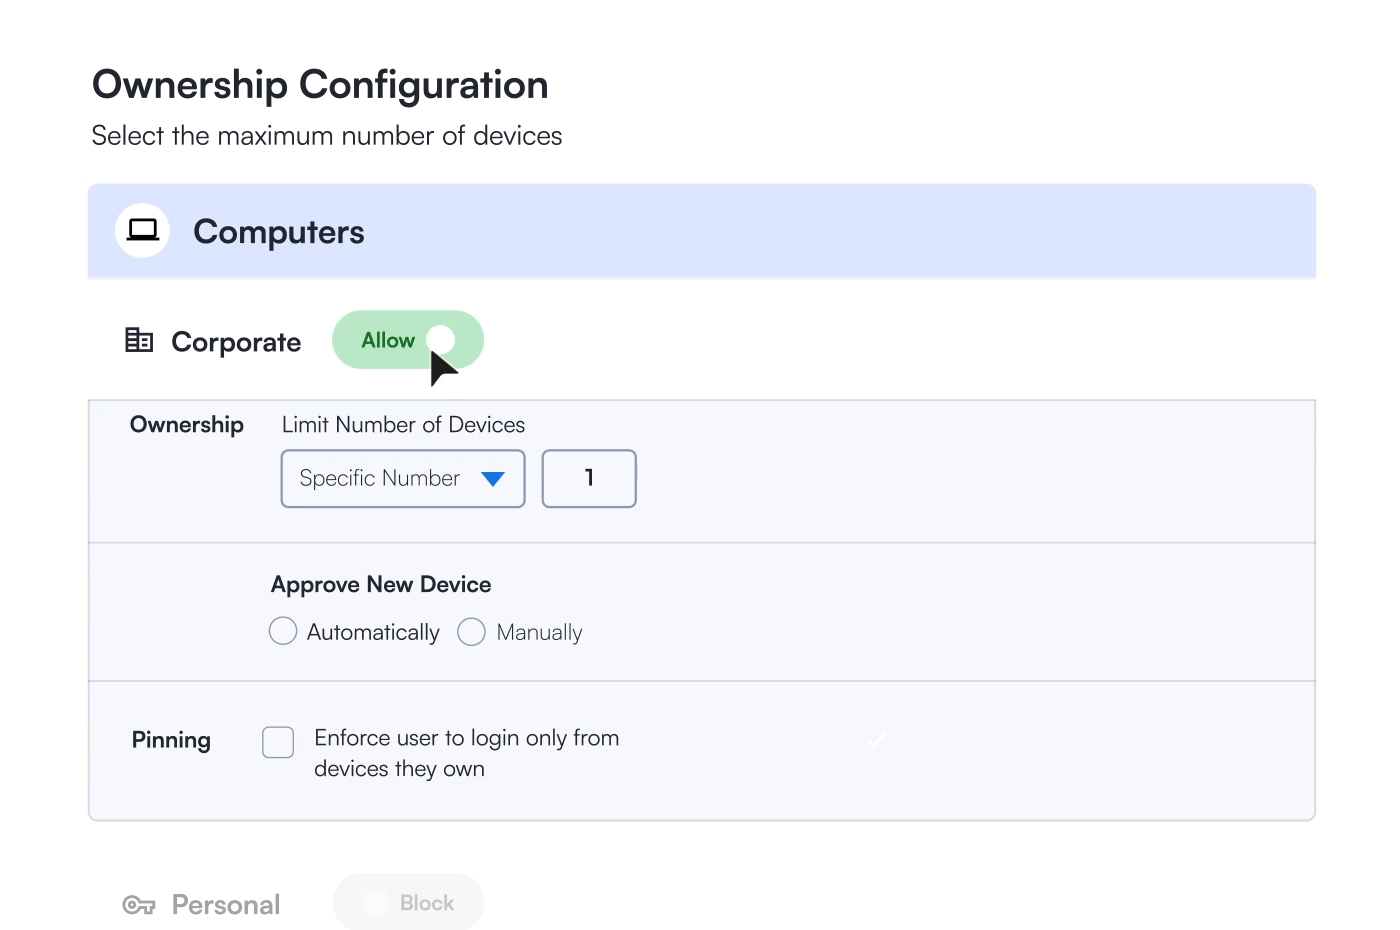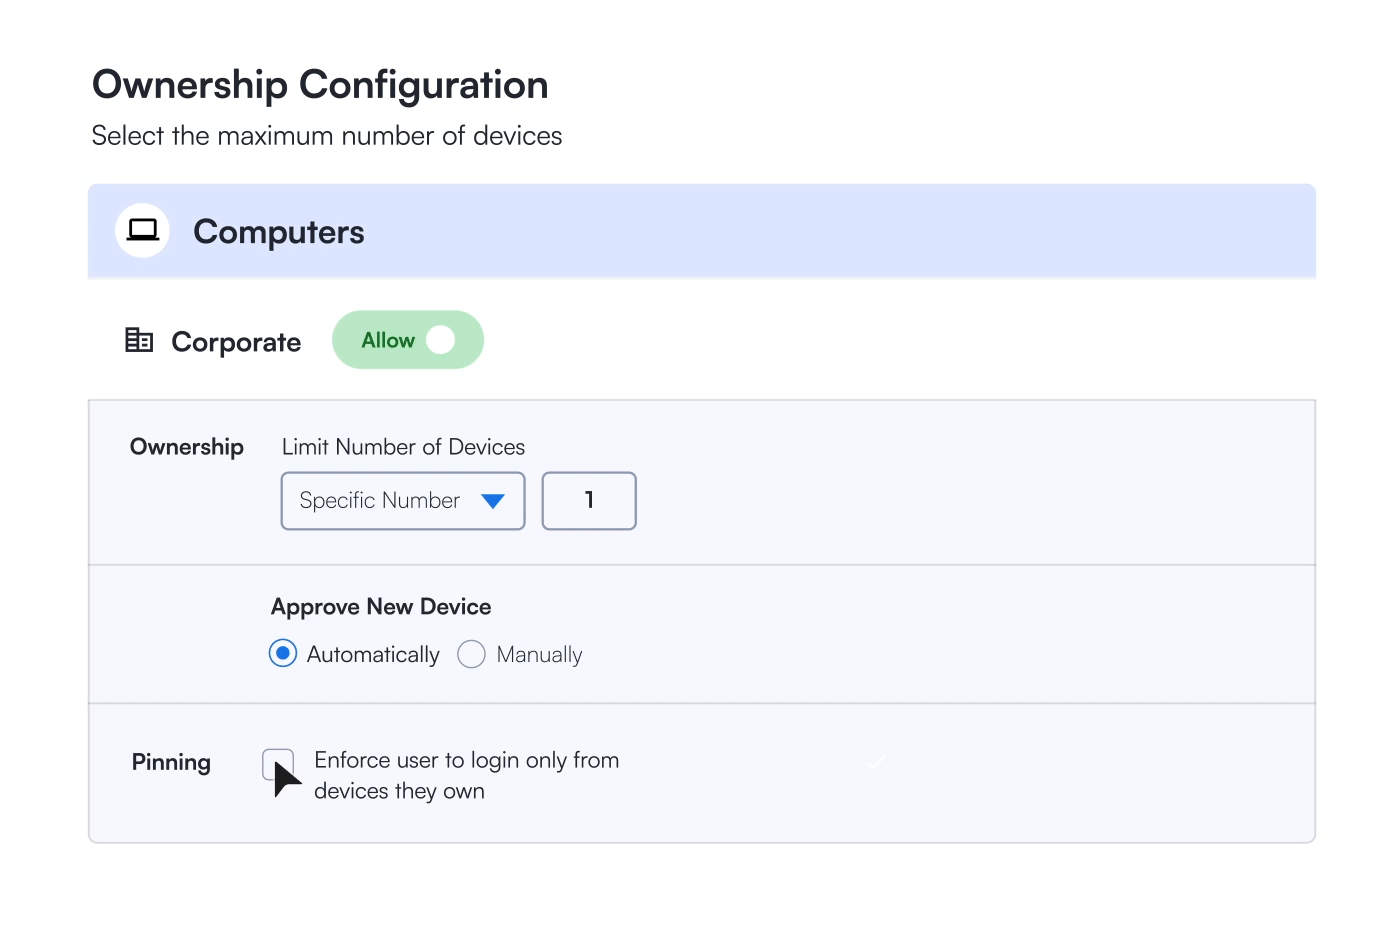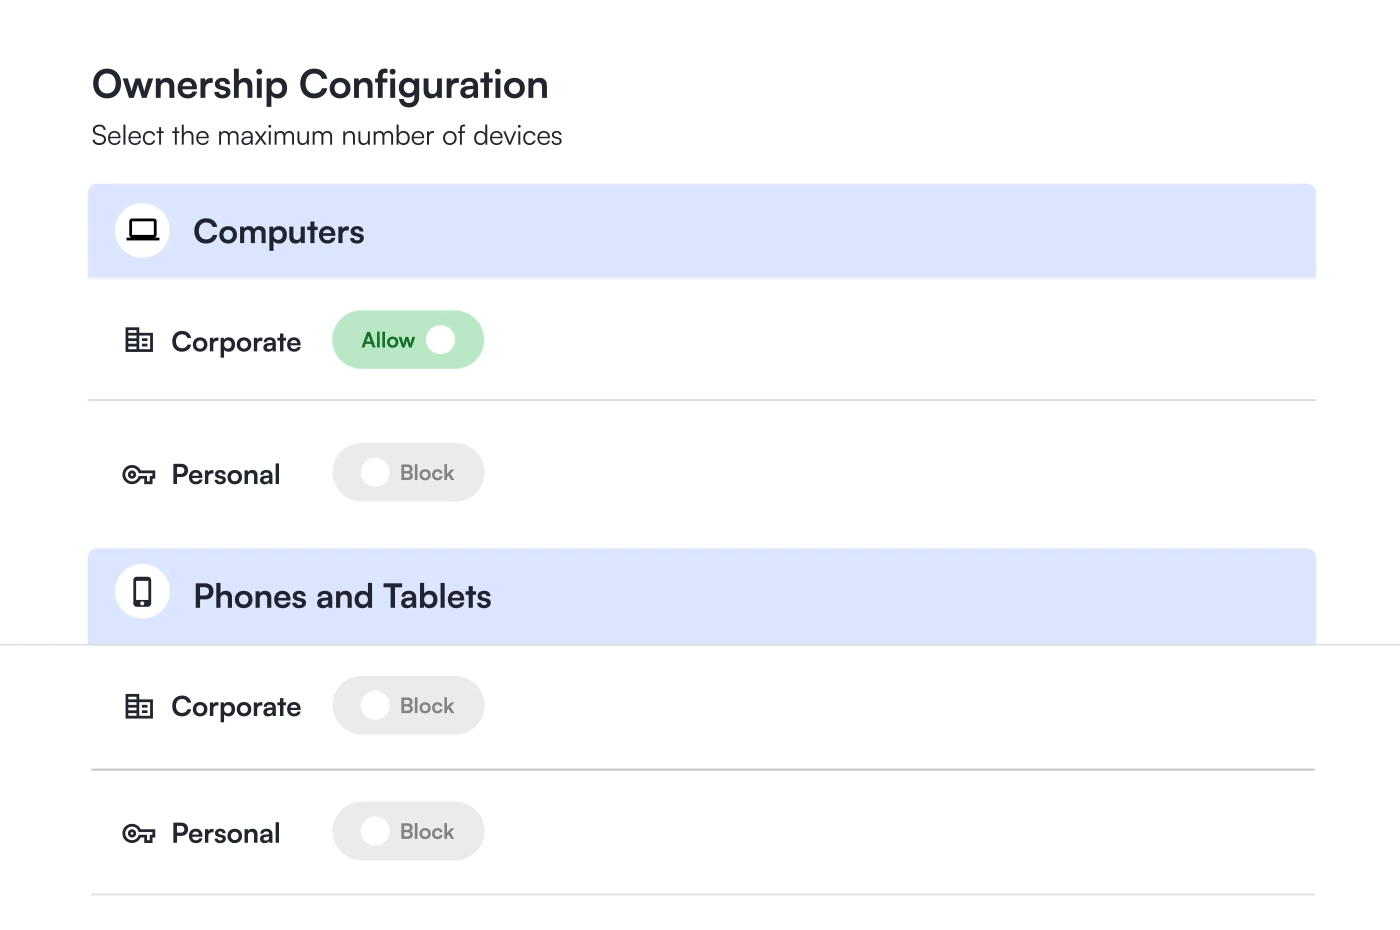
- Cobertura flexible de dispositivos: Aplica políticas tanto en dispositivos corporativos como personales, con la capacidad de adaptar el acceso según el riesgo y el contexto.
- Remediación en el acceso: Aborda los problemas a medida que surgen sin interrumpir innecesariamente a los usuarios. En lugar de forzar restablecimientos de contraseña o bloquear el acceso por completo, puedes guiar a los usuarios para resolver problemas y continuar trabajando de forma segura.
Una seguridad de identidad robusta combina una autenticación sólida con una experiencia de usuario fluida. Al incorporar la confianza del dispositivo con Specops, reduces las posibilidades de robo de cuentas sin ralentizar a tus equipos.
Si quieres ver cómo este enfoque encaja en tu entorno, contáctanos hoy.
Patrocinado y escrito por Specops Software.