Detalles de la vulnerabilidad
Progress Software ha emitido una advertencia sobre una vulnerabilidad crítica de omisión de autenticación en MOVEit Automation, su aplicación de transferencia gestionada de archivos (MFT) de nivel empresarial. La falla, registrada como CVE-2026-4670, afecta a las versiones anteriores a 2025.1.5, 2025.0.9 y 2024.1.8. Los atacantes remotos pueden explotarla sin privilegios en ataques de baja complejidad que no requieren interacción del usuario.
"Hemos solucionado la vulnerabilidad y el equipo de Progress MOVEit Automation recomienda encarecidamente realizar una actualización a la última versión. Actualizar mediante el instalador completo es la única forma de remediar este problema. Habrá una interrupción del sistema durante la actualización."
El mismo día, Progress también publicó parches para una vulnerabilidad de escalada de privilegios de alta gravedad (CVE-2026-5174) causada por una validación incorrecta de entrada en el mismo software.
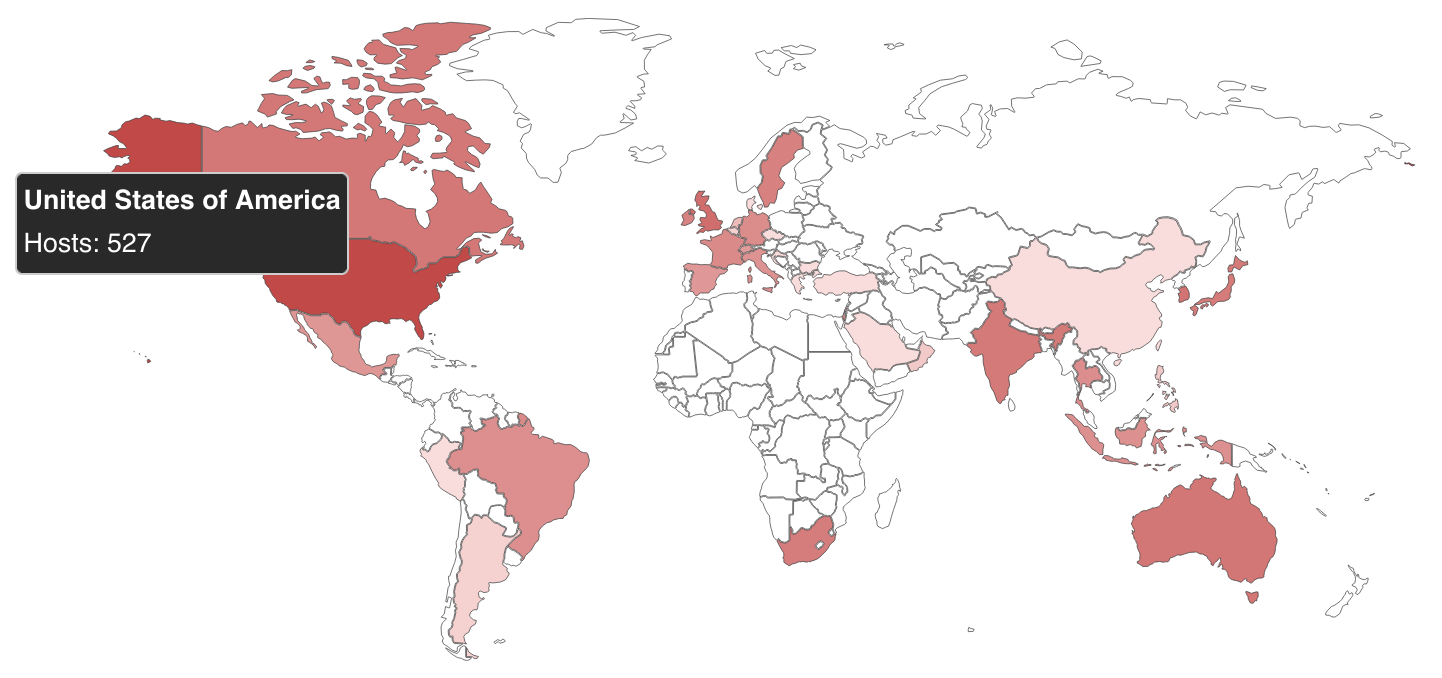
Según una búsqueda en Shodan compartida por el consultor de ciberseguridad Daniel Card, de PwnDefend, más de 1.400 instancias de MOVEit Automation están expuestas en línea, y más de una docena están vinculadas a agencias gubernamentales locales y estatales de Estados Unidos. Sin embargo, se desconoce cuántos de estos sistemas ya están protegidos contra CVE-2026-4670.
Historial de explotación
Aunque Progress aún no ha confirmado que estas vulnerabilidades se estén explotando activamente, otras fallas de MOVEit han sido atacadas en años recientes. Por ejemplo, el grupo ransomware Clop explotó un día cero en la plataforma MOVEit Transfer en 2023, afectando a más de 2.100 organizaciones y a más de 62 millones de personas, según estimaciones de Emsisoft.
- Accellion FTA
- SolarWinds Serv-U
- Gladinet CentreStack
- GoAnywhere MFT
- Cleo
Progress Software afirma que sus soluciones MOVEit MFT son utilizadas por más de 3.000 organizaciones empresariales y más de 100.000 usuarios en todo el mundo.