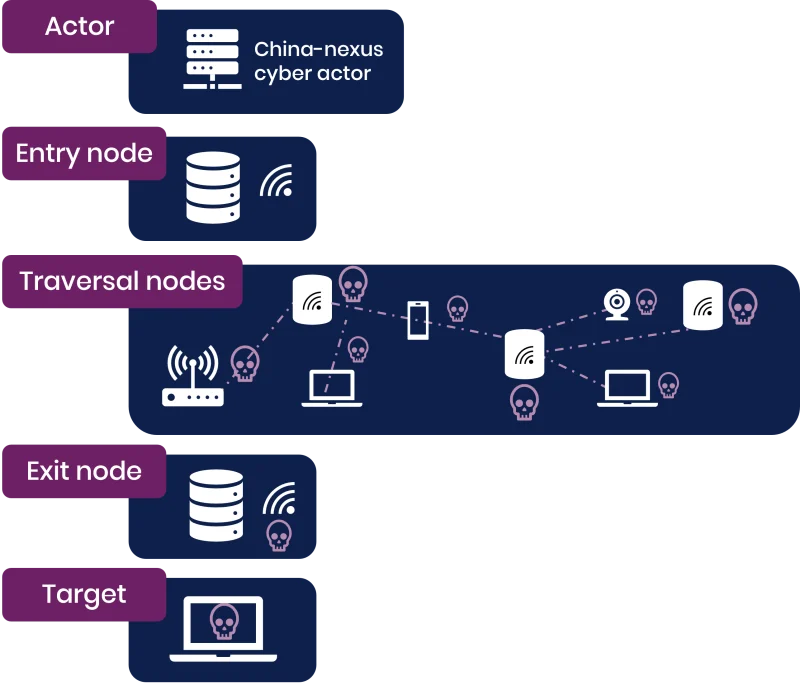
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC-UK) y sus socios internacionales emitieron una advertencia conjunta sobre el uso creciente de redes proxy a gran escala por parte de grupos de piratas informáticos vinculados a China. Estas redes, compuestas por dispositivos de consumo comprometidos, permiten a los atacantes enrutar el tráfico a través de múltiples nodos para ocultar su origen y evadir la detección geográfica.
La advertencia, cofirmada por agencias de Estados Unidos, Australia, Canadá, Alemania, Japón, Países Bajos, Nueva Zelanda, España y Suecia, señala que la mayoría de los grupos de hackers chinos han pasado de usar infraestructura adquirida individualmente a vastas botnets de dispositivos comprometidos, principalmente enrutadores de oficinas pequeñas y hogareñas (SOHO), así como cámaras conectadas a internet, grabadoras de video y equipos de almacenamiento en red (NAS).
El NCSC cree que la mayoría de los actores de amenazas vinculados a China utilizan estas redes, que se crean y actualizan constantemente, y que una misma red puede ser empleada por múltiples actores. Un ejemplo destacado es la botnet Raptor Train, que infectó más de 260.000 dispositivos en todo el mundo en 2024 y fue vinculada por el FBI al grupo de hackers chino Flax Typhoon y a Integrity Technology Group, empresa sancionada en enero de 2025.
El FBI desmanteló Raptor Train en septiembre de 2024 con ayuda de Black Lotus Labs, tras relacionarla con campañas contra entidades militares, gubernamentales, educativas, de telecomunicaciones y de la base industrial de defensa, principalmente en EE.UU. y Taiwán. Otra red, KV-Botnet, fue utilizada por Volt Typhoon y consistía en enrutadores Cisco y Netgear desactualizados; el FBI la desactivó en enero de 2024, aunque Volt Typhoon intentó reactivarla en noviembre de ese año.
Las operaciones de botnets representan una amenaza significativa para el Reino Unido al explotar vulnerabilidades en dispositivos cotidianos conectados a internet, con el potencial de llevar a cabo ciberataques a gran escala.
Las agencias de inteligencia occidentales advirtieron que las defensas tradicionales basadas en listas estáticas de direcciones IP maliciosas son cada vez menos efectivas, ya que estas botnets añaden continuamente nuevos nodos comprometidos. Recomiendan a los defensores de redes implementar autenticación multifactor, mapear dispositivos perimetrales, usar fuentes de amenazas dinámicas y aplicar listas blancas de IP, controles de confianza cero y verificación de certificados de máquina.