La empresa de ciberseguridad ReliaQuest ha confirmado que uno de sus empleados fue objeto de un ataque de ingeniería social, después de que los hackers se hicieran pasar por un miembro del equipo de seguridad. En un comunicado durante el fin de semana, ReliaQuest informó que un atacante llamó a varios empleados e intentó engañarlos para que accedieran a una página falsa de inicio de sesión único (SSO) de ReliaQuest alojada detrás de una red de entrega de contenido.
La semana pasada, el equipo de investigación de amenazas de ReliaQuest compartió en una publicación ahora eliminada que la banda de extorsión ShinyHunters estaba registrando dominios .claims para hacerse pasar por los equipos de soporte y TI de las empresas. La compañía rastreaba una campaña generalizada de ShinyHunters que utilizaba dominios con el patrón empresa[.]claims, incorporando el nombre o abreviatura de la organización objetivo bajo el TLD .claims.
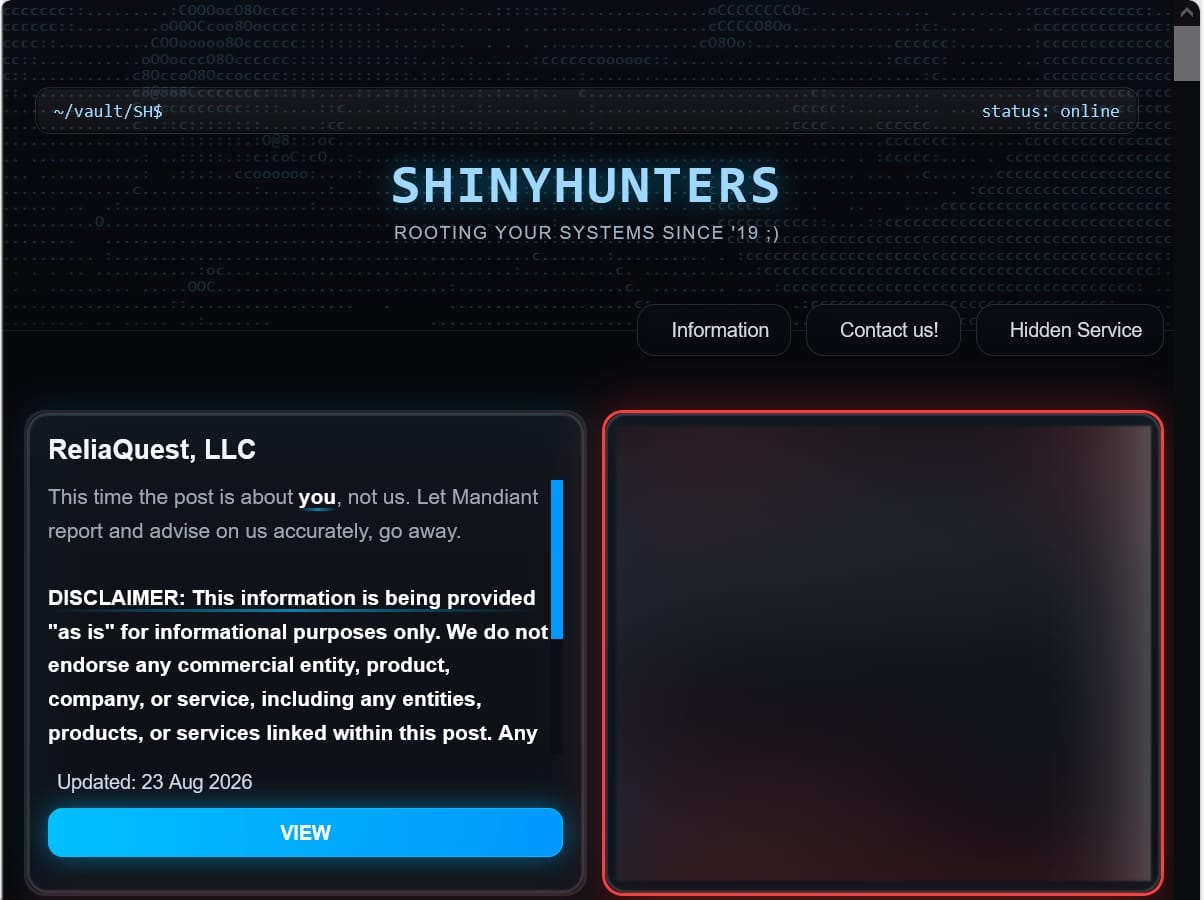
Ayer, una cuenta de X recién creada, presuntamente vinculada a los actores de amenazas, respondió a la publicación diciendo '¿Quién caza a quién?', compartiendo capturas de pantalla de lo que parecía ser una cuenta Okta SSO comprometida de un empleado de ReliaQuest. Poco después, ShinyHunters publicó las mismas capturas de pantalla en una nueva entrada en su sitio de filtración de datos. Tanto las publicaciones de ReliaQuest como las del presunto actor de amenazas fueron eliminadas posteriormente de X.
Según la compañía, el atacante alojó la página de phishing en un 'dominio de apariencia similar', que BleepingComputer conoció por fuentes como reliaquest.claims, y utilizó el nombre de un empleado de seguridad real durante los intentos de vishing. Uno de los empleados objetivo cayó en la artimaña, ingresó sus credenciales en la página SSO falsa y aprobó una notificación push de MFA, lo que otorgó al atacante acceso temporal de solo visualización al panel de identidad de ReliaQuest.
Sin embargo, los controles de confianza del dispositivo bloquearon con éxito los intentos posteriores de acceder a las aplicaciones a través del panel. ReliaQuest declaró que el alcance del acceso fue solo de visualización, sin acceso a aplicaciones o sistemas, y sin tocar datos de clientes. La empresa terminó las sesiones del atacante, revocó la contraseña expuesta y restableció todos los tokens de autenticación. La investigación no encontró evidencia de acceso a otras cuentas, aplicaciones o datos, ni señales de persistencia en los sistemas.
ShinyHunters reivindica el ataque
La declaración de ReliaQuest llega poco después de que el infame grupo de extorsión de datos ShinyHunters reivindicara un ataque contra la empresa. En una nueva publicación en su portal de extorsión, ShinyHunters hace referencia al informe anterior de ReliaQuest sobre el grupo, diciendo 'esta vez la publicación es sobre ustedes, no sobre nosotros'. Los actores de amenazas publicaron evidencia de acceso, mostrando que habían violado con éxito la cuenta Okta SSO de ReliaQuest.
BleepingComputer preguntó a ReliaQuest si el incidente está vinculado a ShinyHunters, pero no se ha recibido información adicional. Sin embargo, ShinyHunters dijo a BleepingComputer que su acceso fue solo de visualización y no llegó a aplicaciones, sistemas o datos de clientes. 'No se accedió a identidades adicionales, no se alcanzaron aplicaciones comerciales, no se accedió a datos de clientes o de ReliaQuest más allá de las credenciales de inicio de sesión del usuario, y no se estableció persistencia', afirmó el actor de amenazas.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención disminuye drásticamente. El Blue Report 2026 mide las defensas técnica por técnica a través de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.