Explotación del proceso de registro
La plataforma de trading online Robinhood sufrió un abuso de su proceso de creación de cuentas por parte de actores maliciosos, quienes lograron insertar mensajes de phishing en correos electrónicos legítimos, haciendo que los usuarios creyeran que sus cuentas tenían actividad sospechosa.
Correos engañosos con apariencia oficial
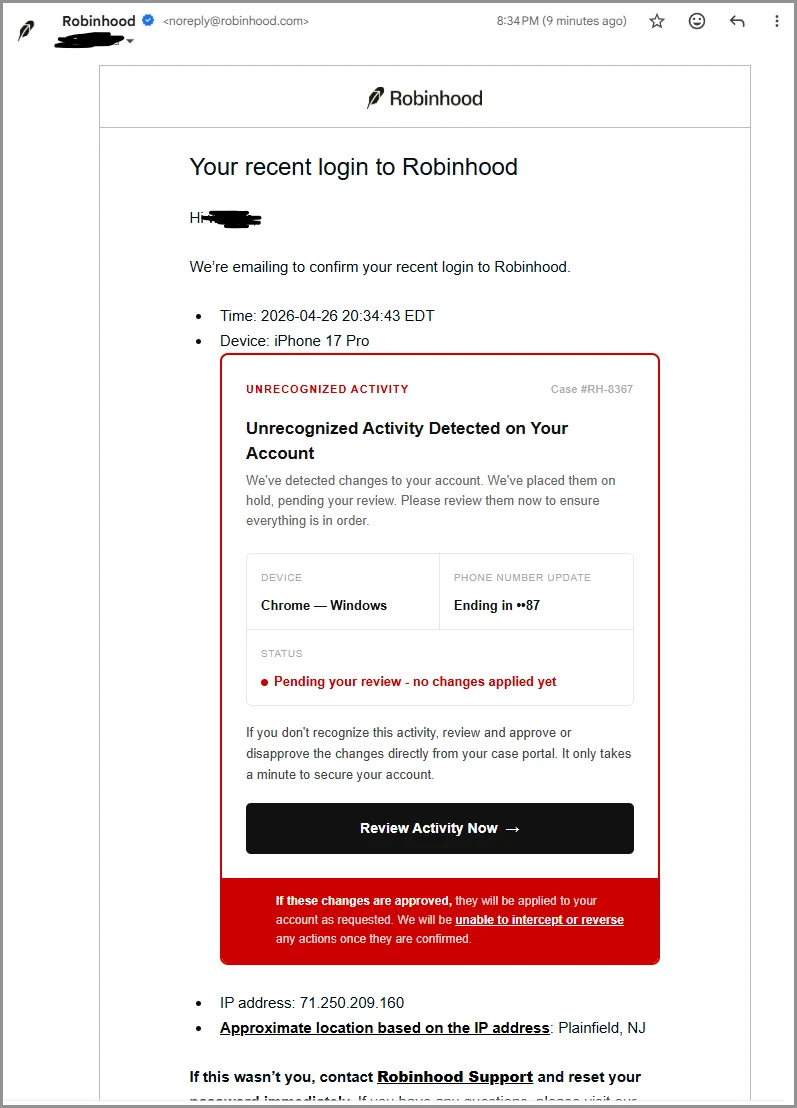
Desde la noche del 26 de abril, clientes de Robinhood comenzaron a recibir correos con el asunto 'Your recent login to Robinhood' que indicaban que un 'Dispositivo no reconocido vinculado a tu cuenta' había sido detectado, mostrando direcciones IP y números de teléfono parciales inusuales.
"Detectamos un intento de inicio de sesión desde un dispositivo que no es reconocido. Si no fuiste tú, revisa tu actividad de cuenta inmediatamente para asegurarla", rezaba el correo de phishing.
El mensaje incluía un botón titulado 'Revisar actividad ahora' que redirigía a un sitio de phishing en robinhood[.]casevaultreview[.]com, actualmente caído. Capturas de pantalla en Reddit sugieren que el sitio intentaba robar credenciales de Robinhood.
Lo que hacía convincentes estos correos es que provenían de la dirección legítima noreply@robinhood.com y superaban las verificaciones de seguridad SPF y DKIM.
Detalles del fallo explotado
BleepingComputer confirmó que al registrarse una nueva cuenta, Robinhood envía automáticamente un correo de 'Your recent login to Robinhood' que incluye hora de registro, dirección IP, información del dispositivo y ubicación aproximada.
Los atacantes modificaron los metadatos del dispositivo para incluir HTML incrustado que Robinhood no sanitizó adecuadamente. Este HTML se inyectó en el campo 'Device:' del correo, haciendo que se renderizara como un falso mensaje de 'Dispositivo no reconocido vinculado a tu cuenta'.
Para dirigirse a clientes de Robinhood, los atacantes probablemente usaron listas de direcciones de correo conocidas de filtraciones anteriores, como la sufrida por Robinhood en noviembre de 2021 que afectó a 7 millones de clientes.
También aprovecharon el comportamiento de alias de puntos de Gmail, donde agregar puntos a una dirección no cambia su destino, permitiendo registrar cuentas con variaciones de direcciones reales pero entregando los mensajes a los destinatarios previstos.
Respuesta de Robinhood
Robinhood confirmó el incidente en un comunicado en X: "El domingo por la noche, algunos clientes recibieron un correo falsificado de noreply@robinhood.com con el asunto 'Your recent login to Robinhood'. Este intento de phishing fue posible por un abuso del flujo de creación de cuentas. No fue una brecha de nuestros sistemas o cuentas de clientes, y la información personal y los fondos no se vieron afectados".
BleepingComputer confirmó que Robinhood ha corregido el fallo eliminando el campo 'Device:' que se abusaba de los correos de creación de cuentas. La compañía recomienda a los usuarios que recibieron el mensaje eliminarlo y no hacer clic en ningún enlace.