Signal ha introducido la verificación automática de claves, una nueva característica de seguridad que permite a los usuarios asegurarse de que sus chats cifrados no han sido interceptados. Esta función se enmarca en un sistema de 'transparencia de claves' que utiliza a Cloudflare y Trail of Bits como auditores independientes de confianza para verificar la integridad de las conversaciones.
La ingeniera de software de Signal, Katherine Yen, explicó que el sistema funciona mediante verificaciones realizadas por el usuario, sus contactos y auditores externos, proporcionando la misma garantía que la verificación manual de números de seguridad. A diferencia de estos, las verificaciones automáticas no requieren reuniones presenciales ni canales de comunicación secundarios.
Yen añadió que este sistema asegura que la asociación entre un número de teléfono o nombre de usuario y su clave pública de cifrado sea globalmente consistente y transparente para todos los participantes del ecosistema Signal. Esto protege contra escenarios en los que una clave se intercambia sin el conocimiento del propietario, por ejemplo, si un actor malicioso compromete Signal y asocia una clave diferente al número de teléfono de un contacto.
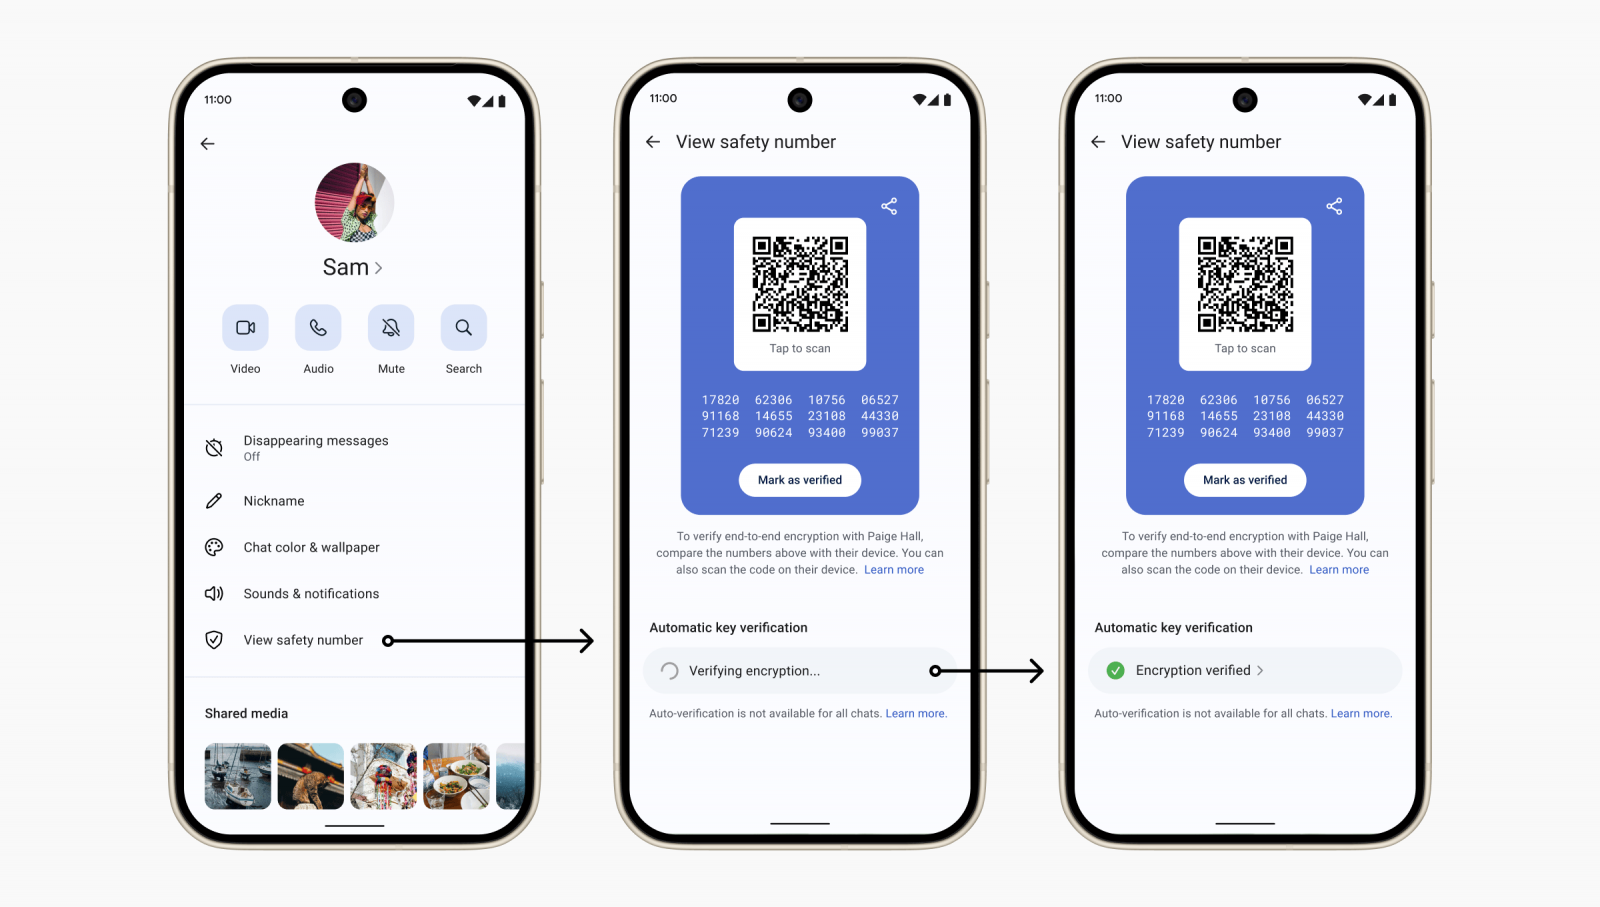
Para activar la verificación automática de claves, los usuarios deben ir a Configuración > Privacidad > Avanzado y activar la opción 'Verificación automática de claves'. También pueden verificar la clave pública de un contacto haciendo clic en 'Verificar automáticamente' en la pantalla de verificación del número de seguridad. Si la verificación es exitosa, la aplicación muestra una marca de verificación verde y el mensaje 'Cifrado verificado'.
Aquellos que no deseen confiar en Signal o en los auditores independientes pueden desactivar la función en la configuración de privacidad y continuar usando la verificación manual de números de seguridad.
La transparencia de claves ofrece una forma fácil de confirmar una parte importante de la seguridad de los mensajes, complementando nuestro sistema existente de números de seguridad.
En mayo, Signal también introdujo nuevas advertencias y confirmaciones en la aplicación para dar a los usuarios tiempo para evaluar la seguridad de solicitudes externas, como protección contra phishing y ataques de ingeniería social. Esto fue motivado por ataques atribuidos a hackers respaldados por el estado ruso que apuntaron a usuarios de alto perfil con alertas falsas de 'Soporte de Signal' que abusaban de la función de dispositivos vinculados para obtener acceso a cuentas, chats y listas de contactos, según lo informado por el FBI, las autoridades alemanas y el gobierno holandés.
Un mes después, el Departamento de Estado de EE. UU. anunció recompensas de hasta 10 millones de dólares por información que conduzca a la identificación o localización de miembros de los grupos de hackers UNC5792 y UNC4221, vinculados a campañas de phishing dirigidas a usuarios de Signal.