Silent Ransom Group ataca bufetes de abogados con llamadas falsas de soporte técnico
El grupo de extorsión Silent Ransom Group está atacando activamente bufetes de abogados y organizaciones de servicios profesionales en EE. UU. mediante ataques de ingeniería social que, según un informe de la empresa de ciberseguridad Mandiant, a menudo conducen al robo de datos en cuestión de horas desde el contacto inicial.
El informe sigue a un aviso FLASH del FBI publicado la semana pasada que advertía que Silent Ransom Group se dirigía a bufetes de abogados estadounidenses con ataques de ingeniería social e incluso robos de datos presenciales. Mandiant ahora proporciona detalles técnicos adicionales sobre cómo se realizan las intrusiones.
Mandiant afirma que el grupo, rastreado como UNC3753, Luna Moth y Chatty Spider, atacó a docenas de organizaciones en los sectores legal, financiero y de servicios profesionales entre enero y mayo de 2026.
Mandiant advirtió que los bufetes de abogados siguen siendo objetivos especialmente atractivos porque almacenan grandes volúmenes de información confidencial de clientes y pueden sentirse presionados para resolver incidentes de extorsión y evitar daños reputacionales y regulatorios.
Los bufetes de abogados representan objetivos de alto valor para los actores de extorsión. Mantienen repositorios concentrados de archivos de transacciones extremadamente sensibles de clientes, planes de fusiones y adquisiciones, secretos comerciales e informes regulatorios corporativos. Los grupos de amenazas reconocen que las entidades legales están sujetas a una fuerte exposición reputacional y regulatoria y pueden estar muy motivadas para resolver situaciones de extorsión en silencio para proteger su posición profesional.
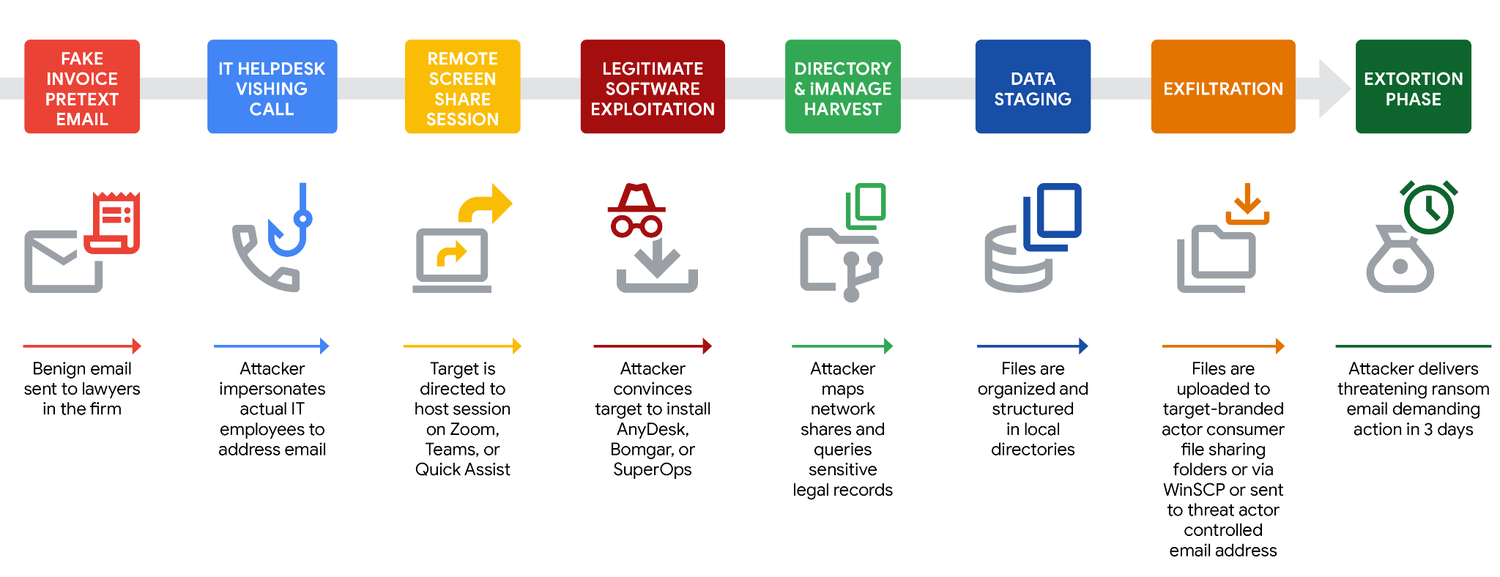
Los investigadores dicen que los ataques comienzan con correos electrónicos de phishing con temática de facturas enviados desde cuentas de correo electrónico de consumidores. Estos correos no contienen enlaces ni archivos adjuntos maliciosos, sino que sirven como antesala para llamadas telefónicas de seguimiento de atacantes que se hacen pasar por personal de TI corporativo.
La realización de ataques a través de llamadas de voz ha sido una táctica constante de estos actores de amenazas durante años, que anteriormente utilizaron en campañas de ingeniería social BazarCall vinculadas a ataques de ransomware Ryuk y Conti. Un ataque de phishing con devolución de llamada ocurre cuando los actores de amenazas envían correos electrónicos de phishing de aspecto inocuo que contienen señuelos relacionados con TI o alarmantes que incitan al destinatario a devolver la llamada a un número de teléfono incluido.
En la campaña actual, Silent Ransom Group se hace pasar por mesas de ayuda de TI y convence a los empleados para que se unan a sesiones de soporte remoto a través de Microsoft Teams, Zoom, Quick Assist o Microsoft Terminal Services.
Durante estas sesiones, los atacantes engañan al objetivo para que instale herramientas de monitoreo y gestión remota como AnyDesk, Zoho Assist, Bomgar o SuperOps, obteniendo así acceso inicial a la red corporativa.
Mandiant también descubrió dominios de phishing vinculados a la campaña que suplantan portales internos de TI utilizando patrones de nombres como:
- portal-ti-[empresa].com
- soporte-[empresa].net
- helpdesk-[empresa].org
Los investigadores dicen que los actores de amenazas también utilizan privnote[.]com, un servicio de mensajería autodestructiva, para compartir enlaces de instalación y comandos con los objetivos durante las sesiones de soporte remoto. Según Mandiant, esta táctica ayuda a reducir los artefactos forenses que quedan en los historiales del navegador o registros de chat corporativos.
Una vez dentro de la red, el grupo busca documentos legales y financieros confidenciales, incluidos contratos, registros fiscales, números de Seguro Social y archivos de fusiones o adquisiciones. Los atacantes suelen atacar plataformas de gestión de documentos y repositorios de almacenamiento en la nube antes de exfiltrar los datos utilizando herramientas como WinSCP o Rclone.
Mandiant dice que la operación de extorsión es altamente agresiva, y las demandas de rescate a menudo llegan dentro de los 30 minutos posteriores a la salida de los atacantes del entorno de la víctima.
Estas cartas de extorsión altamente agresivas dan a las organizaciones un plazo de tres días para responder e iniciar negociaciones de rescate. Si la organización víctima no responde, los actores de amenazas declaran que llamarán y enviarán correos electrónicos a los empleados objetivo y clientes externos directamente para alertarlos sobre la violación de datos. Las cartas de extorsión enfatizan explícitamente que la filtración comprometerá la confianza del cliente, invitará a multas regulatorias sustanciales y sugerirá que los clientes externos demanden a la organización víctima por mal manejo de datos.
El informe también hace referencia al aviso reciente del FBI en el que las fuerzas del orden advirtieron que Silent Ransom Group atacaba a bufetes de abogados estadounidenses con ataques de robo de datos en persona.
Según el FBI, los atacantes se hacen pasar por personal de TI interno a través de llamadas telefónicas y correos electrónicos, y luego intentan obtener acceso remoto o visitar físicamente las oficinas para 'duplicar' computadoras o crear copias de seguridad mientras roban archivos en secreto.
Si bien Mandiant dijo que había evidencia forense limitada, los investigadores creen que estos ataques en persona probablemente estén vinculados a UNC3753 basándose en similitudes en la orientación, los cronogramas y el comportamiento operativo.
Silent Ransom Group ha estado activo desde al menos 2022, cuando formaba parte del sindicato de ciberdelincuencia Ryuk y Conti.
Como informó anteriormente BleepingComputer, los actores de amenazas estaban previamente vinculados a campañas de phishing con devolución de llamada BazarCall que proporcionaban acceso inicial en ataques de ransomware Conti y Ryuk.
Después de que el sindicato Conti se disolviera en 2022, el grupo pasó a operaciones independientes de robo de datos y extorsión bajo la marca Silent Ransom Group.
Los investigadores dicen que el grupo ya no depende del cifrado de ransomware tradicional y, en cambio, se centra completamente en la extorsión mediante robo de datos, en la que roban datos confidenciales y presionan a las víctimas para que paguen y evitar filtraciones.
Un informe separado publicado esta semana por Resecurity encontró que la banda también opera infraestructura de flujo rápido para ocultar y proteger sus plataformas de filtración de datos.
DNS fast flux es un método en el que los atacantes rotan constantemente las direcciones IP de un dominio a través de un gran grupo de dispositivos comprometidos para ocultar su infraestructura y dificultar las eliminaciones o el bloqueo.
Según la empresa, la infraestructura utiliza direcciones IP residenciales en varios países y proveedores de servicios de Internet para dificultar las eliminaciones.
Resecurity dijo que el sitio de filtraciones 'business-data-leaks[.]com' del grupo y la infraestructura relacionada dependen de redes de proxy residenciales distribuidas en América Latina, Europa del Este, Asia Central, Medio Oriente y Asia. Los investigadores también vincularon la infraestructura con otros servicios y dominios relacionados con el cibercrimen.
Para defenderse de los ataques, tanto Mandiant como el FBI recomiendan implementar procedimientos de verificación estrictos para las interacciones de soporte de TI, limitar las herramientas de acceso remoto, aplicar MFA, restringir los dispositivos de almacenamiento USB y capacitar a los empleados para reconocer intentos de phishing por voz.