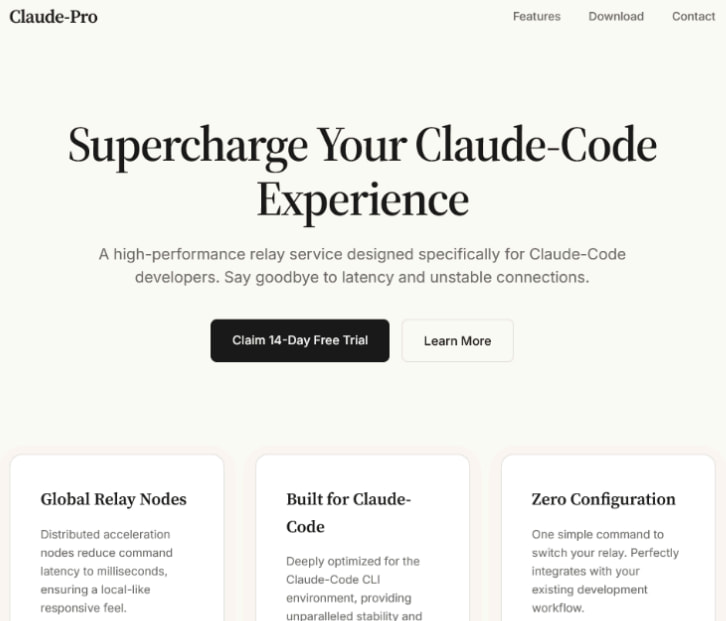
Un sitio web falso que imita a Claude AI está distribuyendo un nuevo malware para Windows llamado Beagle, una puerta trasera no documentada. El sitio, alojado en claude-pro[.]com, ofrece una descarga de 'Claude-Pro Relay', un supuesto servicio de retransmisión de alto rendimiento para desarrolladores de Claude-Code.
Según investigadores de Sophos, el sitio falso es una copia simplista del legítimo, usando colores y fuentes similares, pero los enlaces redirigen a la página principal. Los usuarios que caen en la trampa descargan un archivo de 505 MB llamado 'Claude-Pro-windows-x64.zip', que contiene un instalador MSI malicioso.
Al ejecutar el instalador, se añaden tres archivos a la carpeta de inicio: NOVupdate.exe, NOVupdate.exe.dat y avk.dll. Malwarebytes, que descubrió inicialmente la campaña, indica que el instalador es una copia trojanizada de Claude que funciona aparentemente bien, pero despliega una cadena de malware PlugX en segundo plano, otorgando acceso remoto a los atacantes.
El backdoor Beagle
Sophos descubrió que el primer payload es DonutLoader, que carga una puerta trasera relativamente simple llamada Beagle. Este backdoor, que no debe confundirse con el gusano Beagle/Bagle de 2004, cuenta con un conjunto limitado de comandos: desinstalar, ejecutar comandos, subir archivos, descargar archivos, crear directorios, renombrar archivos, listar contenido y eliminar directorios.
NOVupdate.exe es un actualizador firmado de G Data que los atacantes utilizan para sideladear la DLL maliciosa avk.dll y el archivo encriptado NOVupdate.exe.dat. Sophos señala que el sideloading de esta DLL y un archivo encriptado usando un ejecutable firmado de G Data ya se ha asociado con actividades de PlugX en el pasado.
La DLL descifra y ejecuta en memoria el payload contenido en NOVupdate.exe.dat, que es DonutLoader, un inyector en memoria de código abierto. DonutLoader carga el payload final, Beagle, en la memoria del sistema para evadir la detección.
El backdoor se comunica con el servidor de comando y control (C2) en license.claude-pro[.]com a través de TCP en el puerto 443 o UDP en el puerto 8080, usando una clave AES hardcodeada para cifrar las comunicaciones. La dirección IP del C2 es 8.217.190.58, que está en el rango asignado a Alibaba Cloud, según Malwarebytes.
Campañas adicionales y atribución
Sophos encontró muestras adicionales de Beagle cargadas en VirusTotal entre febrero y abril de 2026, que utilizan la misma clave de descifrado XOR pero diferentes cadenas de ataque, incluyendo binarios de Microsoft Defender, shellcode de AdaptixC2 con un PDF señuelo, y sitios falsos de actualización de múltiples proveedores de seguridad como CrowdStrike, SentinelOne y Trellix.
Aunque Sophos no pudo atribuir la campaña con certeza, los investigadores sugieren que los mismos operadores detrás de PlugX podrían estar experimentando con un nuevo payload. Para mitigar el riesgo, los usuarios deben descargar Claude solo desde el portal oficial y evitar resultados patrocinados en búsquedas. La presencia de archivos 'NOVupdate' en un sistema es un fuerte indicador de compromiso.