Sitio web de Seiko USA desfigurado tras presunto robo de datos de clientes
El sitio web de Seiko USA fue desfigurado durante el fin de semana, mostrando un mensaje de atacantes que afirman haber robado su base de datos de clientes de Shopify y amenazan con filtrarla a menos que se pague un rescate.
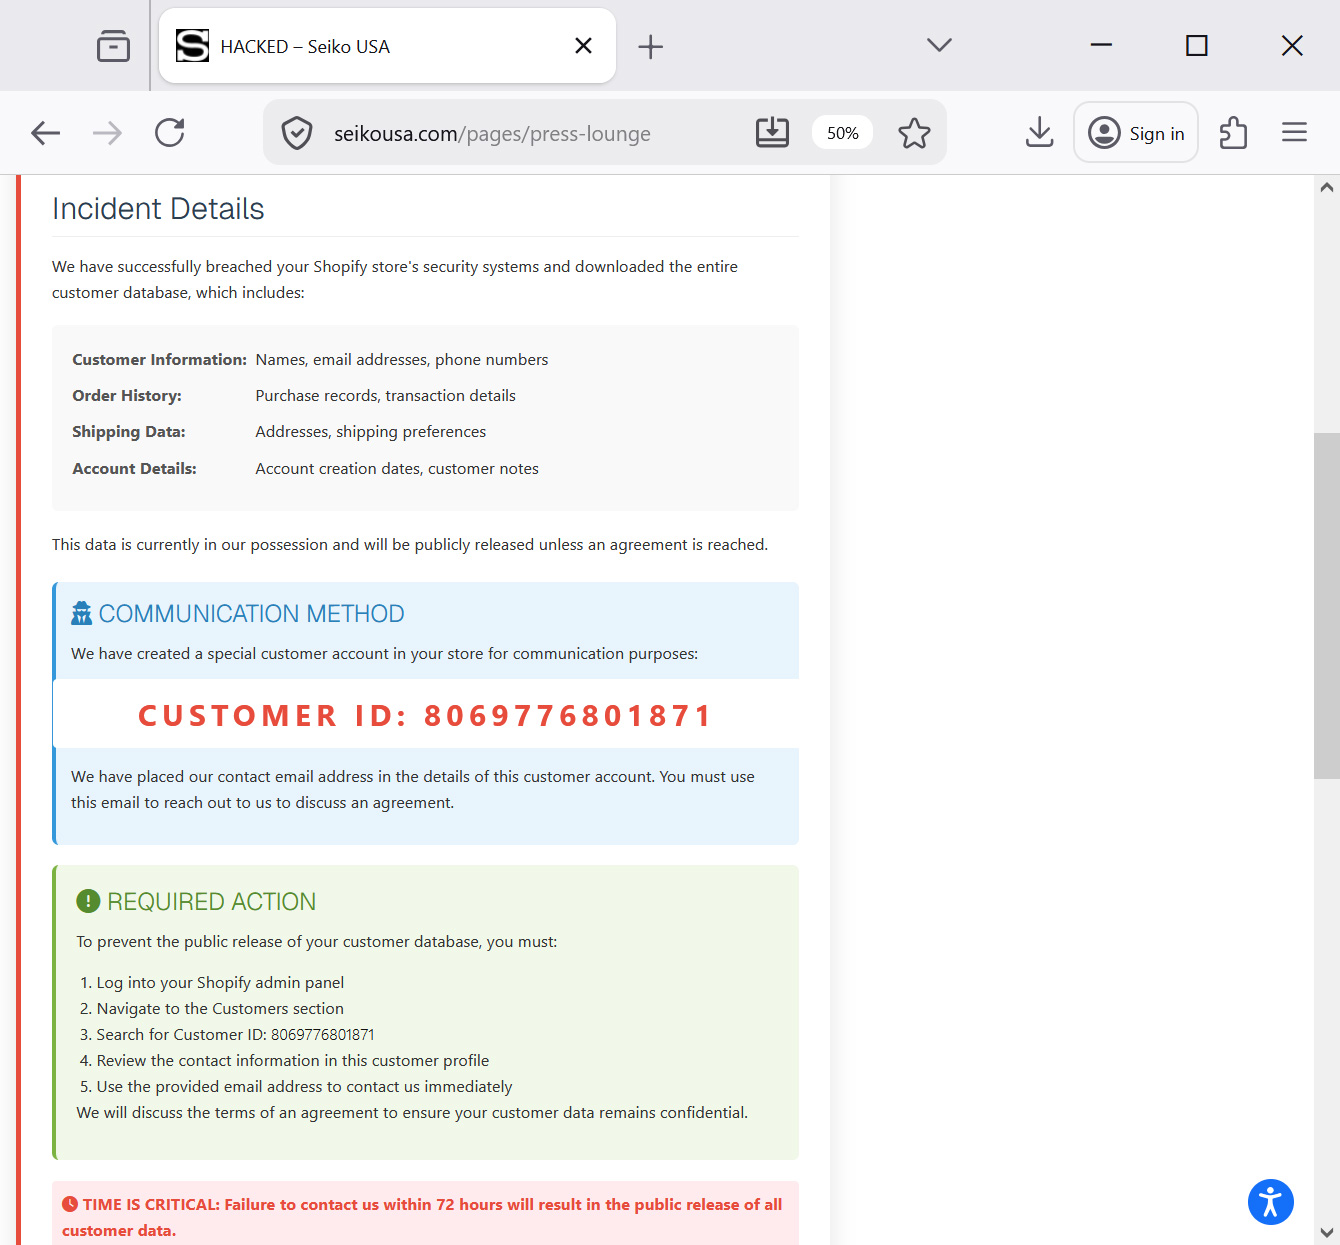
Los visitantes de la sección 'Press Lounge' del sitio se encontraron con una página titulada 'HACKED', que reemplazó el contenido normal con lo que parecía ser una demanda de rescate y una notificación de violación de datos.
El mensaje advertía que los atacantes habían accedido al backend de Shopify de la empresa y exfiltrado información confidencial de los clientes.
Esta es una notificación de seguridad urgente con respecto a su tienda Shopify. Su base de datos de clientes ha sido comprometida. Hemos violado con éxito los sistemas de seguridad de su tienda Shopify y descargado toda la base de datos de clientes.
Los actores de la amenaza afirman que los datos robados contienen la siguiente información: nombres, direcciones de correo electrónico y números de teléfono de los clientes; historial de pedidos, como registros de compra y detalles de transacciones; datos de envío, incluyendo direcciones y preferencias; y detalles de la cuenta, como fechas de creación y notas de los clientes.
Los atacantes advierten que los datos robados serán publicados a menos que Seiko USA inicie negociaciones. Como parte de la demanda, instruyeron a la empresa a localizar una cuenta de cliente específica, identificada con el ID 8069776801871, dentro del panel de administración de Shopify. Los actores de la amenaza afirman que se agregó una dirección de correo electrónico de contacto a ese perfil de cuenta y debe usarse para iniciar las negociaciones.
La desfiguración también advirtió que Seiko USA tenía 72 horas para contactarlos o la supuesta base de datos sería publicada. BleepingComputer no ha podido determinar qué actor de amenaza está detrás del ataque ni si sus afirmaciones son legítimas. Seiko USA no ha confirmado públicamente ni respondido a los correos electrónicos de BleepingComputer sobre el incidente, pero desde entonces ha eliminado el mensaje de extorsión del sitio web.