Descubrimiento de la campaña
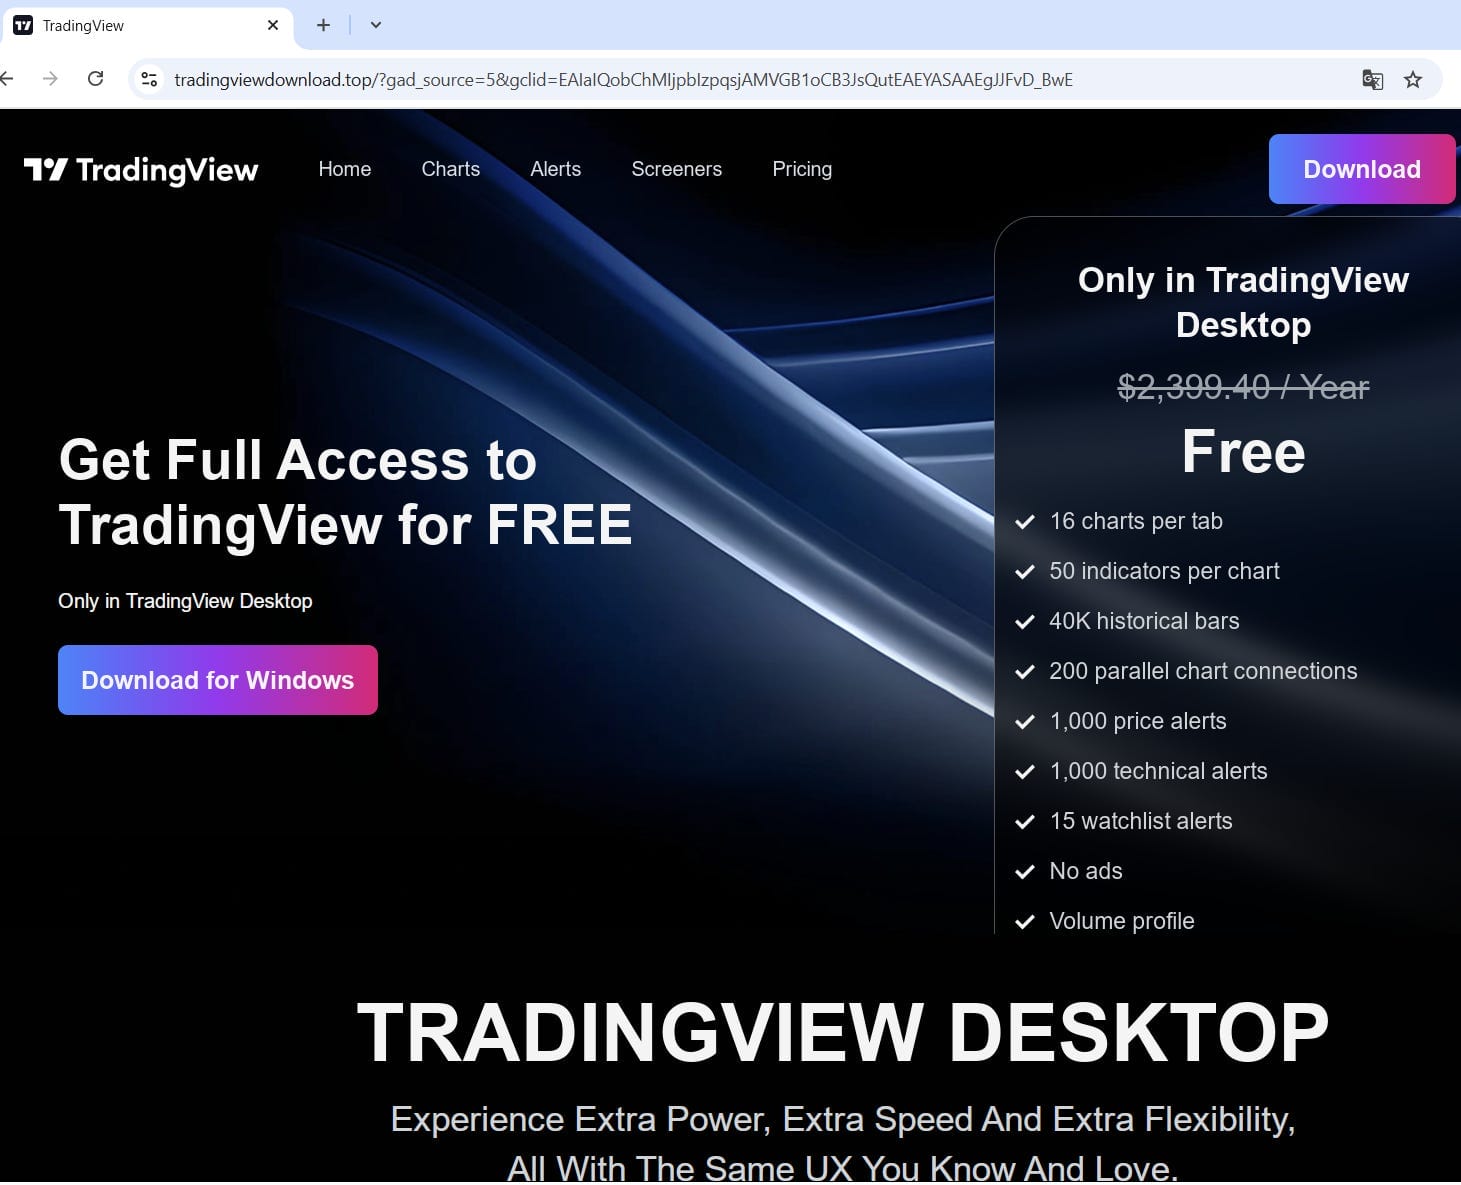
Una campaña masiva de malvertising está utilizando páginas web falsas de Solana, Luno y TradingView con JavaScript malicioso que instruye a los navegadores a ensamblar malware directamente en memoria. La operación ha estado activa desde finales de 2024 y está localizada en 25 idiomas en 12 países, principalmente en Asia-Pacífico y América Latina.
La plataforma de seguridad publicitaria Confiant ha identificado que el diseño de la campaña destaca por usar el navegador web como un 'pipeline de ensamblaje local' para el malware. Aunque los portales falsos muestran un botón de descarga, una biblioteca ReactJS en la página de aterrizaje prepara el navegador para un flujo de descarga gestionado.
Mecanismo de ataque
Según Confiant, la página primero registra un service worker que actúa como gestor de descargas y ayuda a construir el archivo de malware de forma incremental. En la primera etapa, se configura un shared worker que ensambla el malware a partir de componentes recibidos en pasos posteriores. En la segunda etapa, la página de aterrizaje utiliza su SharedWorker para solicitar una respuesta '/config' con parámetros de semilla y tamaño aleatorios, específicos para cada sesión.
La respuesta '/config' no es una descarga normal, sino una respuesta de ensamblaje que devuelve una plantilla y las entradas necesarias para que el navegador construya el archivo localmente. Los componentes remotos obtenidos y los bytes generados localmente se utilizan para crear la carga maliciosa a partir de una versión limpia del ejecutable Bun.
Ventajas de la técnica
Después de construir el ejecutable final, la página de descarga falsa lo entrega al service worker y desencadena una ruta de descarga del mismo origen. Desde el punto de vista del navegador, el usuario descarga un ejecutable del dominio de la página de aterrizaje, y se añade la marca 'mark-of-the-web', aunque algunos componentes provengan de fuentes diferentes. La ventaja es que ningún archivo completo se transmite por la red, lo que dificulta la detección y el análisis.
Evolución y capacidades del malware
Confiant señala que variantes anteriores de la campaña SourTrade usaban el proyecto StreamSaver de GitHub para entregar la carga maliciosa, pero desde abril cambiaron al método de entrega ServiceWorker del mismo origen. Aunque no revelan la naturaleza exacta de la carga, encontraron evidencia que respalda un informe de Bitdefender de 2025 sobre una campaña de malvertising resiliente que usaba StreamSaver para distribuir malware.
- Interceptar todo el tráfico de red del usuario (actuando como proxy)
- Recolectar datos de cookies y contraseñas
- Registrar pulsaciones de teclado (keylogging) y capturar pantallas
- Robar datos de carteras de criptomonedas
- Establecer persistencia a largo plazo
Recomendaciones
Dado que la campaña SourTrade se dirige a comerciantes minoristas e inversores en criptomonedas, se recomienda evitar descargar aplicaciones financieras o de criptomonedas desde anuncios en redes sociales o resultados de búsqueda patrocinados. Los investigadores aconsejan obtener los ejecutables del sitio web oficial de la empresa y, como precaución adicional, verificar la firma digital y el editor del instalador antes de ejecutarlo.