Software firmado se utiliza para distribuir scripts que desactivan antivirus
Una herramienta publicitaria firmada digitalmente ha desplegado cargas útiles con privilegios de SYSTEM que desactivaron protecciones antivirus en miles de endpoints, algunos en los sectores educativo, servicios públicos, gubernamental y sanitario. En un solo día, los investigadores observaron más de 23,500 hosts infectados en 124 países intentando conectarse a la infraestructura del operador, con cientos de endpoints infectados presentes en redes de alto valor.
Más que solo adware
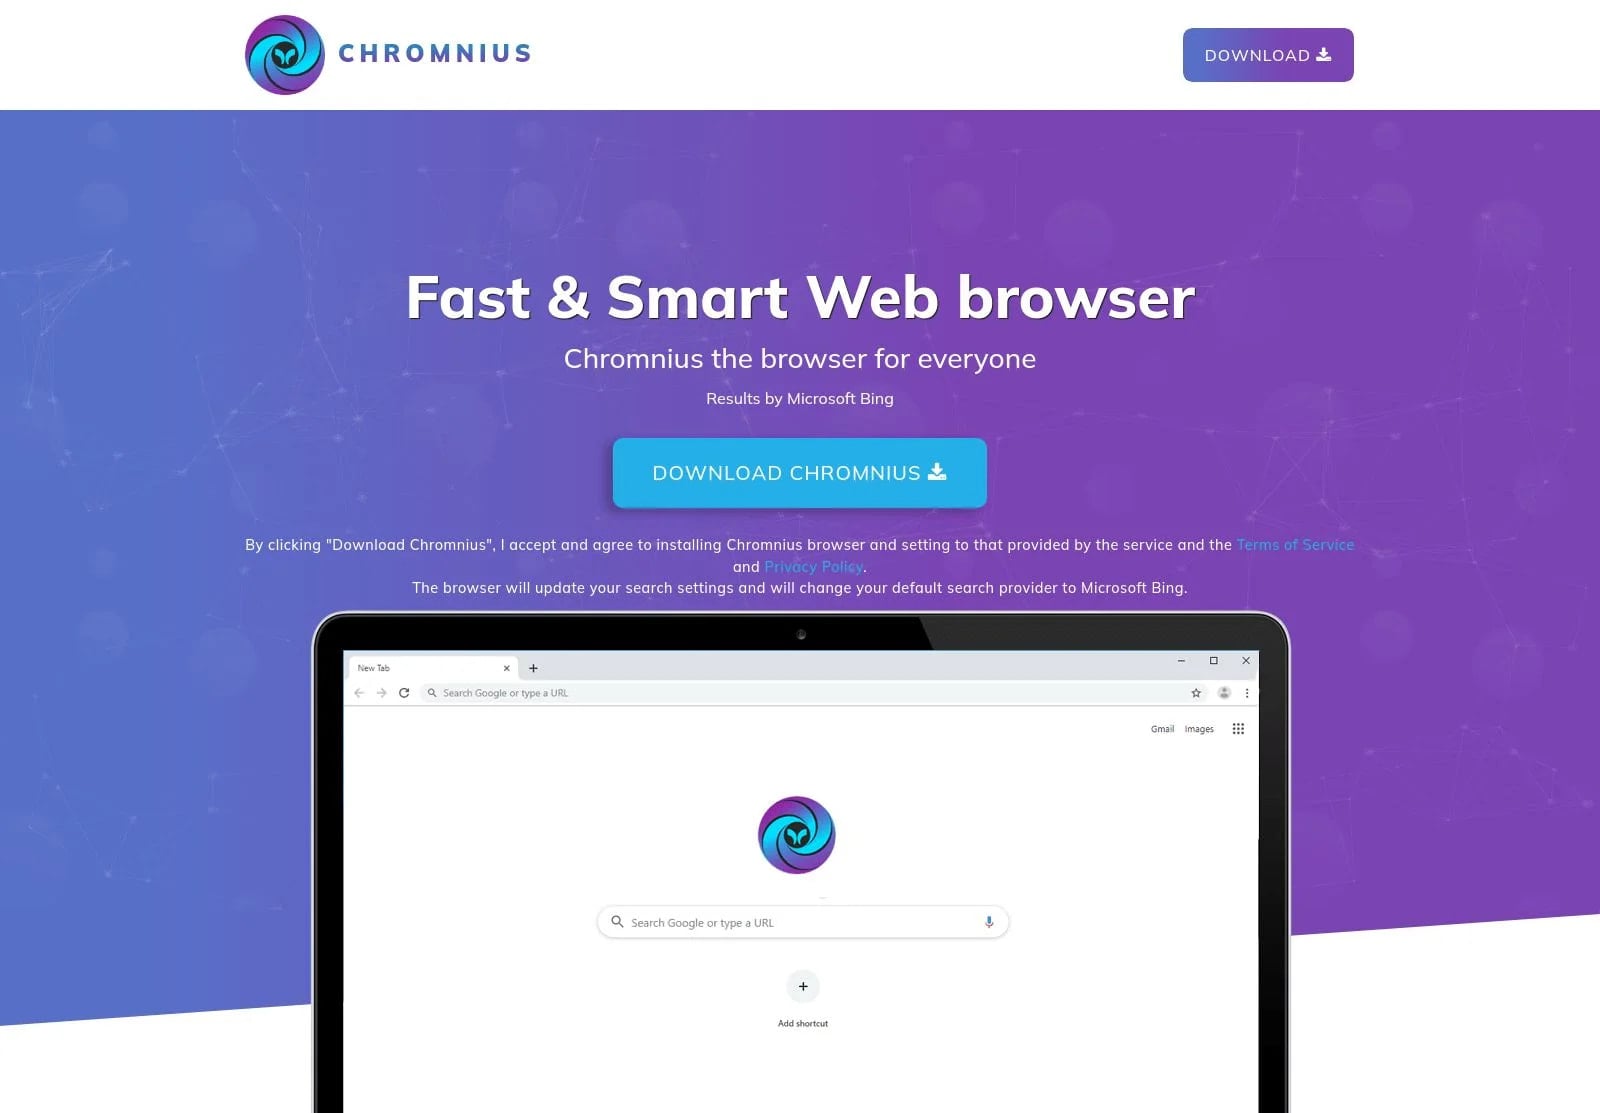
Los investigadores de seguridad de la empresa gestionada Huntress descubrieron la campaña el 22 de marzo, cuando ejecutables firmados considerados como programas potencialmente no deseados (PUP) activaron alertas en múltiples entornos gestionados. Los PUP, o adware, se consideran más una molestia que maliciosos, ya que su función suele ser generar ingresos para el desarrollador mostrando ventanas emergentes de publicidad, banners o mediante redirecciones del navegador. Los investigadores de Huntress afirman que el software fue firmado por una empresa llamada Dragon Boss Solutions LLC, involucrada en actividades de 'investigación de monetización de búsquedas' y que promueve varias herramientas (por ejemplo, Chromstera Browser, Chromnius, WorldWideWeb, Web Genius, Artificius Browser) etiquetadas como navegadores pero detectadas como PUP por múltiples soluciones de seguridad. Además de molestar a los usuarios con anuncios y redirecciones, los investigadores de Huntress dicen que los navegadores de Dragon Boss Solutions también cuentan con un mecanismo de actualización avanzado que despliega un eliminador de antivirus.
Desactivando la seguridad
Los investigadores de Huntress descubrieron que la operación se basaba en el mecanismo de actualización de la herramienta de creación Advanced Installer comercial para desplegar cargas útiles MSI y PowerShell. El análisis del archivo de configuración del proceso de actualización reveló varias banderas que hacían que la operación fuera completamente silenciosa y sin interacción del usuario. También instalaba las cargas útiles con privilegios elevados (SYSTEM), impedía que los usuarios desactivaran las actualizaciones automáticas y verificaba frecuentemente si había nuevas actualizaciones. Según los investigadores, el proceso de actualización recupera una carga útil MSI (Setup.msi) disfrazada de imagen GIF, que actualmente está marcada como maliciosa en VirusTotal por solo cinco proveedores de seguridad. La carga útil MSI incluye varias DLL legítimas que Advanced Installer utiliza para tareas específicas, como ejecutar scripts de PowerShell, buscar software específico en el sistema u otras acciones personalizadas definidas en un archivo separado llamado '!_StringData' que incluye instrucciones para el instalador.
Huntress dice que antes de desplegar la carga útil principal, el instalador MSI realiza un reconocimiento verificando el estado de administrador, detectando máquinas virtuales, verificando la conectividad a Internet y consultando el registro en busca de productos antivirus instalados de Malwarebytes, Kaspersky, McAfee y ESET. Los productos de seguridad se desactivan mediante un script de PowerShell llamado ClockRemoval.ps1, que se coloca en dos ubicaciones. Los investigadores dicen que también se atacan los instaladores de los navegadores Opera, Chrome, Firefox y Edge, probablemente para evitar una posible interferencia con el secuestro del navegador del adware. El script ClockRemoval.ps1 también ejecuta una rutina al arrancar el sistema, al iniciar sesión y cada 30 minutos, para asegurarse de que los productos antivirus ya no estén presentes en el sistema deteniendo servicios, eliminando procesos, borrando directorios de instalación y entradas de registro, ejecutando silenciosamente los desinstaladores de los proveedores y eliminando archivos de forma forzada cuando los desinstaladores fallan. También garantiza que los productos de seguridad no puedan reinstalarse ni actualizarse bloqueando los dominios de los proveedores mediante la modificación del archivo hosts y redirigiéndolos a 0.0.0.0.
Durante el análisis, Huntress descubrió que el operador no registró el dominio principal de actualización (chromsterabrowser[.]com) ni el de respaldo (worldwidewebframework3[.]com) utilizados en la campaña, lo que les presentó la oportunidad de sumiderar la conexión de todos los hosts infectados. Como tal, registraron el dominio principal de actualización y observaron 'decenas de miles de endpoints comprometidos buscando instrucciones que, en las manos equivocadas, podrían haber sido cualquier cosa'. Basándose en las direcciones IP, los investigadores identificaron 324 hosts infectados en redes de alto valor: 221 instituciones académicas en América del Norte, Europa y Asia; 41 redes de tecnología operativa en los sectores de energía y transporte, y en proveedores de infraestructura crítica; 35 gobiernos municipales, agencias estatales y servicios públicos; 24 instituciones educativas primarias y secundarias; 3 organizaciones de atención médica (sistemas hospitalarios y proveedores de salud); y redes de múltiples empresas Fortune 500.
BleepingComputer intentó contactar a Dragon Boss Solutions pero no pudo encontrar información de contacto, ya que su sitio ya no está operativo. Huntress advierte que, aunque la herramienta maliciosa actualmente utiliza un eliminador de antivirus, el mecanismo para introducir cargas útiles mucho más peligrosas en los sistemas infectados está en su lugar y podría utilizarse en cualquier momento para escalar los ataques. Además, dado que el dominio principal de actualización no estaba registrado, cualquiera podría reclamarlo y enviar cargas útiles arbitrarias a miles de máquinas ya infectadas sin soluciones de seguridad que las protejan, y a través de una infraestructura ya establecida.
Huntress recomienda que los administradores del sistema busquen suscripciones de eventos WMI que contengan 'MbRemoval' o 'MbSetup', tareas programadas que hagan referencia a 'WMILoad' o 'ClockRemoval', y procesos firmados por Dragon Boss Solutions LLC. Además, revisen el archivo hosts para detectar entradas que bloqueen dominios de proveedores de antivirus y verifiquen las exclusiones de Microsoft Defender para rutas sospechosas como 'DGoogle', 'EMicrosoft' o 'DDapps'.
El Picus whitepaper muestra cómo la simulación de brechas y ataques prueba sus reglas SIEM y EDR para que las amenazas dejen de pasar desapercibidas.