Dos vulnerabilidades recién divulgadas en los dispositivos SonicWall SMA1000 fueron explotadas como cero-días durante semanas, permitiendo a actores de amenazas instalar malware personalizado en dispositivos VPN vulnerables. SonicWall lanzó parches en las versiones 12.4.3-03453 y 12.5.0-02835, instando a los clientes a actualizar de inmediato.
Las vulnerabilidades, identificadas como CVE-2026-15409 (una vulnerabilidad crítica de falsificación de solicitudes del lado del servidor) y CVE-2026-15410 (una falla de inyección de comandos de alta gravedad), afectan a los modelos SMA1000 6210, 7210 y 8200v. SonicWall confirmó que las fallas fueron explotadas como cero-días, pero no proporcionó detalles sobre cómo los atacantes comprometían los dispositivos.
En un nuevo informe, la firma de respuesta a incidentes Volexity, que ayudó a SonicWall en la investigación, detalló la cadena de explotación completa y cómo los actores de amenazas instalaron malware personalizado en los dispositivos SMA1000 comprometidos. Volexity rastreó al actor de amenazas como UTA0533, quien comenzó a explotar las vulnerabilidades desde el 22 de junio, semanas antes de la divulgación pública.
Volexity señala que el 22 de junio de 2026 fue el signo más temprano de compromiso observado en la investigación.
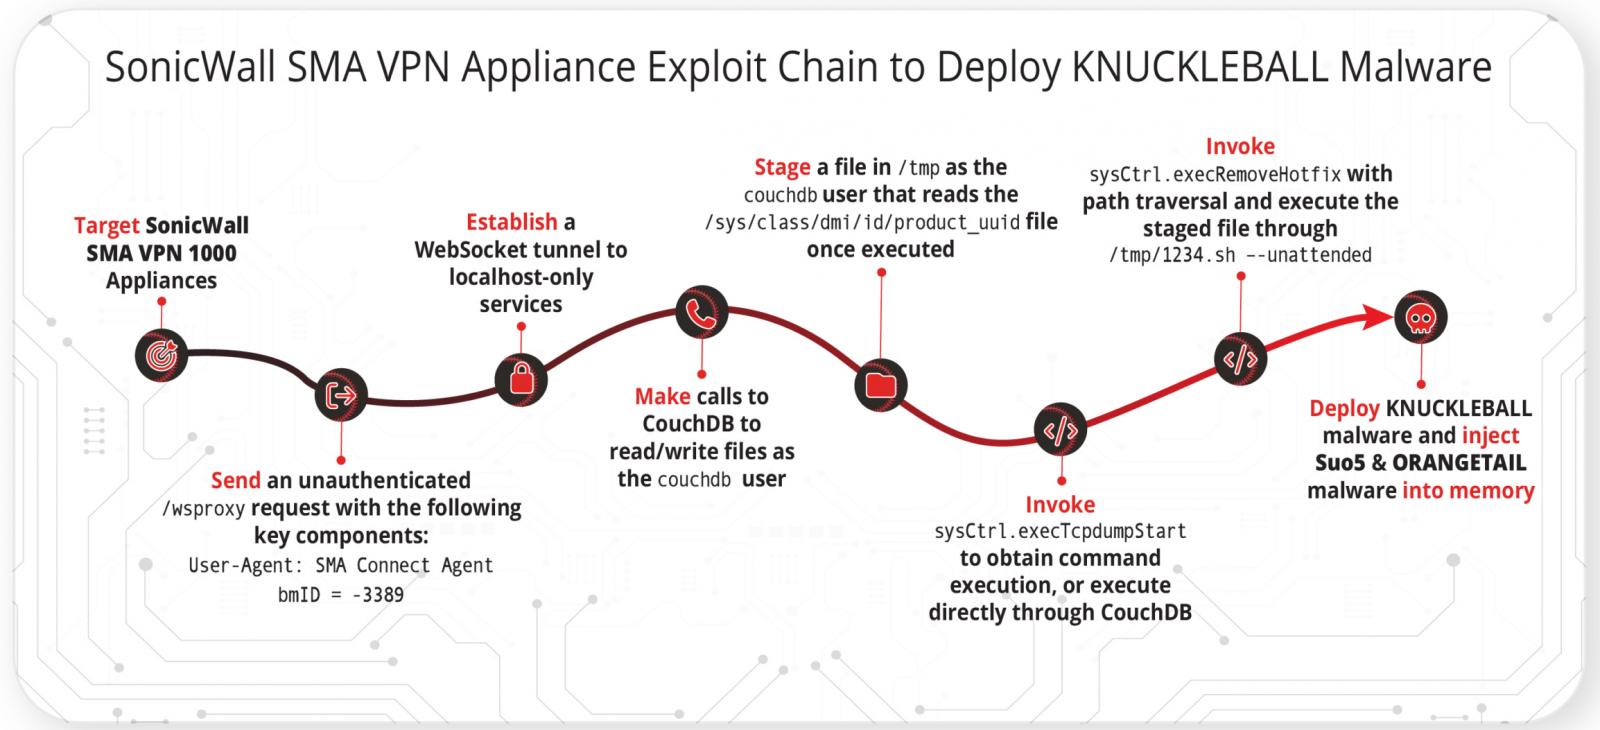
En la investigación de dos dispositivos comprometidos, Volexity encontró que los atacantes primero explotaron CVE-2026-15409 para abusar del endpoint '/wsproxy' del SMA1000, estableciendo túneles WebSocket no autenticados a servicios que solo deberían haber sido accesibles desde el propio dispositivo. Esto expuso aplicaciones internas como CouchDB y el servicio de administración del dispositivo VPN. Luego, los atacantes consultaron CouchDB para obtener el 'product_uuid' del dispositivo, necesario para la segunda etapa del ataque.
Con el product_uuid obtenido, los atacantes explotaron la vulnerabilidad CVE-2026-15410 a través del método RPC 'sysCtrl.execRemoveHotfix' de la Consola de Administración del Dispositivo, permitiéndoles ejecutar comandos como root y tomar el control total del dispositivo. Con acceso root, UTA0533 instaló un dropper de malware personalizado llamado KNUCKLEBALL bajo el nombre de archivo 'deploy_new.py'.
KNUCKLEBALL se utiliza para desplegar dos familias de malware basadas en Java: Sou5 (agent_wp8.jar) y ORANGETAIL (agent_wp9.jar), diseñadas para dispositivos SonicWall SMA1000. Sou5 funciona como un proxy inverso que permite a los atacantes tunelizar tráfico a través del dispositivo comprometido y mantener acceso encubierto a recursos internos. ORANGETAIL es un webshell Java personalizado que permite a los atacantes enviar cargas útiles Java cifradas al dispositivo comprometido y ejecutarlas dinámicamente dentro de una sesión HTTP.
Los investigadores también encontraron que los atacantes modificaron la configuración nginx del dispositivo para exponer el webshell ORANGETAIL de forma remota e instalaron ROOTRUN, una herramienta de escalada de privilegios que permite ejecutar comandos como root. Volexity señaló que, aunque la campaña y el malware mostraron una sofisticación técnica significativa, el actor de amenazas tuvo menos éxito en propagarse dentro de las redes internas de las víctimas.